Teknik · 7. november 2026 · 5 min læsning
Tjek reverse DNS: slå PTR-posten op og opsæt den
Sådan tjekker du en IP-adresses reverse DNS-post med dig, host og nslookup, får den sat hos udbyderen og opfylder mailserverens regler.
Den, der driver en mailserver, støder før eller siden på fejlmeldingen „no reverse DNS“ eller „PTR missing“. Der menes reverse DNS-posten for din serveradresse. Denne artikel viser, hvordan du slår den op, hvad den skal kunne ved mailservere, og hvordan du får den opsat. Hvordan du fra et værtsnavn slutter til en virksomhed, står derimod i PTR-record: sådan bliver et værtsnavn til en virksomhed.
Hvad reverse DNS er
Det normale DNS oversætter et navn til en adresse. Reverse DNS gør det modsatte: Til en IP-adresse leverer det et navn. Dertil findes PTR-posten. Opslaget kører via et særligt domæne. Ved IPv4 er det in-addr.arpa, ved IPv6 ip6.arpa. Adressen vendes herved om. Af 192.0.2.10 bliver 10.2.0.192.in-addr.arpa. Ved IPv6 vendes de enkelte hexadecimale cifre om, som RFC 3596 beskriver.
Slå PTR-posten op
Alle kommandoer slår i eksemplet 193.0.6.139 op, adressen på RIPE NCC. Erstat den med din egen.
| Værktøj | Kommando | Godt at vide |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Vender adressen selv om. Uden +short ser du også status. |
| host (macOS, Linux) | host 193.0.6.139 | Korteste output: „domain name pointer …“ |
| nslookup (alle systemer) | nslookup 193.0.6.139 | Findes også under Windows. |
Kommer der intet svar, findes der ingen post (status NXDOMAIN), eller den ansvarlige navneserver svarer ikke (SERVFAIL, timeout). Til IPv6 fungerer den samme skrivemåde, for eksempel dig -x 2001:db8::25 +short med en adresse fra dokumentationsområdet. Den, der ikke har en konsol, bruger et onlineopslag fra DNS-værktøjssider. Nyligt ændrede poster når på grund af mellemlagringen (TTL) ofte først frem overalt efter nogen tid.
Hvorfor mailservere har brug for den
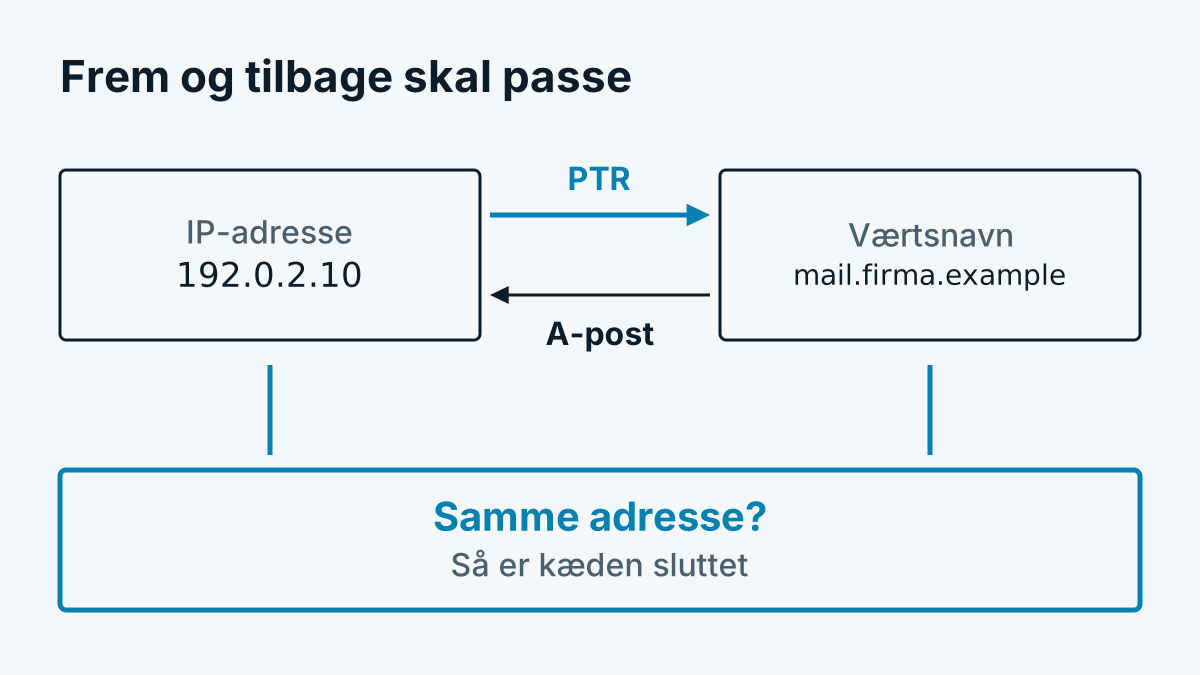
Modtagende mailservere tjekker gerne, om afsenderen er sat rent op. En del af dette tjek er reverse DNS. Grundtanken hedder i fagsproget forward-confirmed reverse DNS:
- Til afsenderadressen slås PTR-posten op. Resultat: et værtsnavn.
- Til dette værtsnavn slås A-posten (ved IPv6 AAAA) op.
- Stemmer adressen overens med den oprindelige, er kæden sluttet.
Google kræver for afsendere udtrykkeligt gyldige frem- og baglæns poster. I retningslinjerne for afsendere står det, at afsenderadressen skal stemme overens med adressen på det værtsnavn, der er nævnt i PTR-posten. Også RFC 1912 anbefaler i afsnit 2.1, at PTR- og A-poster passer sammen, og at PTR-posten ikke peger på en CNAME. Om en anden modtager tjekker strengt, står i dennes egen dokumentation. Regn med, at en manglende eller upassende post fører til afviste mails eller mails, der havner i spammappen.
Få den opsat
PTR-posten sætter du ikke i din egen domæneadministration. Den ligger i den zone, der hører til adresseblokken. Den forvaltes af den, som blokken er tildelt. Som regel er det din udbyder eller hoster.
- Vælg det værtsnavn, som din mailserver skal optræde under, for eksempel
mail.beispiel-firma.example. - Opret i din egen DNS-zone A-posten:
mail.beispiel-firma.examplepeger på192.0.2.10. - Indtast i udbyderens kundeportal reverse DNS-posten for
192.0.2.10. Hos mange hostere er det et felt ved IP-adressen. Ellers rækker en henvendelse til supporten med adresse og ønsket navn. - Tjek med
dig -xog derefter meddig mail.beispiel-firma.example +short, om begge retninger passer sammen. - Sørg for, at navnet også passer til hilsenen (HELO/EHLO) fra din mailserver.
Har du en egen adresseblok, sender registret zonen videre til dine navneservere. For blokke, der er mindre end et /24, beskriver RFC 2317 fremgangsmåden. Spørg i så fald først hos din udbyder.
To snublesten er hyppige. Har serveren flere adresser, har hver brug for sin egen post. Og med dynamiske adresser, som private forbindelser har, får du som regel intet frit valgt navn. Den, der sender mail derfra, bruger bedre en relay-tjeneste.
Hvis tjekket slår fejl
| Observation | Mulig årsag |
|---|---|
| Ingen post | Udbyderen har ikke sat noget, posten mangler for denne adresse |
| Posten peger på udbyderens samlenavn | Eget navn blev aldrig anmodet om |
| Navnet opløses ikke til den samme adresse | A-posten mangler eller peger på en gammel adresse |
| Kun IPv4 fungerer | Til IPv6 mangler posten, Google henviser til det i sin dokumentation |
| Ændring ikke synlig | Mellemlager, vent eller spørg udbyderens navneserver direkte |
Reverse DNS erstatter ingen mailautentificering. SPF, DKIM og DMARC er egne emner. Men uden en passende PTR-post forbliver en mailserver hurtigt under modtagernes radar.
Hvad reverse DNS ikke beviser
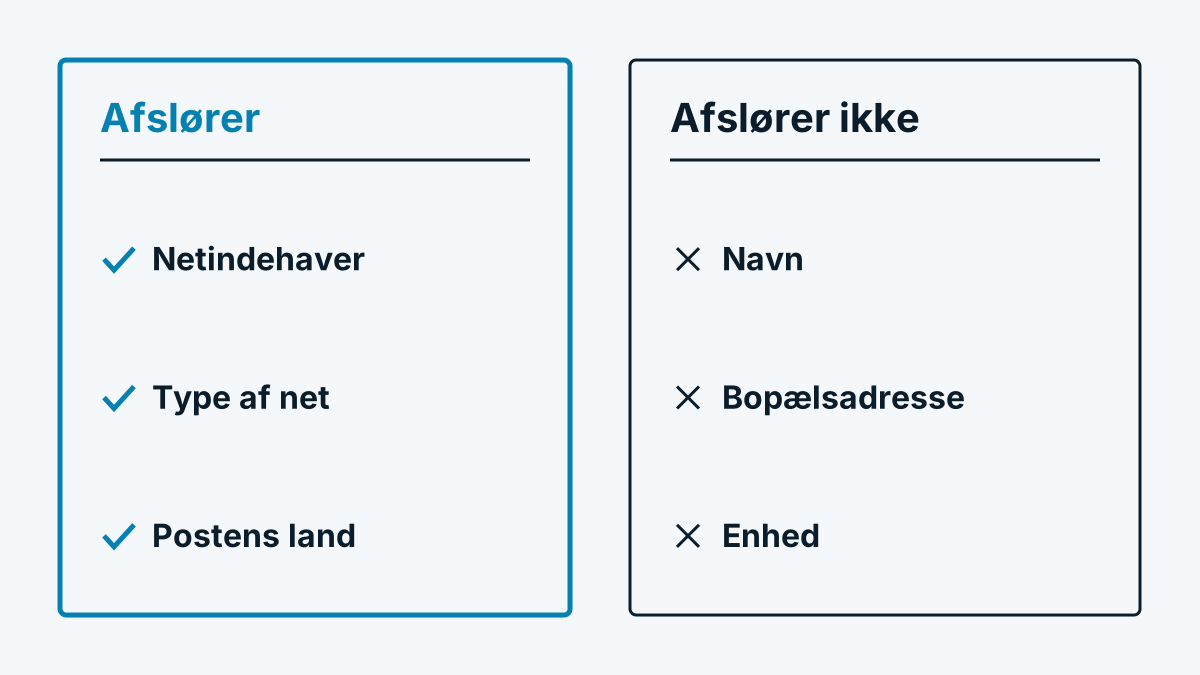
Posten er frivillig og vedligeholdes af netoperatøren. Den siger ikke, hvem der bruger en adresse. Derfor duer den som fingerpeg, ikke som bevis, hvis du vil vide, hvem en IP-adresse tilhører. Dertil er netregisteret den mere pålidelige kilde. Samspillet mellem begge veje forklarer Reverse IP lookup forklaret enkelt.
Ofte stillede spørgsmål
Skal hver IP-adresse have en PTR-post? Nej, den er frivillig. For servere, der sender mails, er den i praksis dog pligt, fordi modtagere tjekker den.
Kan jeg selv ændre PTR-posten? Kun hvis du forvalter adressens reverse-zone. Ved adresser fra din udbyder eller hoster sætter denne posten, som regel via kundeportalen eller på anmodning.
Hvad er forskellen mellem reverse DNS og Whois? Reverse DNS leverer et værtsnavn og sættes af netoperatøren. Whois eller RDAP nævner indehaveren af adresseområdet. Begge er forskellige databaser med forskelligt formål.