Technique · 7 novembre 2026 · 6 min de lecture
Vérifier le reverse DNS : interroger et configurer l'enregistrement PTR
Vérifier le reverse DNS d'une adresse IP avec dig, host et nslookup, le faire définir chez le fournisseur et respecter les règles des serveurs de messagerie.
Qui exploite un serveur de messagerie rencontre tôt ou tard le message d'erreur « no reverse DNS » ou « PTR missing ». Il s'agit de l'enregistrement reverse DNS de l'adresse de votre serveur. Cet article montre comment l'interroger, ce qu'il doit apporter pour les serveurs de messagerie et comment le faire configurer. Comment déduire une entreprise d'un nom d'hôte figure en revanche dans Enregistrement PTR : comment un nom d'hôte devient une entreprise.
Ce qu'est le reverse DNS
Le DNS normal traduit un nom en adresse. Le reverse DNS fait l'inverse : pour une adresse IP, il fournit un nom. C'est le rôle de l'enregistrement PTR. L'interrogation passe par un domaine spécial. Pour l'IPv4, c'est in-addr.arpa, pour l'IPv6 ip6.arpa. L'adresse est alors inversée. De 192.0.2.10, on tire 10.2.0.192.in-addr.arpa. Pour l'IPv6, les chiffres hexadécimaux sont inversés un à un, comme le décrit la RFC 3596.
Interroger l'enregistrement PTR
Dans l'exemple, toutes les commandes interrogent 193.0.6.139, l'adresse de RIPE NCC. Remplacez-la par la vôtre.
| Outil | Commande | Bon à savoir |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Inverse lui-même l'adresse. Sans +short, vous voyez aussi le statut. |
| host (macOS, Linux) | host 193.0.6.139 | Sortie la plus courte : « domain name pointer … » |
| nslookup (tous systèmes) | nslookup 193.0.6.139 | Existe aussi sous Windows. |
Si aucune réponse ne vient, il n'y a pas d'entrée (statut NXDOMAIN) ou le serveur de noms compétent ne répond pas (SERVFAIL, dépassement de délai). Pour l'IPv6, la même notation fonctionne, par exemple dig -x 2001:db8::25 +short avec une adresse de la plage réservée à la documentation. Qui n'a pas de console utilise une interrogation en ligne sur des sites d'outils DNS. Les entrées fraîchement modifiées n'arrivent souvent partout qu'après un certain temps à cause de la mise en cache (TTL).
Pourquoi les serveurs de messagerie en ont besoin
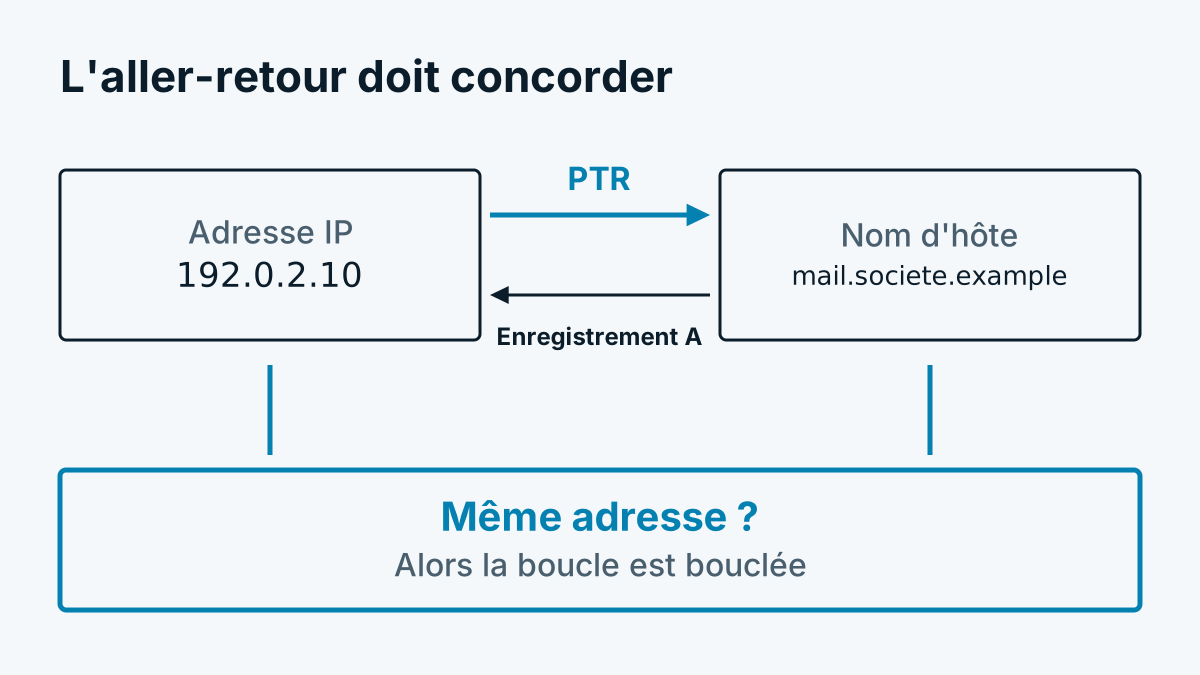
Les serveurs de messagerie destinataires aiment vérifier que l'expéditeur est correctement configuré. Une partie de ce contrôle est le reverse DNS. L'idée de base s'appelle dans le jargon forward-confirmed reverse DNS :
- Pour l'adresse de l'expéditeur, on interroge l'enregistrement PTR. Résultat : un nom d'hôte.
- Pour ce nom d'hôte, on interroge l'enregistrement A (AAAA pour l'IPv6).
- Si l'adresse correspond à l'adresse d'origine, la chaîne est bouclée.
Google exige expressément pour les expéditeurs des enregistrements directs et inverses valides. Les consignes pour les expéditeurs indiquent que l'adresse de l'expéditeur doit correspondre à l'adresse du nom d'hôte cité dans l'enregistrement PTR. La RFC 1912 recommande aussi, en section 2.1, que les enregistrements PTR et A concordent et que l'enregistrement PTR ne pointe pas vers un CNAME. Si un autre destinataire contrôle strictement, c'est indiqué dans sa propre documentation. Comptez sur le fait qu'une entrée manquante ou inadaptée conduit à des e-mails rejetés ou classés dans le dossier spam.
Le faire configurer
L'enregistrement PTR ne se définit pas dans votre propre gestion de domaine. Il se trouve dans la zone qui correspond au bloc d'adresses. Celle-ci est gérée par celui à qui le bloc est attribué. En règle générale, c'est votre fournisseur ou hébergeur.
- Choisissez le nom d'hôte sous lequel votre serveur de messagerie doit se présenter, par exemple
mail.beispiel-firma.example. - Créez dans votre propre zone DNS l'enregistrement A :
mail.beispiel-firma.examplepointe vers192.0.2.10. - Saisissez dans le portail client du fournisseur l'entrée reverse DNS pour
192.0.2.10. Chez de nombreux hébergeurs, c'est un champ sur l'adresse IP. Sinon, une demande au support avec l'adresse et le nom souhaité suffit. - Vérifiez avec
dig -x, puis avecdig mail.beispiel-firma.example +short, que les deux directions concordent. - Assurez-vous que le nom correspond aussi à la salutation (HELO/EHLO) de votre serveur de messagerie.
Si vous avez votre propre bloc d'adresses, le registre transmet la zone à vos serveurs de noms. Pour les blocs plus petits qu'un /24, la RFC 2317 décrit la procédure. Dans ce cas, renseignez-vous d'abord auprès de votre fournisseur.
Deux écueils sont fréquents. Si le serveur a plusieurs adresses, chacune a besoin de sa propre entrée. Et avec des adresses dynamiques, comme en ont les accès de particuliers, vous n'obtenez en règle générale pas de nom librement choisi. Qui envoie du courrier de là-bas utilise mieux un service de relais.
Quand la vérification échoue
| Observation | Cause possible |
|---|---|
| Aucune entrée | Le fournisseur n'a rien défini, l'entrée manque pour cette adresse |
| L'entrée pointe vers un nom collectif du fournisseur | Un nom propre n'a jamais été demandé |
| Le nom ne se résout pas vers la même adresse | L'enregistrement A manque ou pointe vers une ancienne adresse |
| Seule l'IPv4 fonctionne | Pour l'IPv6, l'entrée manque, Google le signale dans sa documentation |
| Modification non visible | Cache, patienter ou interroger directement le serveur de noms du fournisseur |
Le reverse DNS ne remplace pas l'authentification des e-mails. SPF, DKIM et DMARC sont des sujets à part. Mais sans enregistrement PTR adapté, un serveur de messagerie passe vite sous le radar des destinataires.
Ce que le reverse DNS ne prouve pas
L'entrée est facultative et tenue par l'opérateur du réseau. Elle ne dit pas qui utilise une adresse. Elle sert donc d'indice, pas de preuve, quand vous voulez savoir à qui appartient une adresse IP. Pour cela, le registre du réseau est la source plus fiable. L'interaction des deux voies est expliquée dans Reverse IP lookup expliqué simplement.
Questions fréquentes
Chaque adresse IP doit-elle avoir un enregistrement PTR ? Non, il est facultatif. Pour les serveurs qui envoient des e-mails, il est toutefois en pratique obligatoire, car les destinataires le vérifient.
Puis-je modifier moi-même l'enregistrement PTR ? Seulement si vous gérez la zone inverse de l'adresse. Pour les adresses de votre fournisseur ou hébergeur, c'est lui qui définit l'entrée, le plus souvent via le portail client ou sur demande.
Quelle est la différence entre reverse DNS et Whois ? Le reverse DNS fournit un nom d'hôte et est défini par l'opérateur du réseau. Whois ou RDAP donne le titulaire de la plage d'adresses. Ce sont deux bases de données différentes, avec des finalités différentes.