Technika · 2026 m. lapkričio 7 d. · 4 min. skaitymo
Atvirkštinio DNS patikra: kaip užklausti ir nustatyti PTR įrašą
Kaip patikrinti IP adreso atvirkštinio DNS įrašą naudojant dig, host ir nslookup, užsakyti jį pas tiekėją ir įvykdyti pašto serverių taisykles.
Kas valdo pašto serverį, anksčiau ar vėliau susiduria su klaidos pranešimu „no reverse DNS“ arba „PTR missing“. Turimas omenyje Jūsų serverio adreso atvirkštinio DNS įrašas. Šis straipsnis parodo, kaip jį užklausti, ką jis turi atlikti pašto serveriams ir kaip jį nustatyti. Kaip iš kompiuterio vardo spręsti apie įmonę, aprašyta straipsnyje PTR įrašas: kaip iš kompiuterio vardo atsiranda įmonė.
Kas yra atvirkštinis DNS
Įprastas DNS verčia vardą į adresą. Atvirkštinis DNS daro priešingai: pagal IP adresą pateikia vardą. Tam skirtas PTR įrašas. Užklausa vyksta per specialų domeną. IPv4 atveju tai in-addr.arpa, IPv6 atveju ip6.arpa. Adresas čia apverčiamas. Iš 192.0.2.10 tampa 10.2.0.192.in-addr.arpa. IPv6 atveju apverčiami atskiri šešioliktainiai skaitmenys, kaip aprašo RFC 3596.
PTR įrašo užklausa
Visos komandos pavyzdyje užklausia 193.0.6.139, RIPE NCC adresą. Pakeiskite jį savuoju.
| Įrankis | Komanda | Verta žinoti |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Pats apverčia adresą. Be +short matote ir būseną. |
| host (macOS, Linux) | host 193.0.6.139 | Trumpiausia išvestis: „domain name pointer …“ |
| nslookup (visos sistemos) | nslookup 193.0.6.139 | Yra ir Windows sistemoje. |
Jei atsakymo nėra, įrašo nėra (būsena NXDOMAIN) arba atsakingas vardų serveris neatsako (SERVFAIL, laiko limito viršijimas). IPv6 atveju veikia tas pats užrašas, pavyzdžiui, dig -x 2001:db8::25 +short su adresu iš dokumentacijos ruožo. Kas neturi konsolės, naudoja internetinę užklausą DNS įrankių puslapiuose. Ką tik pakeisti įrašai dėl saugojimo tarpinėje atmintyje (TTL) dažnai visur pasiekia tik po kurio laiko.
Kodėl jo reikia pašto serveriams
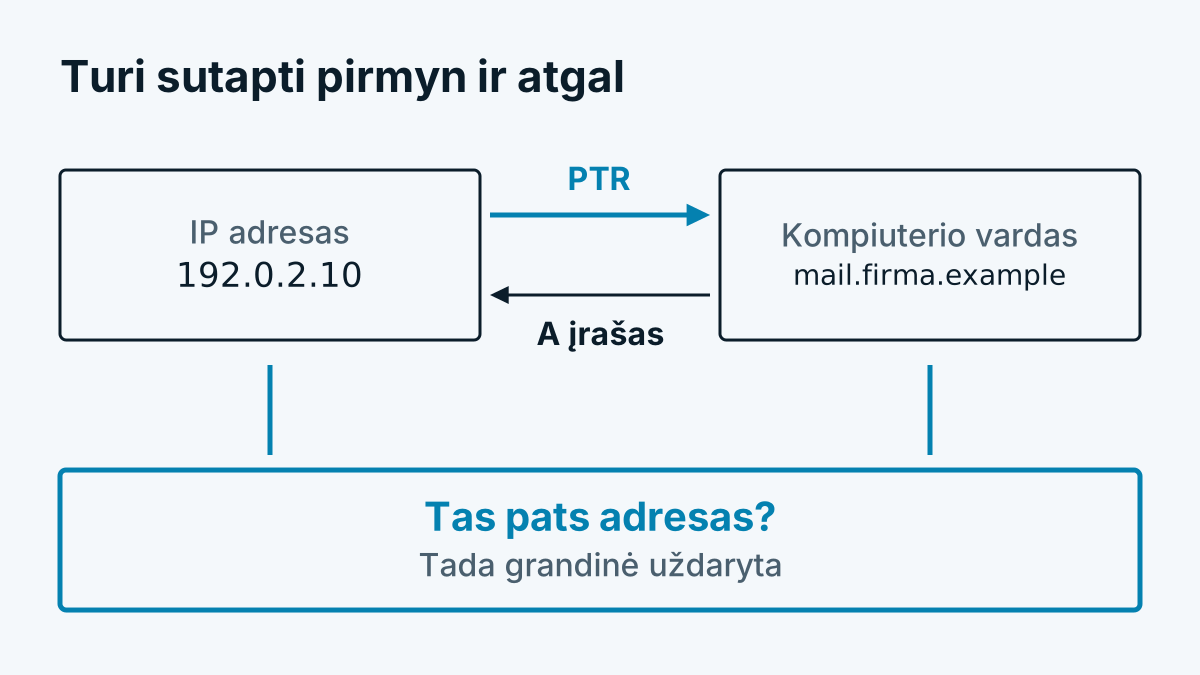
Gaunantys pašto serveriai mėgsta tikrinti, ar siuntėjas tvarkingai sukonfigūruotas. Šios patikros dalis yra atvirkštinis DNS. Pagrindinė idėja specialistų kalboje vadinama forward-confirmed reverse DNS:
- Pagal siuntėjo adresą užklausiamas PTR įrašas. Rezultatas: kompiuterio vardas.
- Pagal šį kompiuterio vardą užklausiamas A įrašas (IPv6 atveju AAAA).
- Jei adresas sutampa su pradiniu, grandinė uždaryta.
Google siuntėjams aiškiai reikalauja galiojančių tiesioginių ir atvirkštinių įrašų. Siuntėjų gairėse nurodyta, kad siuntėjo adresas turi sutapti su adresu to kompiuterio vardo, kuris nurodytas PTR įraše. Ir RFC 1912 2.1 skyriuje rekomenduoja, kad PTR ir A įrašai derėtų ir PTR įrašas nerodytų į CNAME. Ar kitas gavėjas tikrina griežtai, parašyta jo paties dokumentacijoje. Tikėkitės, kad trūkstamas ar netinkamas įrašas lemia atmestus laiškus arba laiškus, patekusius į šlamšto aplanką.
Užsakymas
PTR įrašo nenustatote savo domenų valdyme. Jis yra zonoje, priklausančioje adresų blokui. Ją valdo tas, kam blokas paskirtas. Paprastai tai Jūsų tiekėjas ar talpintojas.
- Pasirinkite kompiuterio vardą, kuriuo turėtų prisistatyti Jūsų pašto serveris, pavyzdžiui,
mail.beispiel-firma.example. - Savo DNS zonoje sukurkite A įrašą:
mail.beispiel-firma.examplerodo į192.0.2.10. - Tiekėjo klientų portale įveskite atvirkštinio DNS įrašą adresui
192.0.2.10. Daugelyje talpintojų tai laukas prie IP adreso. Kitu atveju pakanka užklausos pagalbos tarnybai su adresu ir norimu vardu. - Su
dig -xir paskui sudig mail.beispiel-firma.example +shortpatikrinkite, ar abi kryptys sutampa. - Įsitikinkite, kad vardas tinka ir Jūsų pašto serverio pasisveikinimui (HELO/EHLO).
Jei turite savo adresų bloką, registras zoną nukreipia į Jūsų vardų serverius. Blokams, mažesniems nei /24, procedūrą aprašo RFC 2317. Tuo atveju pirmiausia pasiteiraukite savo tiekėjo.
Du kliuviniai pasitaiko dažnai. Jei serveris turi kelis adresus, kiekvienam reikia savo įrašo. O su dinaminiais adresais, kokius turi privačios prieigos, laisvai pasirinkto vardo paprastai negausite. Kas iš ten siunčia laiškus, geriau naudoja persiuntimo (relay) paslaugą.
Kai patikra nepavyksta
| Pastebėjimas | Galima priežastis |
|---|---|
| Nėra įrašo | Tiekėjas nieko nenustatė, šiam adresui įrašo nėra |
| Įrašas rodo į tiekėjo bendrą vardą | Savas vardas niekada nebuvo užsakytas |
| Vardas neišsprendžiamas į tą patį adresą | A įrašo nėra arba jis rodo į seną adresą |
| Veikia tik IPv4 | IPv6 trūksta įrašo, Google tai nurodo savo dokumentacijoje |
| Pakeitimas nematomas | Tarpinė atmintis, palaukti arba užklausti tiesiogiai tiekėjo vardų serverį |
Atvirkštinis DNS nepakeičia pašto autentifikavimo. SPF, DKIM ir DMARC yra atskiros temos. Tačiau be tinkamo PTR įrašo pašto serveris greitai lieka gavėjų radaro apačioje.
Ko atvirkštinis DNS neįrodo
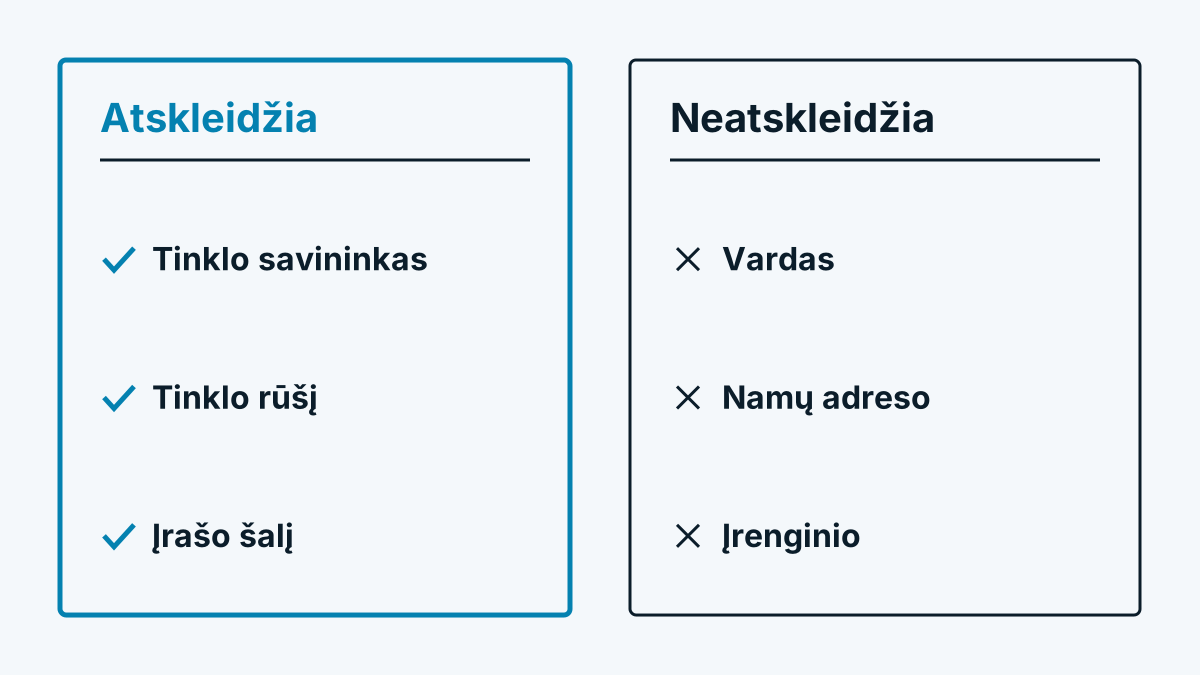
Įrašas savanoriškas ir jį tvarko tinklo operatorius. Jis nepasako, kas adresą naudoja. Todėl jis tinka kaip užuomina, o ne įrodymas, kai norite sužinoti, kam priklauso IP adresas. Tam tinklo registras yra patikimesnis šaltinis. Abiejų kelių sąveiką paaiškina Reverse IP lookup paprastai paaiškintas.
Dažniausiai užduodami klausimai
Ar kiekvienas IP adresas turi turėti PTR įrašą? Ne, jis savanoriškas. Tačiau serveriams, kurie siunčia laiškus, praktikoje jis privalomas, nes gavėjai jį tikrina.
Ar PTR įrašą galiu pakeisti pats? Tik jei valdote adreso atvirkštinę zoną. Jūsų tiekėjo ar talpintojo adresų atveju įrašą nustato jis, dažniausiai per klientų portalą arba pagal užklausą.
Koks skirtumas tarp atvirkštinio DNS ir Whois? Atvirkštinis DNS pateikia kompiuterio vardą, kurį nustato tinklo operatorius. Whois ar RDAP nurodo adresų ruožo savininką. Tai skirtingos duomenų bazės su skirtinga paskirtimi.