Técnica · 7 de noviembre de 2026 · 6 min de lectura
Comprobar el reverse DNS: consultar y configurar el registro PTR
Cómo comprobar el reverse DNS de una dirección IP con dig, host y nslookup, hacerlo configurar en el proveedor y cumplir las reglas de los servidores de correo.
Quien gestiona un servidor de correo se topa tarde o temprano con el mensaje de error «no reverse DNS» o «PTR missing». Se refiere a la entrada de reverse DNS de la dirección de su servidor. Este artículo muestra cómo consultarla, qué debe cumplir en los servidores de correo y cómo hacerla configurar. Cómo deducir una empresa a partir de un nombre de host figura, en cambio, en Registro PTR: cómo un nombre de host se convierte en una empresa.
Qué es el reverse DNS
El DNS normal traduce un nombre en una dirección. El reverse DNS hace lo contrario: para una dirección IP devuelve un nombre. Para ello existe el registro PTR. La consulta se realiza a través de un dominio especial. En IPv4 es in-addr.arpa, en IPv6 ip6.arpa. La dirección se invierte. De 192.0.2.10 resulta 10.2.0.192.in-addr.arpa. En IPv6 se invierten los dígitos hexadecimales individuales, como describe el RFC 3596.
Consultar el registro PTR
Todos los comandos consultan en el ejemplo 193.0.6.139, la dirección de RIPE NCC. Sustitúyala por la suya.
| Herramienta | Comando | Conviene saber |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Invierte la dirección por sí mismo. Sin +short ve también el estado. |
| host (macOS, Linux) | host 193.0.6.139 | Salida más corta: «domain name pointer …» |
| nslookup (todos los sistemas) | nslookup 193.0.6.139 | Disponible también en Windows. |
Si no llega respuesta, no hay entrada (estado NXDOMAIN) o el servidor de nombres competente no responde (SERVFAIL, tiempo de espera agotado). Para IPv6 funciona la misma notación, por ejemplo dig -x 2001:db8::25 +short con una dirección del rango de documentación. Quien no tenga consola puede usar una consulta en línea de páginas de herramientas DNS. Las entradas recién modificadas, debido al almacenamiento en caché (TTL), a menudo tardan un tiempo en llegar a todas partes.
Por qué lo necesitan los servidores de correo
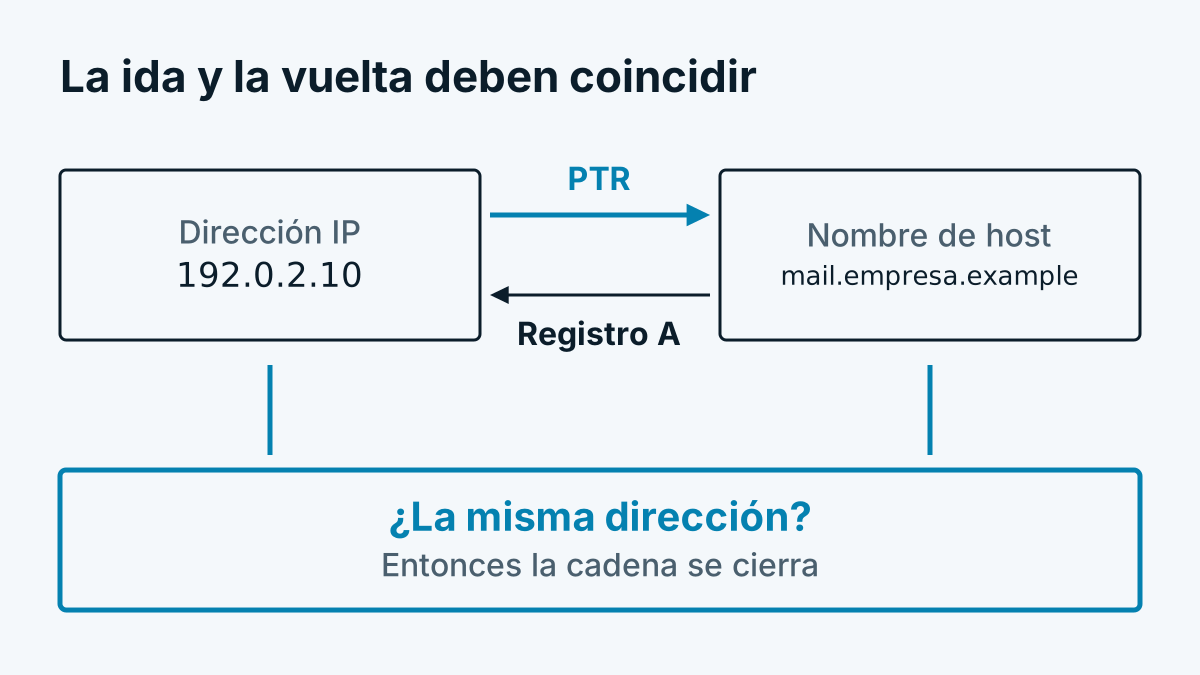
Los servidores de correo receptores comprueban con gusto si el remitente está bien configurado. Parte de esa comprobación es el reverse DNS. La idea básica se llama en lenguaje técnico forward-confirmed reverse DNS:
- Para la dirección del remitente se consulta el registro PTR. Resultado: un nombre de host.
- Para ese nombre de host se consulta el registro A (en IPv6 AAAA).
- Si la dirección coincide con la original, la cadena está cerrada.
Google exige expresamente a los remitentes entradas directa e inversa válidas. En las directrices para remitentes consta que la dirección del remitente debe coincidir con la dirección del nombre de host indicado en el registro PTR. También el RFC 1912 recomienda en la sección 2.1 que los registros PTR y A concuerden y que el registro PTR no apunte a un CNAME. Si otro destinatario comprueba de forma estricta consta en su propia documentación. Cuente con que una entrada ausente o inadecuada lleve a correos rechazados o a que acaben en la carpeta de spam.
Hacerlo configurar
El registro PTR no se establece en su propia administración de dominios. Está en la zona que corresponde al bloque de direcciones. Esa zona la administra a quien se ha asignado el bloque. Por lo general, es su proveedor o alojador.
- Elija el nombre de host con el que debe presentarse su servidor de correo, por ejemplo
mail.beispiel-firma.example. - Cree en su propia zona DNS el registro A:
mail.beispiel-firma.exampleapunta a192.0.2.10. - Registre en el portal de clientes del proveedor la entrada de reverse DNS para
192.0.2.10. En muchos alojadores es un campo en la dirección IP. Si no, basta una solicitud al soporte con la dirección y el nombre deseado. - Compruebe con
dig -xy después condig mail.beispiel-firma.example +shortque ambos sentidos concuerdan. - Asegúrese de que el nombre encaja también con el saludo (HELO/EHLO) de su servidor de correo.
Si tiene un bloque de direcciones propio, el registro reenvía la zona a sus servidores de nombres. Para bloques menores que un /24, el RFC 2317 describe el procedimiento. En ese caso pregunte primero a su proveedor.
Hay dos escollos frecuentes. Si el servidor tiene varias direcciones, cada una necesita su propia entrada. Y con direcciones dinámicas, como las de las conexiones domésticas, por lo general no obtiene un nombre elegido libremente. Quien envía correo desde ahí hace mejor en usar un servicio de relay.
Si la comprobación falla
| Observación | Posible causa |
|---|---|
| Ninguna entrada | El proveedor no ha establecido nada, falta la entrada para esta dirección |
| La entrada apunta a un nombre genérico del proveedor | Nunca se solicitó un nombre propio |
| El nombre no se resuelve a la misma dirección | Falta el registro A o apunta a una dirección antigua |
| Solo funciona IPv4 | Falta la entrada para IPv6, Google lo señala en su documentación |
| Cambio no visible | Caché, esperar o consultar directamente el servidor de nombres del proveedor |
El reverse DNS no sustituye a la autenticación del correo. SPF, DKIM y DMARC son temas aparte. Pero sin un registro PTR adecuado, un servidor de correo queda enseguida bajo el radar de los destinatarios.
Lo que el reverse DNS no demuestra
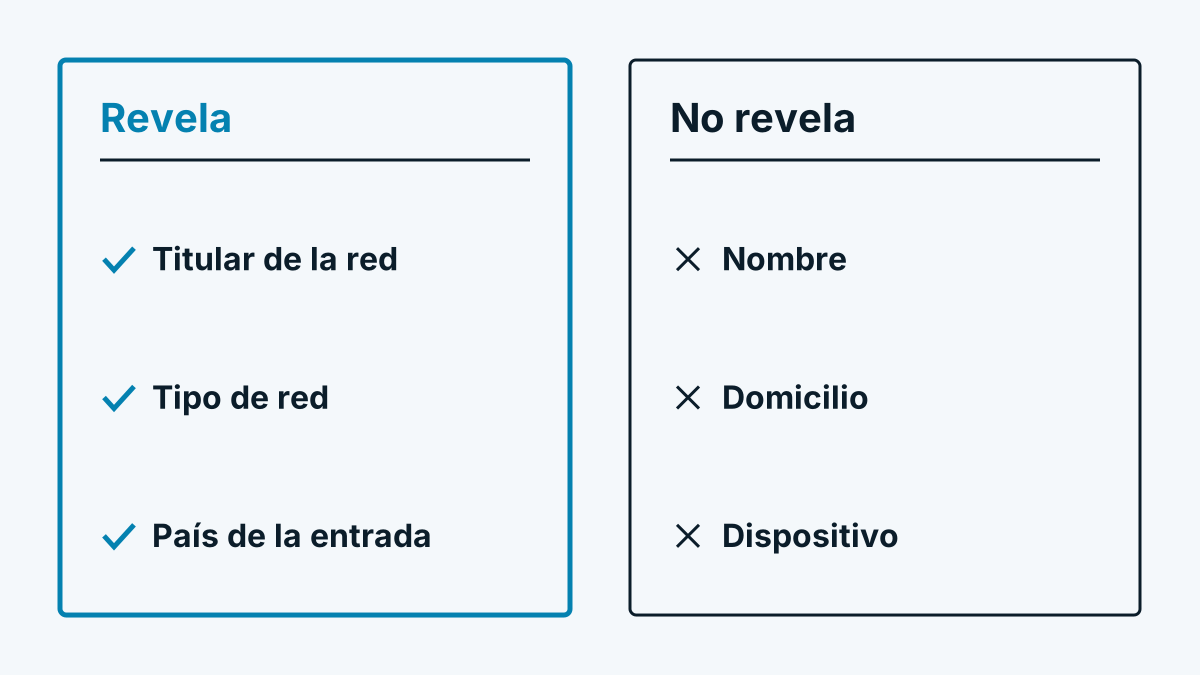
La entrada es voluntaria y la mantiene el operador de la red. No dice quién utiliza una dirección. Por eso sirve como indicio, no como prueba, si quiere saber de quién es una dirección IP. Para eso, el registro de redes es la fuente más fiable. La interacción de ambas vías la explica Reverse IP lookup explicado de forma sencilla.
Preguntas frecuentes
¿Debe tener todas las direcciones IP un registro PTR? No, es voluntario. Para servidores que envían correo, en la práctica es obligatorio, porque los destinatarios lo comprueban.
¿Puedo modificar yo mismo el registro PTR? Solo si administra la zona inversa de la dirección. En el caso de direcciones de su proveedor o alojador, este establece la entrada, normalmente a través del portal de clientes o a petición.
¿Qué diferencia hay entre reverse DNS y Whois? El reverse DNS devuelve un nombre de host y lo establece el operador de la red. Whois o RDAP indican el titular del rango de direcciones. Son bases de datos distintas con finalidades distintas.