Tekniikka · 7. marraskuuta 2026 · Lukuaika 4 min
Reverse DNS -tarkistus: PTR-merkinnän kysely ja määritys
Näin tarkistatte IP-osoitteen Reverse DNS -merkinnän komennoilla dig, host ja nslookup, tilaatte sen palveluntarjoajalta ja täytätte postipalvelimen säännöt.
Joka ylläpitää postipalvelinta, törmää ennemmin tai myöhemmin virheilmoitukseen ”no reverse DNS” tai ”PTR missing”. Sillä tarkoitetaan palvelimenne osoitteen Reverse DNS -merkintää. Tämä artikkeli näyttää, miten sen kyselette, mitä sen on postipalvelimilla täytettävä ja miten sen annatte määrittää. Miten koneen nimestä päätellään yritys, kerrotaan sen sijaan artikkelissa PTR-tietue: miten koneen nimestä tulee yritys.
Mitä Reverse DNS on
Tavallinen DNS kääntää nimen osoitteeksi. Reverse DNS tekee päinvastoin: IP-osoitteelle se antaa nimen. Sitä varten on PTR-merkintä. Kysely kulkee erityisen verkkotunnuksen kautta. IPv4:ssä se on in-addr.arpa, IPv6:ssa ip6.arpa. Osoite käännetään samalla ympäri. Osoitteesta 192.0.2.10 tulee 10.2.0.192.in-addr.arpa. IPv6:ssa yksittäiset heksadesimaalinumerot käännetään ympäri, kuten RFC 3596 kuvaa.
PTR-merkinnän kysely
Kaikki komennot kyselevät esimerkissä osoitetta 193.0.6.139, RIPE NCC:n osoitetta. Korvatkaa se omallanne.
| Työkalu | Komento | Hyvä tietää |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Kääntää osoitteen itse ympäri. Ilman +short näette myös tilan. |
| host (macOS, Linux) | host 193.0.6.139 | Lyhin tuloste: ”domain name pointer …” |
| nslookup (kaikki järjestelmät) | nslookup 193.0.6.139 | Löytyy myös Windowsista. |
Jos vastausta ei tule, merkintää ei ole (tila NXDOMAIN) tai vastuullinen nimipalvelin ei vastaa (SERVFAIL, aikakatkaisu). IPv6:lle sama kirjoitustapa toimii, esimerkiksi dig -x 2001:db8::25 +short dokumentaatioalueen osoitteella. Joka ei pääse konsoliin, käyttää DNS-työkalusivustojen verkkokyselyä. Juuri muutetut merkinnät saapuvat välimuistin (TTL) vuoksi usein vasta jonkin ajan kuluttua kaikkialle.
Miksi postipalvelimet tarvitsevat sitä
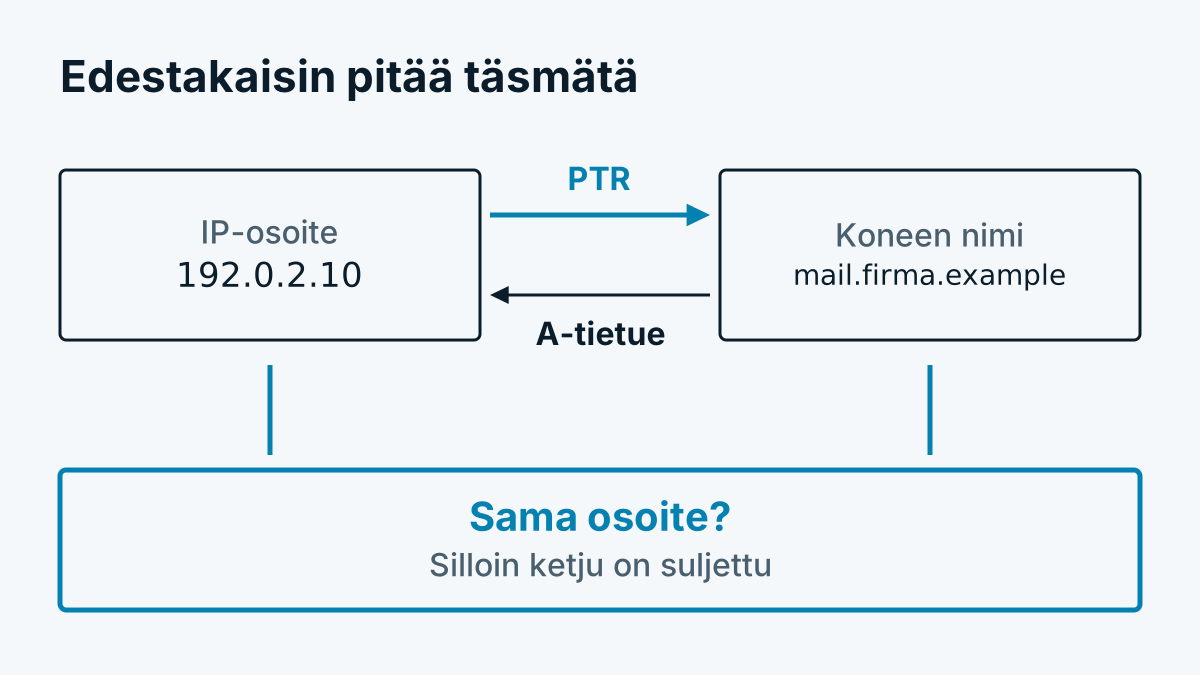
Vastaanottavat postipalvelimet tarkistavat mielellään, onko lähettäjä määritetty asianmukaisesti. Osa tästä tarkistuksesta on Reverse DNS. Perusajatus on ammattikielellä forward-confirmed reverse DNS:
- Lähettäjän osoitteelle kysytään PTR-merkintä. Tulos: koneen nimi.
- Tälle koneen nimelle kysytään A-merkintä (IPv6:ssa AAAA).
- Jos osoite täsmää alkuperäisen kanssa, ketju on sulkeutunut.
Google vaatii lähettäjiltä nimenomaisesti kelvolliset eteen- ja taaksepäin suuntautuvat merkinnät. Lähettäjien ohjeissa todetaan, että lähettäjän osoitteen on täsmättävä PTR-merkinnässä mainitun koneen nimen osoitteen kanssa. Myös RFC 1912 suosittelee kohdassa 2.1, että PTR- ja A-merkinnät sopivat yhteen ja ettei PTR-merkintä osoita CNAME:en. Tarkistaako toinen vastaanottaja tiukasti, kerrotaan sen omassa dokumentaatiossa. Varautukaa siihen, että puuttuva tai sopimaton merkintä johtaa hylättyihin viesteihin tai roskapostikansioon päätyneisiin viesteihin.
Määrityksen tilaaminen
PTR-merkintää ette aseta oman verkkotunnuksenne hallinnassa. Se on vyöhykkeessä, joka kuuluu osoitelohkoon. Sitä ylläpitää se, jolle lohko on jaettu. Yleensä se on palveluntarjoajanne tai hosting-yrityksenne.
- Valitkaa koneen nimi, jolla postipalvelimenne esiintyy, esimerkiksi
mail.beispiel-firma.example. - Luokaa omalle DNS-vyöhykkeellenne A-merkintä:
mail.beispiel-firma.exampleosoittaa osoitteeseen192.0.2.10. - Kirjatkaa palveluntarjoajan asiakasportaalissa osoitteen
192.0.2.10Reverse DNS -merkintä. Monella hosting-yrityksellä se on kenttä IP-osoitteen kohdalla. Muuten riittää tukipyyntö, jossa on osoite ja haluttu nimi. - Tarkistakaa komennolla
dig -xja sen jälkeen komennolladig mail.beispiel-firma.example +short, sopivatko molemmat suunnat yhteen. - Varmistakaa, että nimi sopii myös postipalvelimenne tervehdykseen (HELO/EHLO).
Jos teillä on oma osoitelohko, rekisteri ohjaa vyöhykkeen nimipalvelimillenne. /24:ää pienemmille lohkoille menettelyn kuvaa RFC 2317. Kysykää siinä tapauksessa ensin palveluntarjoajaltanne.
Kaksi sudenkuoppaa on yleisiä. Jos palvelimella on useita osoitteita, jokainen tarvitsee oman merkintänsä. Ja dynaamisilla osoitteilla, joita yksityisliittymillä on, ette yleensä saa vapaasti valittua nimeä. Joka lähettää sieltä postia, käyttää mieluummin välityspalvelua (relay).
Kun tarkistus epäonnistuu
| Havainto | Mahdollinen syy |
|---|---|
| Ei merkintää | Palveluntarjoaja ei ole asettanut mitään, merkintä puuttuu tälle osoitteelle |
| Merkintä osoittaa palveluntarjoajan yleisnimeen | Omaa nimeä ei koskaan tilattu |
| Nimi ei purkaudu samaan osoitteeseen | A-merkintä puuttuu tai osoittaa vanhaan osoitteeseen |
| Vain IPv4 toimii | IPv6:lta puuttuu merkintä, Google huomauttaa siitä dokumentaatiossaan |
| Muutos ei näy | Välimuisti, odottakaa tai kysykää suoraan palveluntarjoajan nimipalvelimelta |
Reverse DNS ei korvaa postin todennusta. SPF, DKIM ja DMARC ovat omia aiheitaan. Mutta ilman sopivaa PTR-merkintää postipalvelin jää nopeasti vastaanottajien tutkan alle.
Mitä Reverse DNS ei todista
Merkintä on vapaaehtoinen ja verkko-operaattorin ylläpitämä. Se ei kerro, kuka osoitetta käyttää. Siksi se kelpaa vihjeeksi, ei todisteeksi, kun haluatte tietää, kenelle IP-osoite kuuluu. Siihen verkkorekisteri on luotettavampi lähde. Molempien teiden yhteispelin selittää Reverse IP Lookup selitettynä yksinkertaisesti.
Usein kysyttyä
Pitääkö jokaisella IP-osoitteella olla PTR-merkintä? Ei, se on vapaaehtoinen. Postia lähettäville palvelimille se on käytännössä kuitenkin pakollinen, koska vastaanottajat tarkistavat sen.
Voinko muuttaa PTR-merkinnän itse? Vain jos hallinnoitte osoitteen käänteisvyöhykettä. Palveluntarjoajanne tai hosting-yrityksenne osoitteiden kohdalla se asettaa merkinnän, yleensä asiakasportaalin kautta tai pyynnöstä.
Mikä ero on Reverse DNS:llä ja Whoisilla? Reverse DNS antaa koneen nimen, ja sen asettaa verkko-operaattori. Whois tai RDAP kertoo osoitealueen haltijan. Ne ovat eri tietokantoja eri tarkoituksiin.