Technika · 7 listopada 2026 · 5 min czytania
Sprawdzanie reverse DNS: jak odpytać i skonfigurować wpis PTR
Jak sprawdzić wpis reverse DNS adresu IP za pomocą dig, host i nslookup, zlecić jego ustawienie u dostawcy i spełnić zasady serwerów pocztowych.
Kto prowadzi serwer pocztowy, prędzej czy później natrafia na komunikat o błędzie „no reverse DNS” lub „PTR missing”. Chodzi o wpis reverse DNS adresu Państwa serwera. Artykuł pokazuje, jak go odpytać, co musi spełniać w przypadku serwerów pocztowych i jak zlecić jego skonfigurowanie. Jak z nazwy komputera wnioskować o firmie, opisuje natomiast artykuł Rekord PTR: jak z nazwy komputera powstaje firma.
Czym jest reverse DNS
Zwykły DNS tłumaczy nazwę na adres. Reverse DNS robi coś przeciwnego: dla adresu IP zwraca nazwę. Służy do tego wpis PTR. Zapytanie biegnie przez specjalną domenę. W IPv4 jest to in-addr.arpa, w IPv6 ip6.arpa. Adres jest przy tym odwracany. Z 192.0.2.10 powstaje 10.2.0.192.in-addr.arpa. W IPv6 odwracane są poszczególne cyfry szesnastkowe, jak opisuje RFC 3596.
Odpytanie wpisu PTR
Wszystkie polecenia w przykładzie odpytują 193.0.6.139, adres RIPE NCC. Należy zastąpić go własnym.
| Narzędzie | Polecenie | Warto wiedzieć |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Samo odwraca adres. Bez +short widać także status. |
| host (macOS, Linux) | host 193.0.6.139 | Najkrótszy wynik: „domain name pointer …” |
| nslookup (wszystkie systemy) | nslookup 193.0.6.139 | Dostępne także w Windows. |
Jeśli nie nadchodzi odpowiedź, nie ma wpisu (status NXDOMAIN) albo właściwy serwer nazw nie odpowiada (SERVFAIL, przekroczenie czasu). Dla IPv6 działa ten sam zapis, na przykład dig -x 2001:db8::25 +short z adresem z obszaru dokumentacyjnego. Kto nie ma konsoli, korzysta z zapytania online na stronach z narzędziami DNS. Świeżo zmienione wpisy docierają wszędzie często dopiero po jakimś czasie z powodu buforowania (TTL).
Dlaczego serwery pocztowe go potrzebują
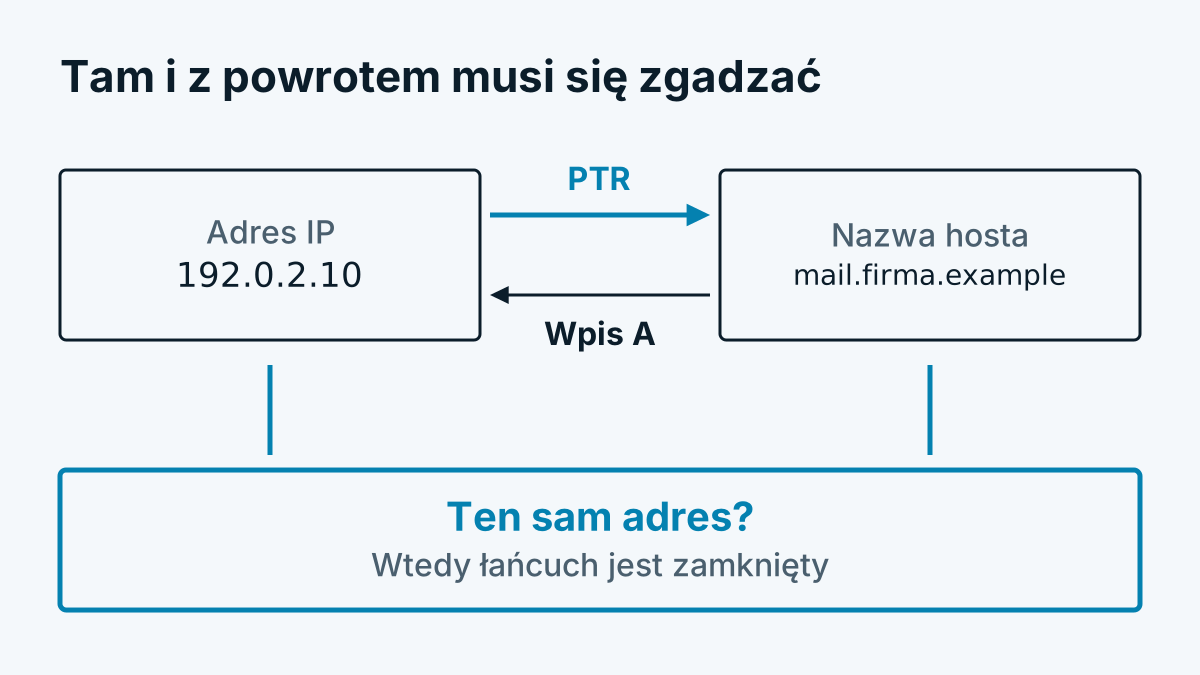
Odbierające serwery pocztowe chętnie sprawdzają, czy nadawca jest prawidłowo skonfigurowany. Częścią tej kontroli jest reverse DNS. Podstawowa idea nazywa się w języku fachowym forward-confirmed reverse DNS:
- Dla adresu nadawcy odpytywany jest wpis PTR. Wynik: nazwa komputera.
- Dla tej nazwy komputera odpytywany jest wpis A (w IPv6 AAAA).
- Jeśli adres zgadza się z początkowym, łańcuch jest zamknięty.
Google wyraźnie wymaga od nadawców prawidłowych wpisów w przód i wstecz. W wytycznych dla nadawców stoi, że adres nadawcy musi zgadzać się z adresem nazwy komputera podanej we wpisie PTR. Także RFC 1912 zaleca w punkcie 2.1, aby wpisy PTR i A do siebie pasowały, a wpis PTR nie wskazywał na CNAME. Czy inny odbiorca sprawdza surowo, wynika z jego własnej dokumentacji. Należy liczyć się z tym, że brakujący lub niepasujący wpis prowadzi do odrzuconych maili lub maili w folderze spamu.
Zlecenie konfiguracji
Wpisu PTR nie ustawia się we własnym zarządzaniu domenami. Znajduje się w strefie należącej do bloku adresów. Zarządza nią ten, komu blok przydzielono. Zwykle jest to Państwa dostawca lub hostingodawca.
- Należy wybrać nazwę komputera, pod którą ma występować Państwa serwer pocztowy, na przykład
mail.beispiel-firma.example. - We własnej strefie DNS tworzy się wpis A:
mail.beispiel-firma.examplewskazuje na192.0.2.10. - W portalu klienta dostawcy wpisuje się reverse DNS dla
192.0.2.10. U wielu hostingodawców jest to pole przy adresie IP. W przeciwnym razie wystarczy zapytanie do wsparcia z adresem i żądaną nazwą. - Za pomocą
dig -x, a potemdig mail.beispiel-firma.example +shortsprawdza się, czy oba kierunki do siebie pasują. - Należy upewnić się, że nazwa pasuje także do powitania (HELO/EHLO) Państwa serwera pocztowego.
Jeśli mają Państwo własny blok adresów, rejestr przekazuje strefę do Państwa serwerów nazw. Dla bloków mniejszych niż /24 procedurę opisuje RFC 2317. W takim przypadku należy najpierw zapytać dostawcę.
Dwa potknięcia są częste. Jeśli serwer ma kilka adresów, każdy potrzebuje własnego wpisu. A przy adresach dynamicznych, jakie mają łącza prywatne, zwykle nie dostaje się dowolnie wybranej nazwy. Kto stamtąd wysyła pocztę, lepiej niech użyje usługi przekaźnikowej.
Gdy kontrola kończy się niepowodzeniem
| Obserwacja | Możliwa przyczyna |
|---|---|
| Brak wpisu | Dostawca niczego nie ustawił, wpisu dla tego adresu brakuje |
| Wpis wskazuje na nazwę zbiorczą dostawcy | Własnej nazwy nigdy nie zlecono |
| Nazwa nie rozwiązuje się do tego samego adresu | Brakuje wpisu A lub wskazuje na stary adres |
| Działa tylko IPv4 | Dla IPv6 brakuje wpisu, Google wskazuje na to w swojej dokumentacji |
| Zmiana niewidoczna | Pamięć podręczna, poczekać lub zapytać bezpośrednio serwer nazw dostawcy |
Reverse DNS nie zastępuje uwierzytelniania poczty. SPF, DKIM i DMARC to osobne tematy. Ale bez pasującego wpisu PTR serwer pocztowy szybko pozostaje poza radarem odbiorców.
Czego reverse DNS nie dowodzi
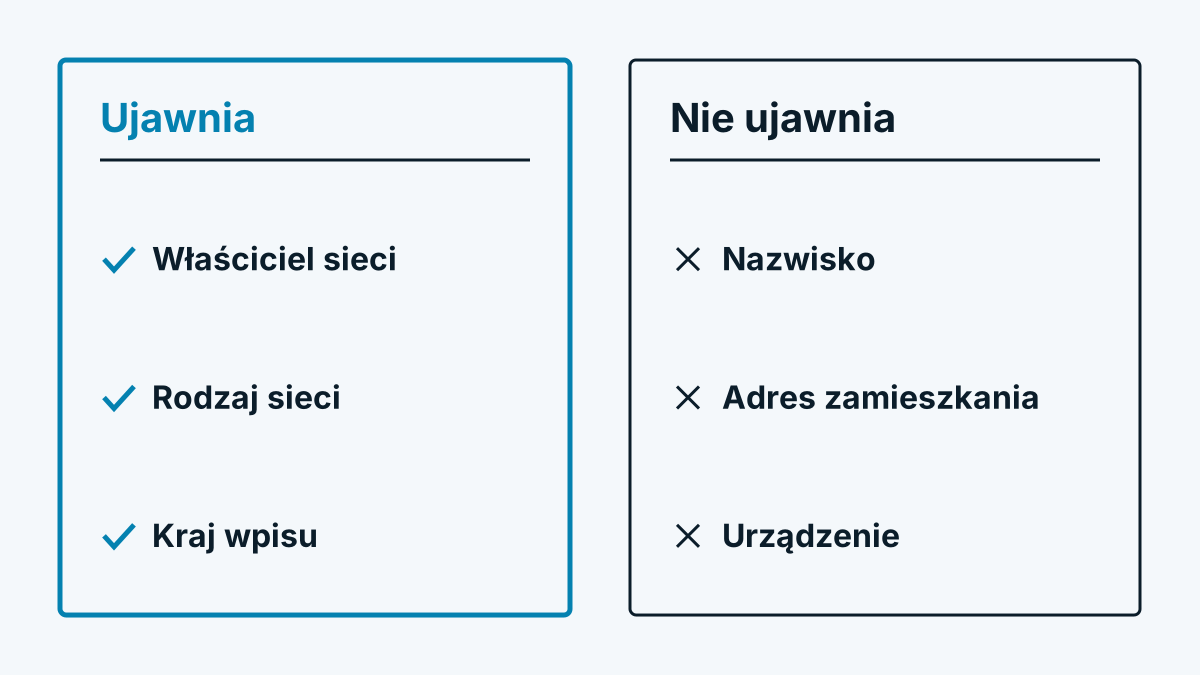
Wpis jest dobrowolny i prowadzony przez operatora sieci. Nie mówi, kto używa adresu. Dlatego nadaje się jako wskazówka, a nie dowód, gdy chcą Państwo wiedzieć, do kogo należy adres IP. Bardziej wiarygodnym źródłem jest wtedy rejestr sieci. Współdziałanie obu dróg wyjaśnia artykuł Reverse IP lookup w prostych słowach.
Najczęstsze pytania
Czy każdy adres IP musi mieć wpis PTR? Nie, jest dobrowolny. Dla serwerów wysyłających maile jest jednak w praktyce obowiązkowy, ponieważ odbiorcy go sprawdzają.
Czy mogę sam zmienić wpis PTR? Tylko jeśli zarządzają Państwo strefą odwrotną adresu. W przypadku adresów Państwa dostawcy lub hostingodawcy ustawia go on, zwykle przez portal klienta lub na zapytanie.
Jaka jest różnica między reverse DNS a Whois? Reverse DNS zwraca nazwę komputera i jest ustawiany przez operatora sieci. Whois lub RDAP podaje właściciela zakresu adresów. To różne bazy danych o różnym celu.