Tehnika · 7. november 2026 · 5 min branja
Preverjanje Reverse DNS: poizvedba in nastavitev zapisa PTR
Kako preverite vnos Reverse DNS za IP-naslov z dig, host in nslookup, ga dobite nastavljenega pri ponudniku in izpolnite pravila poštnih strežnikov.
Kdor upravlja poštni strežnik, prej ali slej naleti na sporočilo o napaki „no reverse DNS“ ali „PTR missing“. Mislimo na vnos Reverse DNS za naslov vašega strežnika. Članek kaže, kako ga poizvedete, kaj mora pri poštnih strežnikih zagotavljati in kako ga dobite nastavljenega. Kako iz imena računalnika sklepate na podjetje, piše v članku Zapis PTR: kako iz imena računalnika nastane podjetje.
Kaj je Reverse DNS
Običajni DNS ime prevede v naslov. Reverse DNS naredi nasprotno: k IP-naslovu vrne ime. Za to obstaja vnos PTR. Poizvedba teče prek posebne domene. Pri IPv4 je to in-addr.arpa, pri IPv6 ip6.arpa. Naslov se pri tem obrne. Iz 192.0.2.10 nastane 10.2.0.192.in-addr.arpa. Pri IPv6 se posamezne šestnajstiške števke obrnejo, kot opisuje RFC 3596.
Poizvedba vnosa PTR
Vsi ukazi v primeru poizvedujejo po 193.0.6.139, naslovu RIPE NCC. Zamenjajte ga s svojim.
| Orodje | Ukaz | Dobro vedeti |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Naslov obrne sam. Brez +short vidite tudi stanje. |
| host (macOS, Linux) | host 193.0.6.139 | Najkrajši izpis: „domain name pointer …“ |
| nslookup (vsi sistemi) | nslookup 193.0.6.139 | Na voljo tudi pod Windows. |
Če odgovora ni, vnosa ni (stanje NXDOMAIN) ali pa pristojni imenski strežnik ne odgovarja (SERVFAIL, prekoračitev časa). Za IPv6 deluje isti zapis, na primer dig -x 2001:db8::25 +short z naslovom iz dokumentacijskega območja. Kdor nima konzole, uporabi spletno poizvedbo na straneh z orodji DNS. Sveže spremenjeni vnosi zaradi predpomnjenja (TTL) pogosto pridejo povsod šele čez nekaj časa.
Zakaj ga poštni strežniki potrebujejo
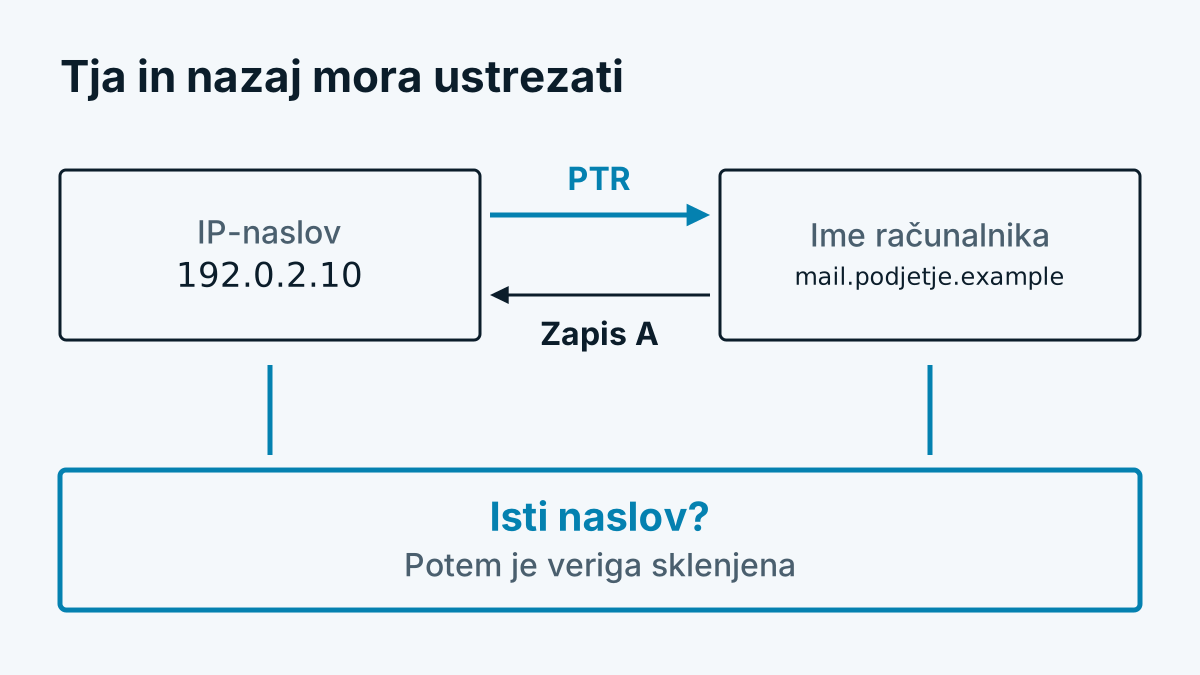
Prejemni poštni strežniki radi preverjajo, ali je pošiljatelj čisto nastavljen. Del tega preverjanja je Reverse DNS. Osnovna zamisel se v strokovnem jeziku imenuje forward-confirmed reverse DNS:
- Za naslov pošiljatelja se poizvedi vnos PTR. Rezultat: ime računalnika.
- Za to ime računalnika se poizvedi vnos A (pri IPv6 AAAA).
- Če se naslov ujema z izvirnim, je veriga sklenjena.
Google za pošiljatelje izrecno zahteva veljavne vnose v smeri naprej in nazaj. V smernicah za pošiljatelje piše, da se mora naslov pošiljatelja ujemati z naslovom imena računalnika, navedenega v vnosu PTR. Tudi RFC 1912 v razdelku 2.1 priporoča, da se vnosa PTR in A ujemata in da vnos PTR ne kaže na CNAME. Ali drug prejemnik strogo preverja, piše v njegovi lastni dokumentaciji. Računajte, da manjkajoč ali neustrezen vnos vodi do zavrnjene pošte ali pošte v mapi z neželeno pošto.
Nastavitev
Vnosa PTR ne nastavite v lastnem upravljanju domen. Je v coni, ki spada k naslovnemu bloku. Upravlja jo tisti, komur je blok dodeljen. Praviloma je to vaš ponudnik ali gostitelj.
- Izberite ime računalnika, pod katerim naj nastopa vaš poštni strežnik, na primer
mail.beispiel-firma.example. - V lastni coni DNS ustvarite vnos A:
mail.beispiel-firma.examplekaže na192.0.2.10. - V portalu za stranke pri ponudniku vpišite vnos Reverse DNS za
192.0.2.10. Pri mnogih gostiteljih je to polje pri IP-naslovu. Sicer zadošča prošnja podpori z naslovom in želenim imenom. - Z
dig -xin nato zdig mail.beispiel-firma.example +shortpreverite, ali se obe smeri ujemata. - Poskrbite, da se ime ujema tudi s pozdravom (HELO/EHLO) vašega poštnega strežnika.
Če imate lasten naslovni blok, register cono posreduje vašim imenskim strežnikom. Za bloke, manjše od /24, postopek opisuje RFC 2317. V tem primeru najprej vprašajte svojega ponudnika.
Dva spodrsljaja sta pogosta. Če ima strežnik več naslovov, potrebuje vsak svoj vnos. In z dinamičnimi naslovi, kakršne imajo zasebni priključki, praviloma ne dobite prosto izbranega imena. Kdor od tam pošilja pošto, naj raje uporabi storitev releja.
Če preverjanje spodleti
| Opažanje | Možen vzrok |
|---|---|
| Brez vnosa | Ponudnik ni nastavil ničesar, vnos za ta naslov manjka |
| Vnos kaže na zbirno ime ponudnika | Lastno ime ni bilo nikoli zaprošeno |
| Ime se ne razreši na isti naslov | Vnos A manjka ali kaže na star naslov |
| Deluje samo IPv4 | Za IPv6 vnos manjka, Google na to opozarja v svoji dokumentaciji |
| Sprememba ni vidna | Predpomnilnik, počakajte ali neposredno vprašajte imenski strežnik ponudnika |
Reverse DNS ne nadomešča overjanja pošte. SPF, DKIM in DMARC so lastne teme. Toda brez ustreznega vnosa PTR poštni strežnik hitro ostane pod radarjem prejemnikov.
Česa Reverse DNS ne dokazuje
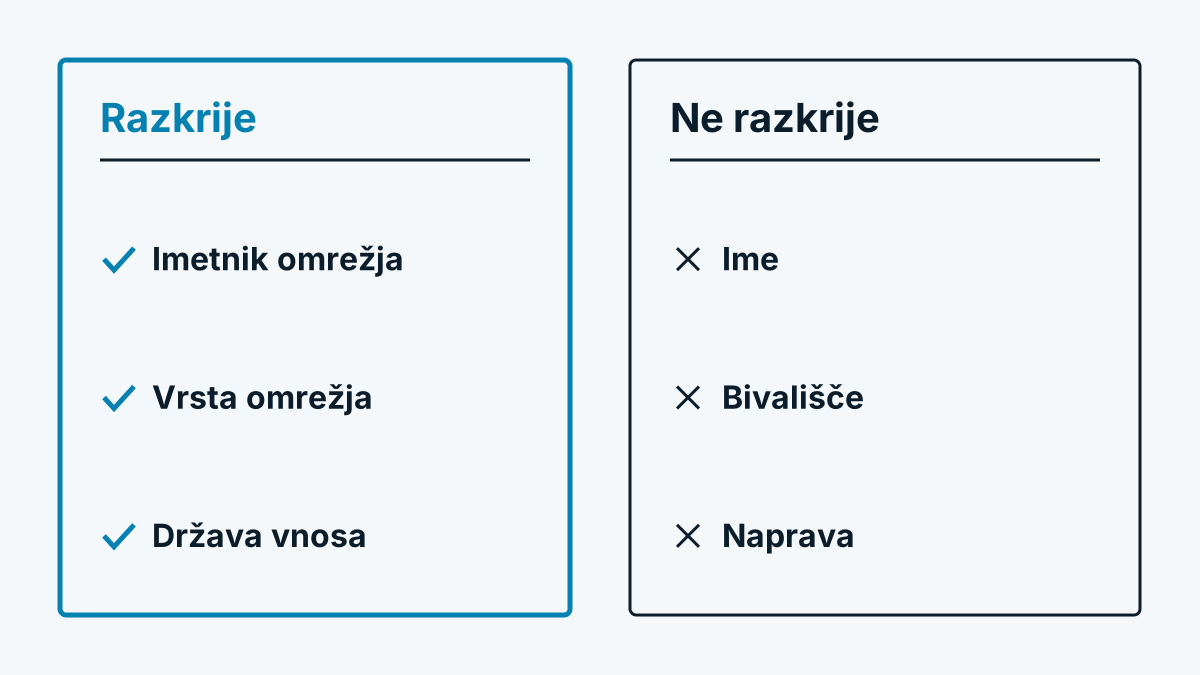
Vnos je prostovoljen in ga vzdržuje omrežni operater. Ne pove, kdo naslov uporablja. Zato je primeren kot namig, ne kot dokaz, če želite vedeti, komu pripada IP-naslov. Zanesljivejši vir je za to omrežni register. Sožitje obeh poti pojasnjuje Reverse IP Lookup preprosto razloženo.
Pogosta vprašanja
Ali mora imeti vsak IP-naslov vnos PTR? Ne, je prostovoljen. Za strežnike, ki pošiljajo pošto, je v praksi vendarle obvezen, ker ga prejemniki preverjajo.
Ali lahko vnos PTR spremenim sam? Samo če upravljate povratno cono naslova. Pri naslovih vašega ponudnika ali gostitelja vnos nastavi ta, večinoma prek portala za stranke ali na zahtevo.
Kakšna je razlika med Reverse DNS in Whois? Reverse DNS vrne ime računalnika in ga nastavi omrežni operater. Whois ali RDAP navede imetnika naslovnega območja. Gre za različni zbirki z različnim namenom.