Tehnică · 7 noiembrie 2026 · 5 min de citit
Verificarea reverse DNS: interogați și configurați înregistrarea PTR
Cum verificați înregistrarea reverse DNS a unei adrese IP cu dig, host și nslookup, o setați la furnizor și respectați regulile serverelor de e-mail.
Cine operează un server de e-mail dă mai devreme sau mai târziu de mesajul de eroare „no reverse DNS” sau „PTR missing”. Se are în vedere înregistrarea reverse DNS a adresei serverului dumneavoastră. Acest articol arată cum o interogați, ce trebuie să realizeze la serverele de e-mail și cum o puneți la punct. Cum deduceți o firmă dintr-un nume de gazdă se află în schimb în Înregistrarea PTR: cum devine un nume de gazdă o firmă.
Ce este reverse DNS
DNS-ul obișnuit traduce un nume într-o adresă. Reverse DNS face opusul: pentru o adresă IP oferă un nume. Pentru asta există înregistrarea PTR. Interogarea se face printr-un domeniu special. La IPv4 este in-addr.arpa, la IPv6 ip6.arpa. Adresa este inversată. Din 192.0.2.10 devine 10.2.0.192.in-addr.arpa. La IPv6 se inversează cifrele hexazecimale individuale, așa cum descrie RFC 3596.
Interogarea înregistrării PTR
În exemplu, toate comenzile interoghează 193.0.6.139, adresa RIPE NCC. Înlocuiți-o cu a dumneavoastră.
| Instrument | Comandă | Bine de știut |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Inversează singur adresa. Fără +short vedeți și starea. |
| host (macOS, Linux) | host 193.0.6.139 | Cea mai scurtă ieșire: „domain name pointer …” |
| nslookup (toate sistemele) | nslookup 193.0.6.139 | Există și pe Windows. |
Dacă nu vine niciun răspuns, nu există înregistrare (starea NXDOMAIN) sau serverul de nume responsabil nu răspunde (SERVFAIL, depășire de timp). Pentru IPv6 funcționează aceeași scriere, de exemplu dig -x 2001:db8::25 +short cu o adresă din intervalul pentru documentație. Cine nu are consolă folosește o interogare online de pe site-uri cu instrumente DNS. Înregistrările abia modificate ajung adesea peste tot abia după un timp, din cauza memoriei tampon (TTL).
De ce îl au nevoie serverele de e-mail
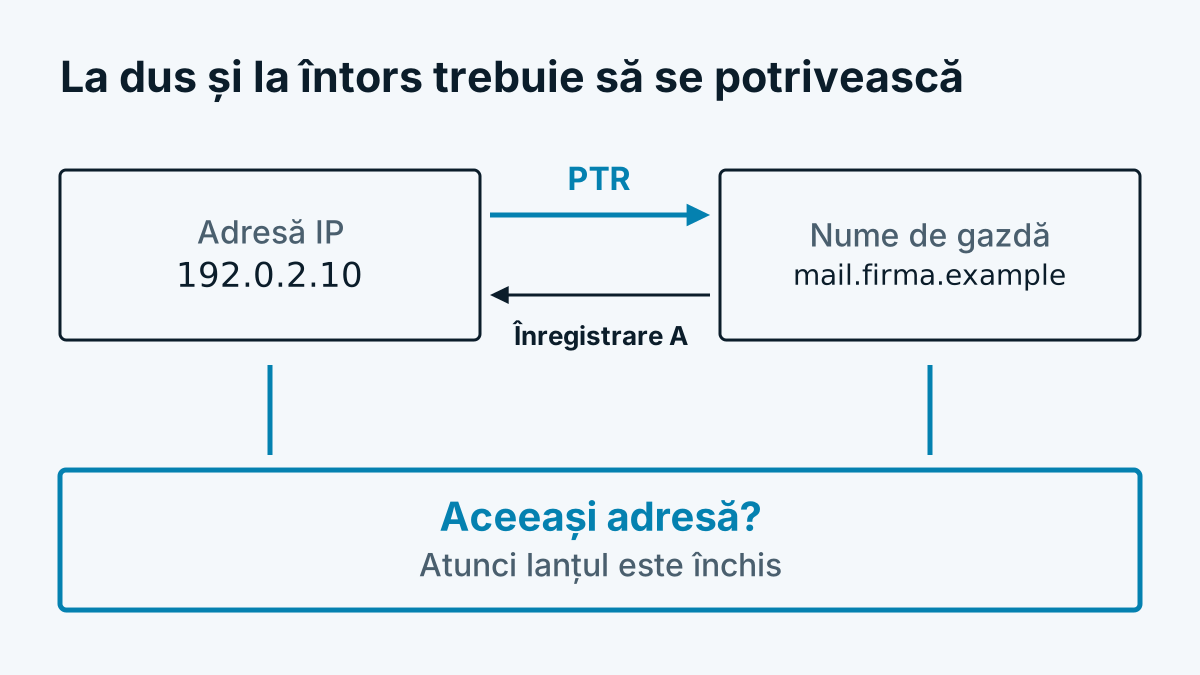
Serverele de e-mail receptoare verifică bucuros dacă expeditorul este configurat corect. O parte a acestei verificări este reverse DNS. Ideea de bază se numește în limbajul de specialitate forward-confirmed reverse DNS:
- Pentru adresa expeditorului se interoghează înregistrarea PTR. Rezultat: un nume de gazdă.
- Pentru acest nume de gazdă se interoghează înregistrarea A (la IPv6 AAAA).
- Dacă adresa coincide cu cea inițială, lanțul este închis.
Google cere expres pentru expeditori înregistrări directe și inverse valide. În Ghidul pentru expeditori scrie că adresa expeditorului trebuie să coincidă cu adresa numelui de gazdă indicat în înregistrarea PTR. Și RFC 1912 recomandă în secțiunea 2.1 ca înregistrările PTR și A să se potrivească și ca înregistrarea PTR să nu indice un CNAME. Dacă un alt destinatar verifică strict se află în documentația lui proprie. Socotiți că o înregistrare lipsă sau nepotrivită duce la e-mailuri respinse sau ajunse în folderul de spam.
Punerea la punct
Înregistrarea PTR nu o setați în administrarea propriului domeniu. Se află în zona care aparține blocului de adrese. Aceasta este administrată de cel căruia i-a fost alocat blocul. De regulă este furnizorul sau hosterul dumneavoastră.
- Alegeți numele de gazdă sub care să apară serverul dumneavoastră de e-mail, de exemplu
mail.beispiel-firma.example. - Creați în propria zonă DNS înregistrarea A:
mail.beispiel-firma.exampleindică spre192.0.2.10. - Introduceți în portalul de clienți al furnizorului înregistrarea reverse DNS pentru
192.0.2.10. La mulți hosteri este un câmp la adresa IP. Altfel este suficientă o solicitare la suport, cu adresa și numele dorit. - Verificați cu
dig -xși apoi cudig mail.beispiel-firma.example +shortdacă cele două direcții se potrivesc. - Asigurați-vă că numele se potrivește și cu salutul (HELO/EHLO) serverului dumneavoastră de e-mail.
Dacă aveți un bloc propriu de adrese, registrul redirecționează zona către serverele dumneavoastră de nume. Pentru blocuri mai mici decât un /24, RFC 2317 descrie procedura. În acest caz întrebați mai întâi la furnizorul dumneavoastră.
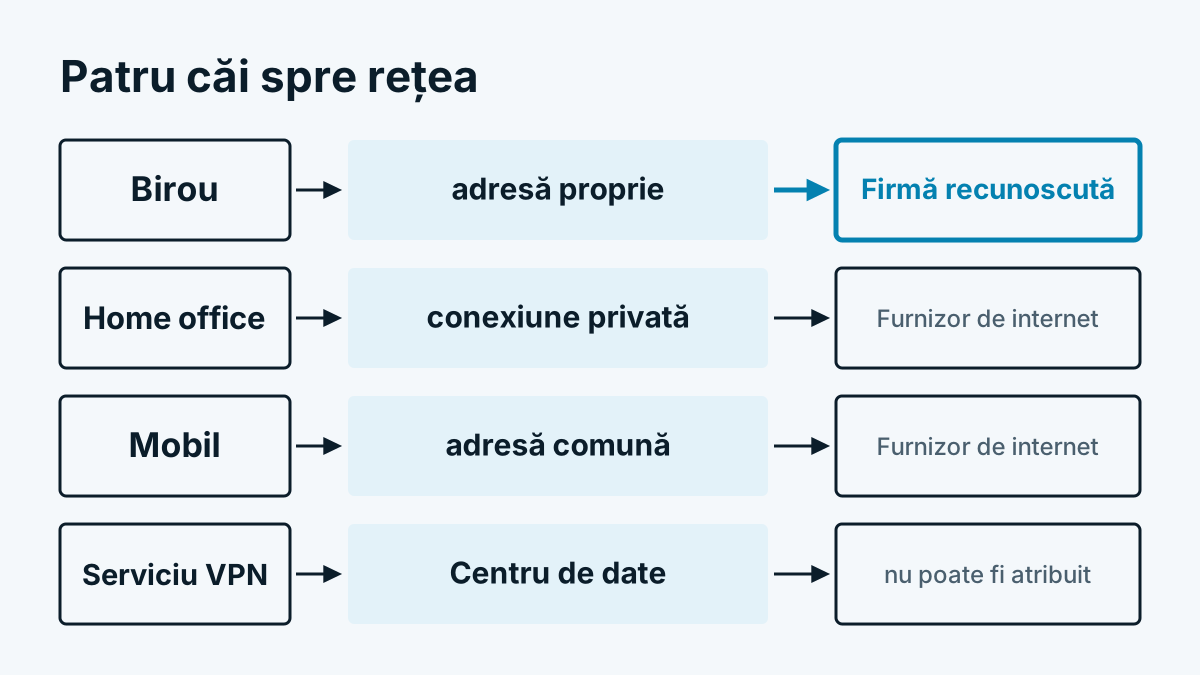
Două piedici sunt frecvente. Dacă serverul are mai multe adrese, fiecare are nevoie de propria înregistrare. Iar cu adrese dinamice, cum au conexiunile private, de regulă nu primiți un nume ales liber. Cine trimite e-mail de acolo folosește mai bine un serviciu de relay.
Dacă verificarea eșuează
| Observație | Cauză posibilă |
|---|---|
| Nicio înregistrare | Furnizorul nu a setat nimic, înregistrarea lipsește pentru această adresă |
| Înregistrarea indică numele colectiv al furnizorului | Un nume propriu nu a fost niciodată solicitat |
| Numele nu se rezolvă la aceeași adresă | Înregistrarea A lipsește sau indică o adresă veche |
| Funcționează doar IPv4 | Pentru IPv6 lipsește înregistrarea, Google atrage atenția asupra asta în documentația sa |
| Modificarea nu este vizibilă | Memorie tampon, așteptați sau interogați direct serverul de nume al furnizorului |
Reverse DNS nu înlocuiește autentificarea e-mailului. SPF, DKIM și DMARC sunt subiecte separate. Dar fără o înregistrare PTR potrivită, un server de e-mail rămâne repede sub radarul destinatarilor.
Ce nu dovedește reverse DNS
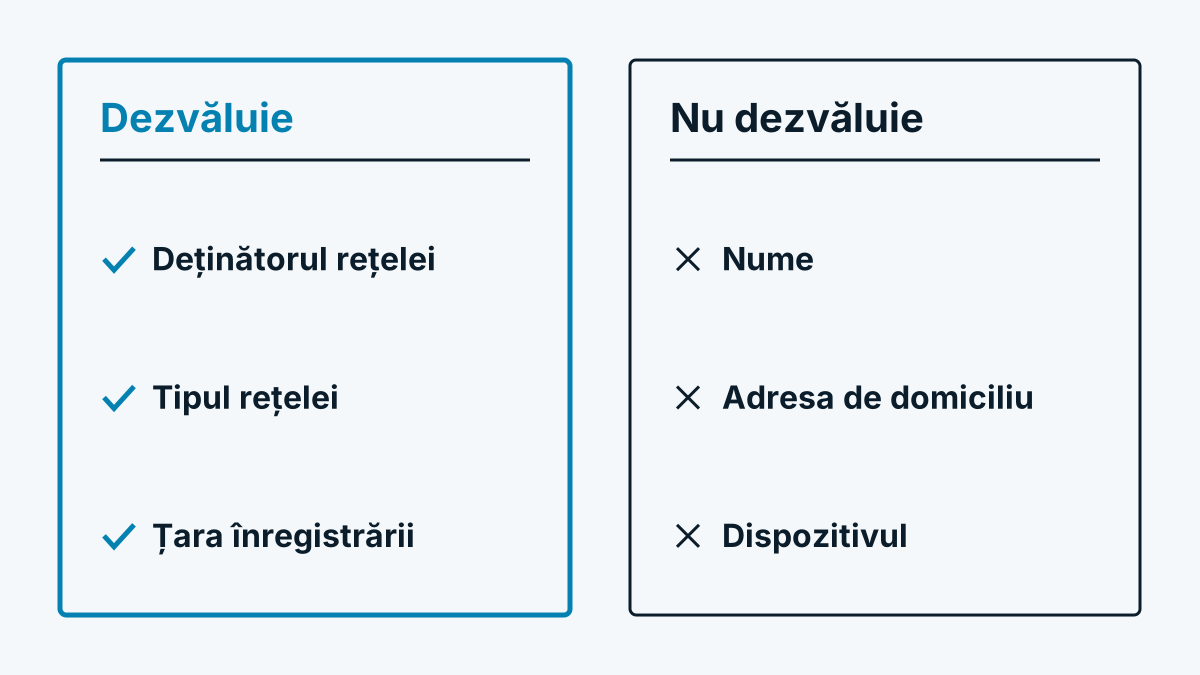
Înregistrarea este facultativă și este întreținută de operatorul de rețea. Nu spune cine folosește o adresă. De aceea servește ca indiciu, nu ca dovadă, dacă vreți să știți cui aparține o adresă IP. Pentru asta registrul de rețea este sursa mai fiabilă. Colaborarea celor două căi o explică Reverse IP lookup explicat simplu.
Întrebări frecvente
Trebuie ca orice adresă IP să aibă o înregistrare PTR? Nu, este facultativă. Pentru serverele care trimit e-mailuri este însă în practică obligatorie, pentru că destinatarii o verifică.
Pot modifica singur înregistrarea PTR? Doar dacă administrați zona inversă a adresei. La adresele furnizorului sau hosterului dumneavoastră, acesta setează înregistrarea, de obicei prin portalul de clienți sau la cerere.
Care este diferența dintre reverse DNS și Whois? Reverse DNS oferă un nume de gazdă și este setat de operatorul de rețea. Whois sau RDAP indică deținătorul intervalului de adrese. Sunt baze de date diferite, cu scopuri diferite.