Tehnika · 2026. gada 7. novembris · 4 min lasīšanai
Reverse DNS pārbaude: PTR ieraksta vaicājums un iestatīšana
Kā pārbaudīt IP adreses Reverse DNS ierakstu ar dig, host un nslookup, likt sniedzējam to uzstādīt un izpildīt pasta serveru prasības.
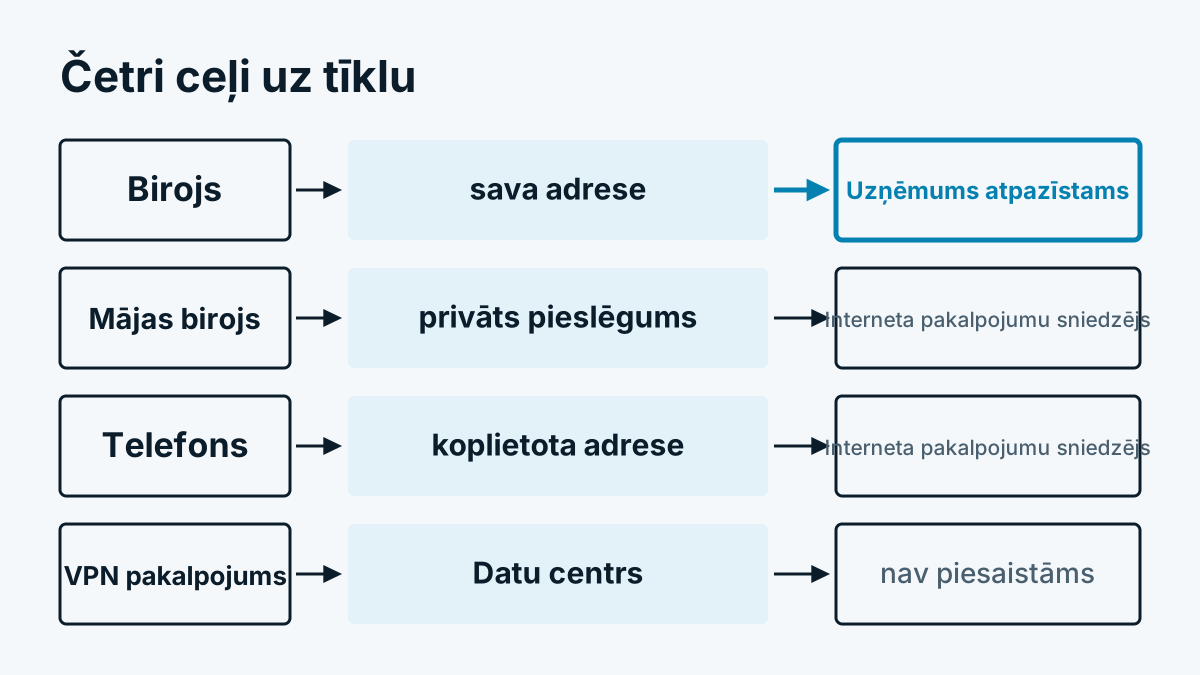
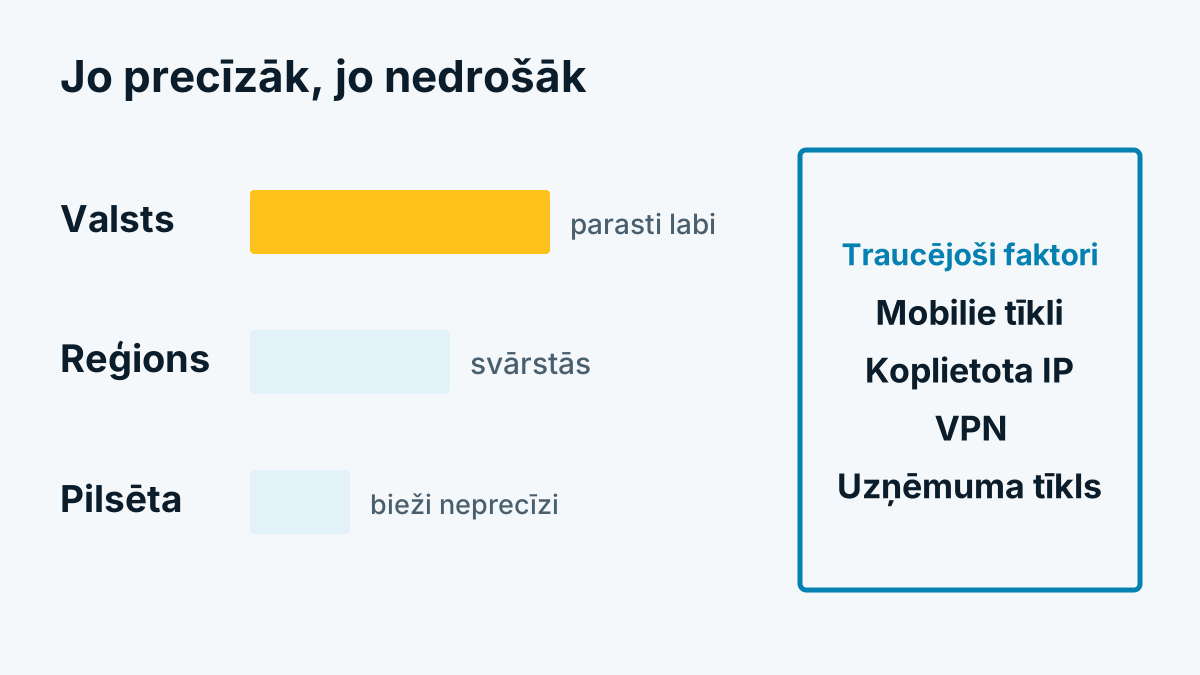
Kas darbina pasta serveri, agrāk vai vēlāk saskaras ar kļūdas ziņojumu „no reverse DNS“ vai „PTR missing“. Domāts ir Jūsu servera adreses Reverse DNS ieraksts. Šis raksts parāda, kā to pavaicāt, kas tam pasta serveriem jādara un kā to likt iestatīt. Kā no datora nosaukuma secināt uzņēmumu, turpretī rakstīts PTR ieraksts: kā no datora nosaukuma rodas uzņēmums.
Kas ir Reverse DNS
Parastais DNS pārvērš nosaukumu adresē. Reverse DNS dara pretējo: pie IP adreses tas dod nosaukumu. Tam ir PTR ieraksts. Vaicājums notiek caur īpašu domēnu. IPv4 tas ir in-addr.arpa, IPv6 ip6.arpa. Adrese tiek apgriezta. No 192.0.2.10 kļūst 10.2.0.192.in-addr.arpa. IPv6 tiek apgrieztas atsevišķas heksadecimālās ciparzīmes, kā to apraksta RFC 3596.
PTR ieraksta vaicājums
Visas komandas piemērā vaicā 193.0.6.139, RIPE NCC adresi. Nomainiet to pret savu.
| Rīks | Komanda | Labi zināt |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Adresi apgriež pats. Bez +short redzat arī statusu. |
| host (macOS, Linux) | host 193.0.6.139 | Visīsākā izvade: „domain name pointer …“ |
| nslookup (visas sistēmas) | nslookup 193.0.6.139 | Pieejams arī Windows. |
Ja atbildes nav, ieraksta nav (statuss NXDOMAIN) vai kompetentais vārdu serveris neatbild (SERVFAIL, taimauts). IPv6 darbojas tas pats pieraksts, piemēram, dig -x 2001:db8::25 +short ar adresi no dokumentācijas diapazona. Kam nav konsoles, izmanto tiešsaistes vaicājumu DNS rīku lapās. Tikko mainīti ieraksti starpatmiņas (TTL) dēļ visur nonāk bieži tikai pēc kāda laika.
Kāpēc pasta serveriem tas vajadzīgs
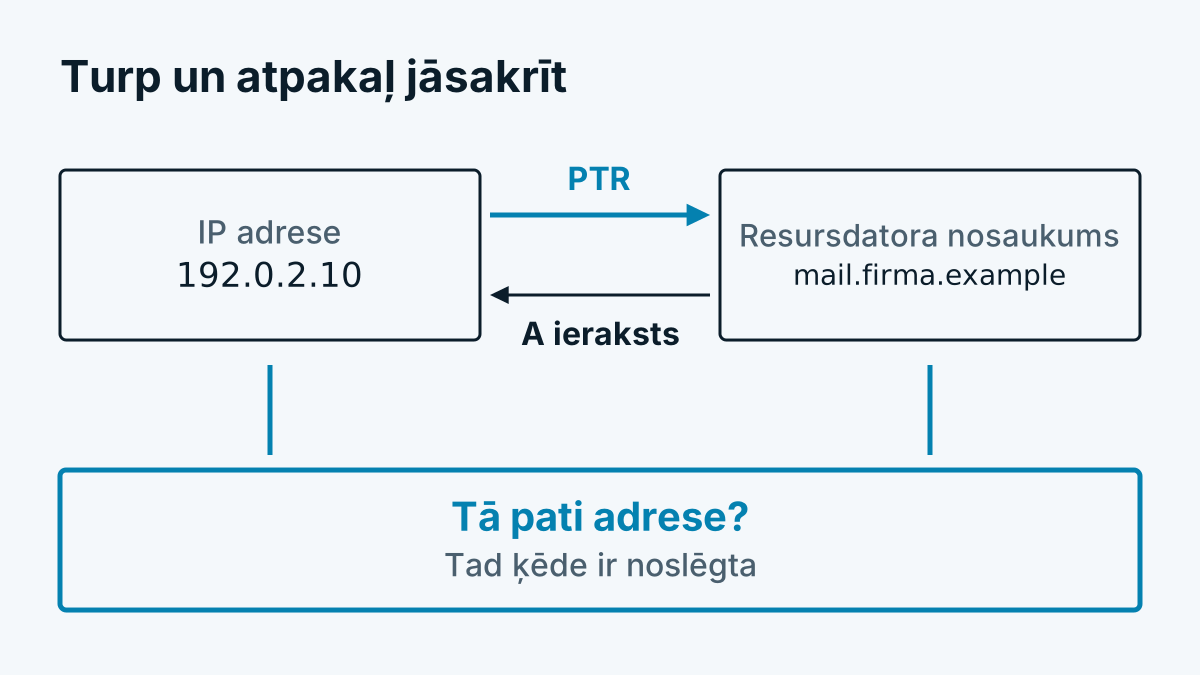
Saņemošie pasta serveri labprāt pārbauda, vai sūtītājs ir kārtīgi iestatīts. Daļa šīs pārbaudes ir Reverse DNS. Pamatdoma speciālistu valodā saucas forward-confirmed reverse DNS:
- Pie sūtītāja adreses tiek pavaicāts PTR ieraksts. Rezultāts: datora nosaukums.
- Pie šī datora nosaukuma tiek pavaicāts A ieraksts (IPv6 AAAA).
- Ja adrese sakrīt ar sākotnējo, ķēde ir noslēgta.
Google sūtītājiem skaidri prasa derīgus ierakstus uz priekšu un atpakaļ. Sūtītāju vadlīnijās rakstīts, ka sūtītāja adresei jāsakrīt ar PTR ierakstā nosaukta datora nosaukuma adresi. Arī RFC 1912 2.1. sadaļā iesaka, lai PTR un A ieraksti saskanētu un PTR ieraksts nenorādītu uz CNAME. Vai cits saņēmējs pārbauda stingri, rakstīts viņa paša dokumentācijā. Rēķinieties, ka trūkstošs vai neatbilstošs ieraksts noved pie noraidītām vēstulēm vai tādām, kas nonākušas surogātpasta mapē.
Likt iestatīt
PTR ierakstu Jūs neuzstādāt savā domēnu pārvaldībā. Tas atrodas zonā, kas pieder adrešu blokam. To pārvalda tas, kam bloks ir piešķirts. Parasti tas ir Jūsu sniedzējs vai hostinga sniedzējs.
- Izvēlieties datora nosaukumu, ar kuru Jūsu pasta serverim jāuzstājas, piemēram,
mail.beispiel-firma.example. - Savā DNS zonā izveidojiet A ierakstu:
mail.beispiel-firma.examplenorāda uz192.0.2.10. - Sniedzēja klientu portālā ievadiet Reverse DNS ierakstu adresei
192.0.2.10. Daudziem hostinga sniedzējiem tas ir lauks pie IP adreses. Citādi pietiek ar pieprasījumu atbalstam ar adresi un vēlamo nosaukumu. - Ar
dig -xun pēc tam ardig mail.beispiel-firma.example +shortpārbaudiet, vai abi virzieni saskan. - Pārliecinieties, ka nosaukums atbilst arī Jūsu pasta servera sveicienam (HELO/EHLO).
Ja Jums ir savs adrešu bloks, reģistrs zonu pārsūta uz Jūsu vārdu serveriem. Blokiem, kas mazāki par /24, procedūru apraksta RFC 2317. Tādā gadījumā vispirms pajautājiet savam sniedzējam.
Divi klupšanas akmeņi ir bieži. Ja serverim ir vairākas adreses, katrai vajadzīgs savs ieraksts. Un ar dinamiskām adresēm, kādas ir privātiem pieslēgumiem, brīvi izvēlētu nosaukumu parasti nesaņemat. Kas no turienes sūta pastu, labāk izmanto Relay pakalpojumu.
Ja pārbaude neizdodas
| Novērojums | Iespējamais iemesls |
|---|---|
| Nav ieraksta | Sniedzējs neko nav uzstādījis, šai adresei ieraksta trūkst |
| Ieraksts norāda uz sniedzēja kopīgo nosaukumu | Savs nosaukums nekad nav pieprasīts |
| Nosaukums neatrisinās uz to pašu adresi | A ieraksta trūkst vai tas norāda uz veco adresi |
| Darbojas tikai IPv4 | IPv6 ieraksta trūkst, Google uz to norāda savā dokumentācijā |
| Izmaiņas nav redzamas | Starpatmiņa, nogaidīt vai tieši pavaicāt sniedzēja vārdu serverim |
Reverse DNS neaizstāj pasta autentifikāciju. SPF, DKIM un DMARC ir atsevišķas tēmas. Bet bez piemērota PTR ieraksta pasta serveris ātri paliek zem saņēmēju radara.
Ko Reverse DNS nepierāda
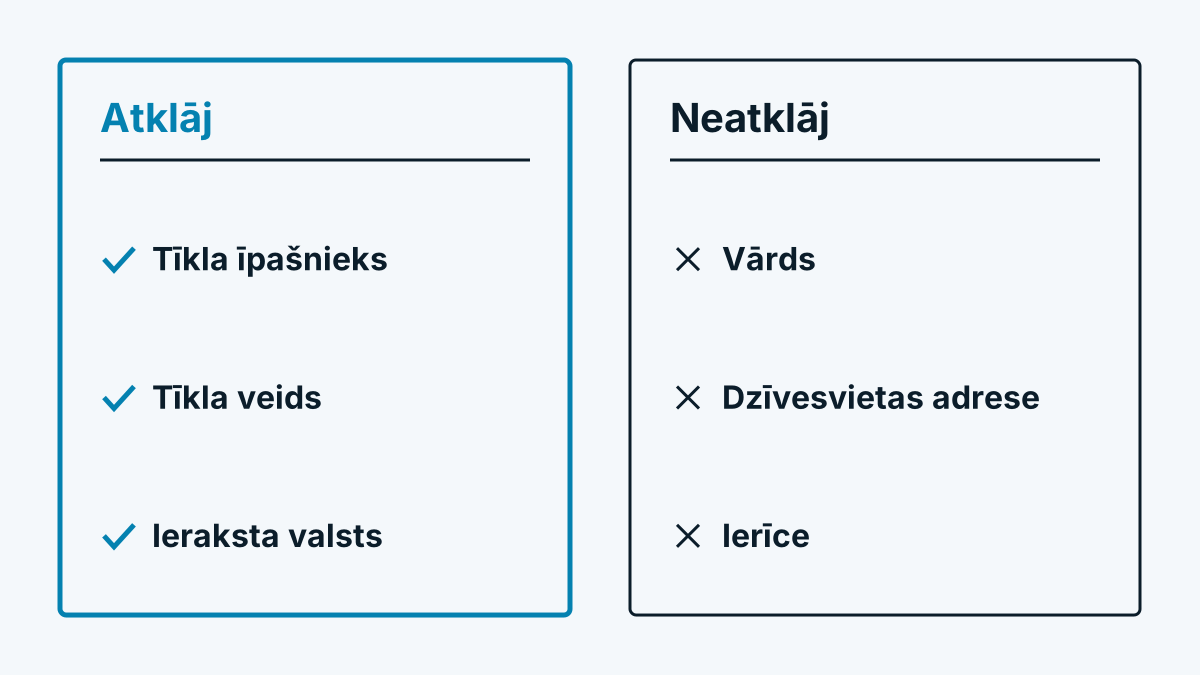
Ieraksts ir brīvprātīgs, un to uztur tīkla operators. Tas nesaka, kas adresi izmanto. Tāpēc tas der kā norāde, nevis pierādījums, ja vēlaties zināt, kam pieder IP adrese. Tam uzticamāks avots ir tīkla reģistrs. Abu ceļu sadarbību izskaidro Reverse IP Lookup vienkārši izskaidrots.
Biežāk uzdotie jautājumi
Vai katrai IP adresei jābūt PTR ierakstam? Nē, tas ir brīvprātīgs. Serveriem, kas sūta pastu, praksē tas tomēr ir obligāts, jo saņēmēji to pārbauda.
Vai PTR ierakstu varu mainīt pats? Tikai ja pārvaldāt adreses reverso zonu. Jūsu sniedzēja vai hostinga sniedzēja adresēm ierakstu uzstāda viņš, parasti caur klientu portālu vai pēc pieprasījuma.
Kāda ir atšķirība starp Reverse DNS un Whois? Reverse DNS dod datora nosaukumu, un to uzstāda tīkla operators. Whois vai RDAP nosauc adrešu diapazona īpašnieku. Abas ir dažādas datubāzes ar atšķirīgu mērķi.