Teknikk · 7. november 2026 · 5 min lesing
Reverse DNS: sjekke PTR-oppføring og sette den opp
Slik sjekker du reverse DNS-oppføringen til en IP-adresse med dig, host og nslookup, får leverandøren til å sette den og oppfyller e-postserverens regler.
Den som driver en e-postserver, støter før eller siden på feilmeldingen «no reverse DNS» eller «PTR missing». Det menes reverse DNS-oppføringen til serveradressen din. Denne artikkelen viser hvordan du slår den opp, hva den må yte ved e-postservere og hvordan du får den satt opp. Hvordan du fra et maskinnavn slutter deg til en bedrift, står derimot i PTR-record: hvordan et maskinnavn blir til en bedrift.
Hva reverse DNS er
Vanlig DNS oversetter et navn til en adresse. Reverse DNS gjør det motsatte: Til en IP-adresse leverer det et navn. For dette finnes PTR-oppføringen. Oppslaget går via et spesialdomene. Ved IPv4 er det in-addr.arpa, ved IPv6 ip6.arpa. Adressen snus da. Av 192.0.2.10 blir 10.2.0.192.in-addr.arpa. Ved IPv6 snus de enkelte heksadesimale sifrene, slik RFC 3596 beskriver.
Slå opp PTR-oppføringen
Alle kommandoene slår i eksempelet opp 193.0.6.139, adressen til RIPE NCC. Bytt den ut med din egen.
| Verktøy | Kommando | Greit å vite |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Snur adressen selv. Uten +short ser du også statusen. |
| host (macOS, Linux) | host 193.0.6.139 | Korteste utdata: «domain name pointer …» |
| nslookup (alle systemer) | nslookup 193.0.6.139 | Finnes også under Windows. |
Kommer det ikke noe svar, finnes det ingen oppføring (status NXDOMAIN) eller den ansvarlige navneserveren svarer ikke (SERVFAIL, tidsavbrytelse). For IPv6 fungerer den samme skrivemåten, for eksempel dig -x 2001:db8::25 +short med en adresse fra dokumentasjonsområdet. Den som ikke har konsoll, bruker et nettbasert oppslag fra DNS-verktøysider. Nylig endrede oppføringer kommer på grunn av mellomlagringen (TTL) ofte først etter en tid frem overalt.
Hvorfor e-postservere trenger det
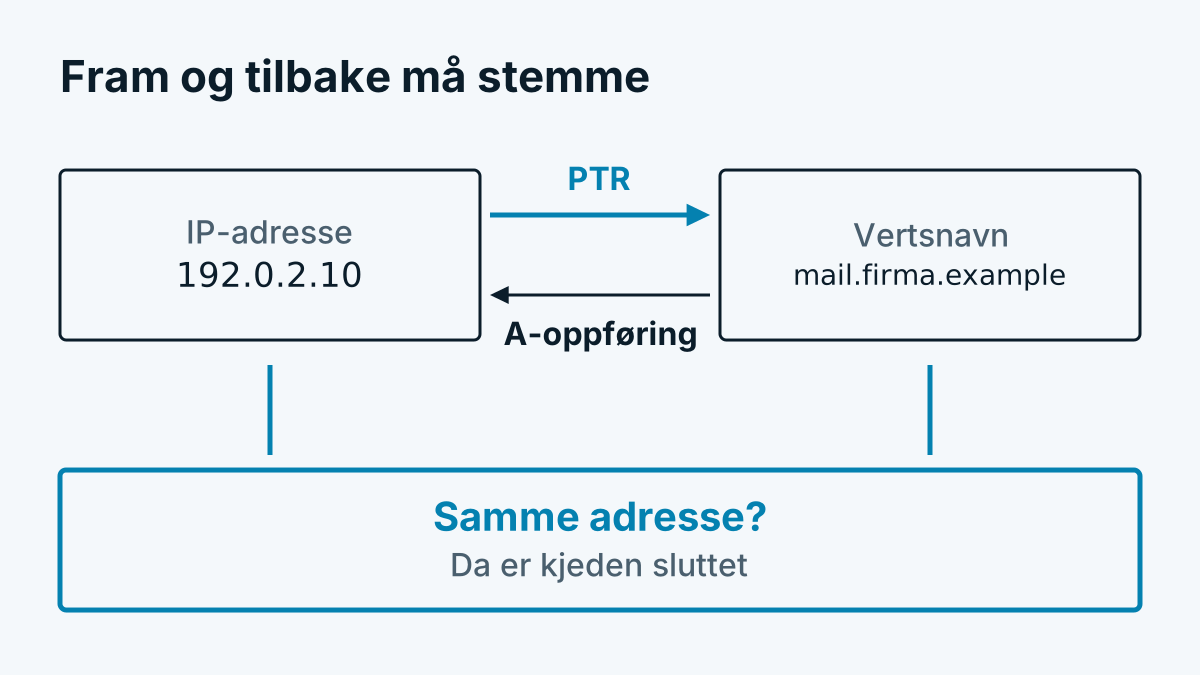
Mottakende e-postservere kontrollerer gjerne om avsenderen er ryddig satt opp. En del av denne kontrollen er reverse DNS. Grunnideen heter på fagspråket forward-confirmed reverse DNS:
- Til avsenderadressen slås PTR-oppføringen opp. Resultat: et maskinnavn.
- Til dette maskinnavnet slås A-oppføringen (ved IPv6 AAAA) opp.
- Stemmer adressen med den opprinnelige, er kjeden sluttet.
Google krever uttrykkelig gyldige fremover- og bakoverføringer for avsendere. I retningslinjene for avsendere står det at avsenderadressen må stemme med adressen til maskinnavnet som er nevnt i PTR-oppføringen. Også RFC 1912 anbefaler i avsnitt 2.1 at PTR- og A-oppføringer passer sammen og at PTR-oppføringen ikke peker på en CNAME. Om en annen mottaker kontrollerer strengt, står i mottakerens egen dokumentasjon. Regn med at en manglende eller upassende oppføring fører til avviste e-poster eller e-poster som havner i søppelpostmappen.
Få det satt opp
PTR-oppføringen setter du ikke i din egen domeneforvaltning. Den ligger i sonen som hører til adresseblokken. Den forvaltes av den som blokken er tildelt. Som regel er det leverandøren eller hosteren din.
- Velg maskinnavnet som e-postserveren din skal opptre under, for eksempel
mail.beispiel-firma.example. - Opprett A-oppføringen i din egen DNS-sone:
mail.beispiel-firma.examplepeker på192.0.2.10. - Skriv inn reverse DNS-oppføringen for
192.0.2.10i leverandørens kundeportal. Hos mange hostere er det et felt ved IP-adressen. Ellers er det nok med en henvendelse til støtten med adresse og ønsket navn. - Kontroller med
dig -xog deretter meddig mail.beispiel-firma.example +shortom begge retninger passer sammen. - Sørg for at navnet også passer til hilsenen (HELO/EHLO) til e-postserveren din.
Har du en egen adresseblokk, sender registeret sonen videre til navneserverne dine. For blokker som er mindre enn en /24, beskriver RFC 2317 fremgangsmåten. Spør i så fall først hos leverandøren din.
To snublesteiner er vanlige. Har serveren flere adresser, trenger hver sin egen oppføring. Og med dynamiske adresser, slik privattilkoblinger har, får du som regel ikke noe fritt valgt navn. Den som sender e-post derfra, bruker heller en relay-tjeneste.
Når kontrollen mislykkes
| Observasjon | Mulig årsak |
|---|---|
| Ingen oppføring | Leverandøren har ikke satt noe, oppføringen mangler for denne adressen |
| Oppføringen peker på leverandørens samlenavn | Eget navn ble aldri bestilt |
| Navnet løses ikke til den samme adressen | A-oppføringen mangler eller peker på en gammel adresse |
| Bare IPv4 fungerer | For IPv6 mangler oppføringen, Google viser til dette i dokumentasjonen sin |
| Endring ikke synlig | Mellomlager, vent eller spør leverandørens navneserver direkte |
Reverse DNS erstatter ikke e-postautentisering. SPF, DKIM og DMARC er egne temaer. Men uten passende PTR-oppføring blir en e-postserver fort under radaren hos mottakerne.
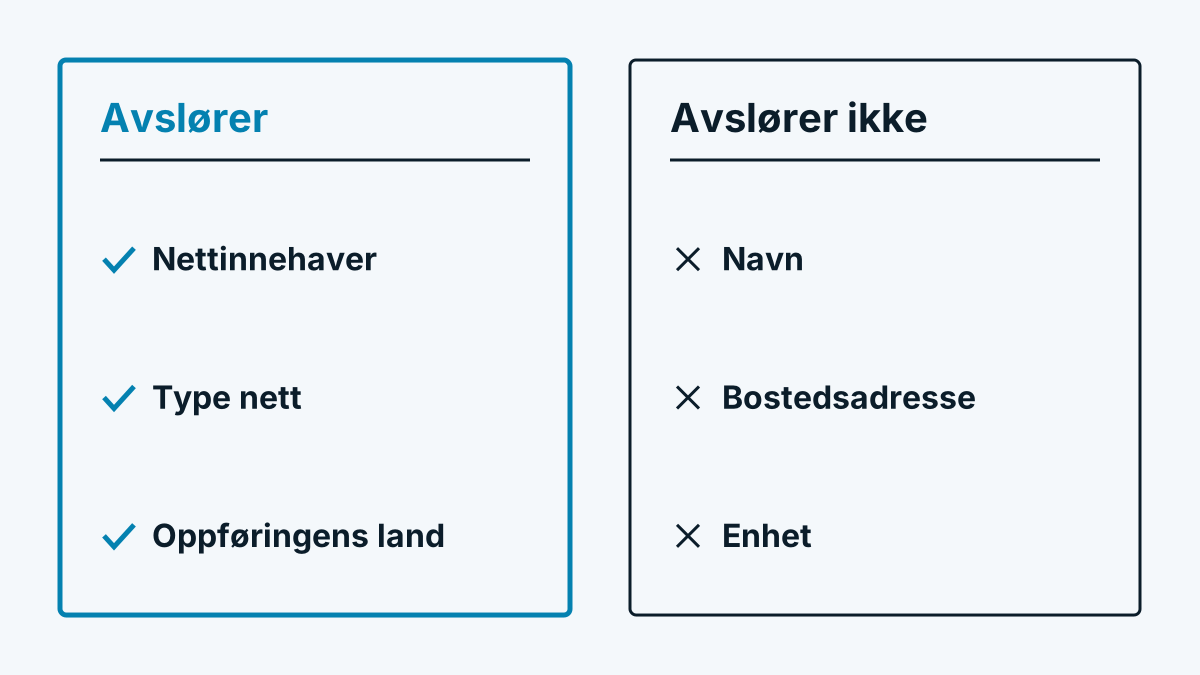
Hva reverse DNS ikke beviser
Oppføringen er frivillig og vedlikeholdes av nettoperatøren. Den sier ikke hvem som bruker en adresse. Derfor duger den som holdepunkt, ikke som bevis, når du vil vite hvem en IP-adresse tilhører. Til det er nettregisteret den mer pålitelige kilden. Samspillet mellom begge veier forklarer Reverse IP lookup enkelt forklart.
Ofte stilte spørsmål
Må hver IP-adresse ha en PTR-oppføring? Nei, den er frivillig. For servere som sender e-post er den i praksis likevel obligatorisk, fordi mottakere kontrollerer den.
Kan jeg endre PTR-oppføringen selv? Bare hvis du forvalter reverse-sonen til adressen. Ved adresser fra leverandøren eller hosteren din setter denne oppføringen, som regel via kundeportalen eller på forespørsel.
Hva er forskjellen mellom reverse DNS og Whois? Reverse DNS leverer et maskinnavn og settes av nettoperatøren. Whois eller RDAP oppgir innehaveren av adresseområdet. Begge er ulike databaser med ulikt formål.