Diritto · 7 novembre 2026 · 5 min di lettura
Fingerprinting del browser: privacy senza cookie
Il fingerprinting del browser spiegato: come funziona, perché il § 25 TDDDG e il § 165 TKG possono valere anche senza cookie e dove sta il confine con il server.
„Non utilizziamo cookie“ suona come un lasciapassare. Vale solo se non viene memorizzato né letto nient'altro sul dispositivo. Il fingerprinting del browser è la tecnica più nota che fa a meno dei cookie e rende comunque i visitatori riconoscibili. Questo articolo spiega come funziona, come il diritto la inquadra e in che cosa si distingue da un'interrogazione sul server.
Che cos'è il fingerprinting
Nel fingerprinting uno script combina molte caratteristiche di un dispositivo in uno schema che raramente si ripete due volte. Elementi tipici sono versione del browser, sistema operativo, risoluzione dello schermo, fuso orario, impostazioni di lingua, caratteri installati e particolarità dell'uscita grafica. Lo schema funziona come un documento d'identità che il visitatore non ha mai emesso. Non si può semplicemente cancellare come un cookie, perché non è memorizzato da nessuna parte. Nasce di nuovo a ogni visita dalle stesse caratteristiche.
Conviene distinguere due tipi:
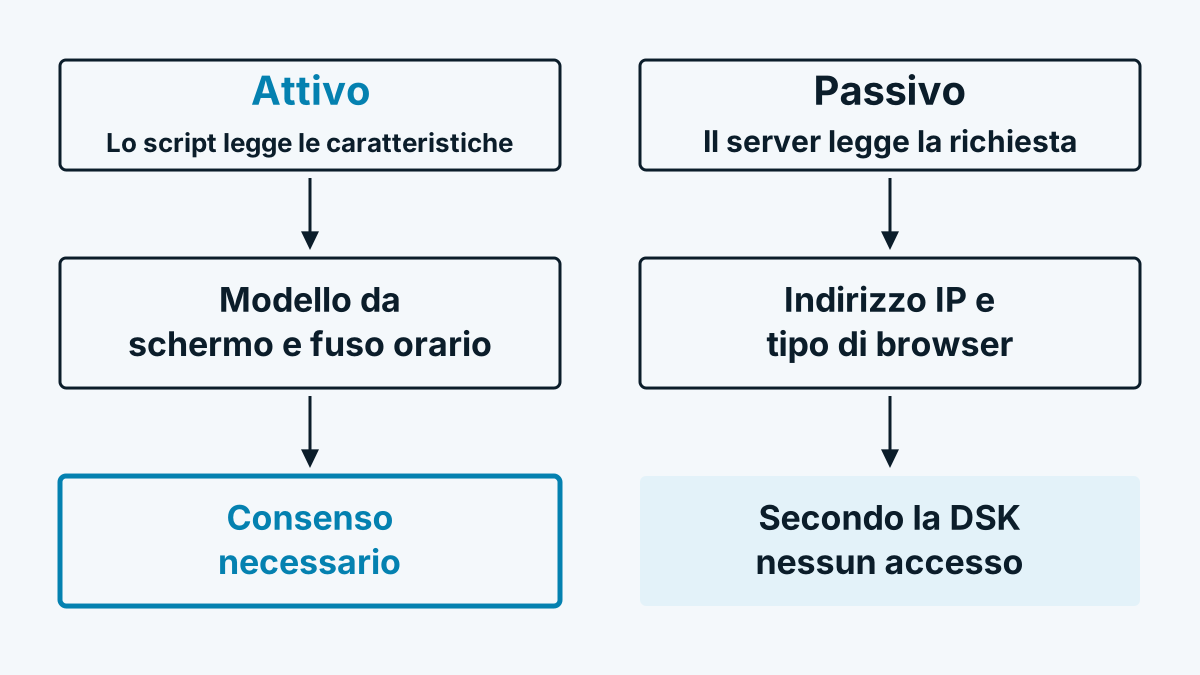
- Attivo. Uno script nel browser interroga proprietà in modo mirato, ad esempio tramite interfacce di programmazione per schermo, caratteri o grafica.
- Passivo. Il server analizza solo ciò che il browser invia comunque a ogni richiesta di pagina, ad esempio il tipo di browser nell'intestazione della richiesta e l'indirizzo IP.
Perché il § 25 TDDDG può valere anche senza cookie
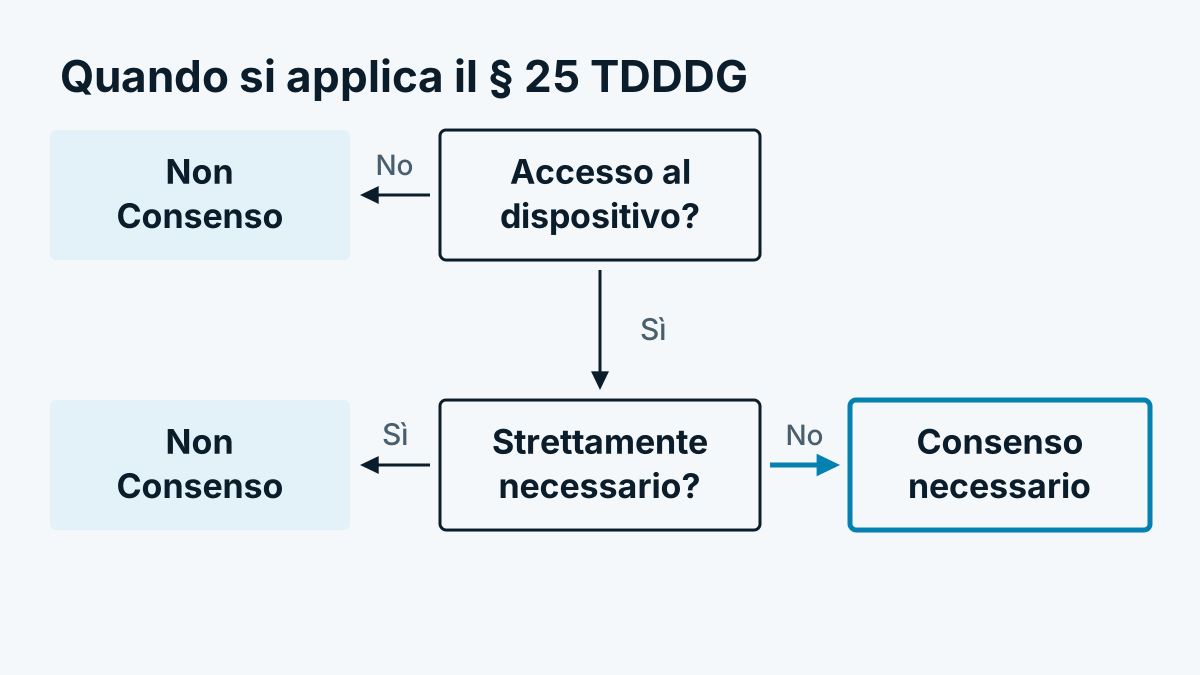
La regola tedesca vale non solo per la memorizzazione, ma anche per l'"accesso a informazioni già memorizzate nell'apparecchiatura terminale". Il testo si trova su gesetze-im-internet.de. Chi legge con uno script caratteristiche del dispositivo accede a tali informazioni. Per questo la regola è spiegata nel dettaglio in § 25 TDDDG: cookie e tracciamento in Germania.
La Conferenza sulla protezione dei dati ha sviluppato al riguardo una linea nella sua Orientierungshilfe per i telemedia. Secondo essa un accesso presuppone una trasmissione mirata delle informazioni del browser che non sia causata esclusivamente dall'utente finale. Il fingerprinting attivo rientra quindi nell'obbligo di consenso, la semplice analisi passiva di ciò che viene comunque inviato secondo questa lettura no. È l'opinione delle autorità di controllo, la questione non ha ovunque la stessa risposta nella dottrina giuridica.
A livello europeo la linea va oltre. Il Comitato europeo per la protezione dei dati ha stabilito nelle sue Linee guida 2/2023 sull'ambito di applicazione dell'art. 5, par. 3 della direttiva ePrivacy che il fingerprinting rientra nel suo ambito di applicazione. Anche la raccolta di informazioni tramite le intestazioni della richiesta o meccanismi di caching può farne parte, se viene usata per fingerprinting o tracciamento (punto 43).
Austria e Svizzera
Austria. Il § 165 Abs. 3 TKG 2021 richiede un consenso per la rilevazione di dati, con eccezioni per ciò che è tecnicamente necessario. L'autorità per la protezione dei dati legge la norma in modo ampio. Come è strutturata lo spiega Cookie in Austria: il § 165 TKG 2021 spiegato.
Svizzera. L'Incaricato federale della protezione dei dati e della trasparenza cita espressamente nella sua guida sui cookie il fingerprinting del browser come esempio di „tecnologie analoghe“ in cui non viene memorizzato nulla sul dispositivo. Per esse valgono gli stessi requisiti di informazione e possibilità di rifiuto dei cookie. Maggiori dettagli in Tracciamento dei siti web in Svizzera: nLPD e LTC.
E il GDPR?
Si applica inoltre il GDPR non appena dall'impronta è identificabile una persona. Con uno schema destinato a riconoscere i visitatori in più visite ciò avviene per lo più. L'impronta è allora un identificativo online ai sensi dell'art. 4, n. 1 GDPR. Chi la usa per scopi di tracciamento o pubblicità ha bisogno di una base giuridica, nella pratica per lo più il consenso. Quando regge invece il legittimo interesse lo mostra Legittimo interesse secondo il GDPR: i 3 passaggi di verifica.
Distinzione: l'interrogazione del titolare di rete sul server
Un riconoscimento delle aziende tramite il titolare di rete dell'indirizzo IP funziona in modo diverso. Non legge proprietà del dispositivo e non crea alcun identificativo che ritrovi un visitatore in seguito. Il server cerca nel registro di rete pubblico a chi appartiene la rete. Poi l'indirizzo IP viene scartato. Come avviene tecnicamente lo descrive Come funziona il riconoscimento delle aziende? La tecnica in 6 passaggi.
Che ciò si collochi con certezza al di fuori del § 25 TDDDG non è comunque scontato. Il Comitato europeo per la protezione dei dati stabilisce nelle linee guida citate (punti 54 e 55) che l'art. 5, par. 3 può valere anche per il tracciamento effettuato solo sulla base dell'indirizzo IP, in quanto proveniente dal dispositivo terminale dell'utente. Si intende il monitoraggio della navigazione. Che un'applicazione tocchi l'articolo non significa, secondo il Comitato, che sia sempre necessario un consenso, le eccezioni vanno verificate singolarmente. Per prudenza alcuni fornitori, anche Whovisit, caricano lo script solo dopo il consenso a una categoria statistica.
Checklist per il Suo sito web
- Elenchi quali script leggono proprietà del dispositivo. Ciò include strumenti di analisi, antifrode e pubblicità.
- Chieda a ogni fornitore se impiega il fingerprinting e a quale scopo.
- Verifichi se lo scopo è „strettamente necessario“ ai sensi dell'eccezione. La prevenzione delle frodi viene talvolta argomentata così, ma va interpretata in modo restrittivo e chiarita con la Sua consulenza sulla protezione dei dati.
- Carichi tutto ciò che non è necessario solo dopo il consenso.
- Descriva la tecnica in modo comprensibile nell'informativa sulla privacy. „Non utilizziamo cookie“ non basta.
Domande frequenti
Il fingerprinting è vietato? No. Di norma richiede però un consenso quando si tratta di tracciamento o pubblicità. Per la prevenzione delle frodi e la sicurezza si sostiene talvolta un'eccezione, interpretata in modo restrittivo.
„Do Not Track“ o un blocco pubblicitario bastano come protezione per i visitatori? Protegge il singolo, ma non sostituisce i Suoi obblighi. Responsabile resta il gestore del sito web.
L'analisi dello user agent rientra nel § 25? Secondo la linea della Conferenza sulla protezione dei dati no, se il server utilizza solo ciò che il browser invia comunque. Se il valore viene composto per fingerprinting o tracciamento, la valutazione può essere diversa, come mostrano le linee guida del Comitato europeo per la protezione dei dati.