Juridik · 7 november 2026 · 5 min läsning
Webbläsar-fingerprinting: dataskydd utan cookie
Webbläsar-fingerprinting förklarat: hur det fungerar, varför § 25 TDDDG och § 165 TKG kan gälla även utan cookie och var gränsen mot servern går.
„Vi använder inga cookies“ låter som ett frikort. Det gäller bara om inte heller något annat lagras på enheten eller läses ur den. Webbläsar-fingerprinting är den mest kända tekniken som klarar sig utan cookie och ändå gör besökare igenkännbara. Den här artikeln förklarar hur den fungerar, hur rätten bedömer den och hur den skiljer sig från en förfrågan på servern.
Vad fingerprinting är
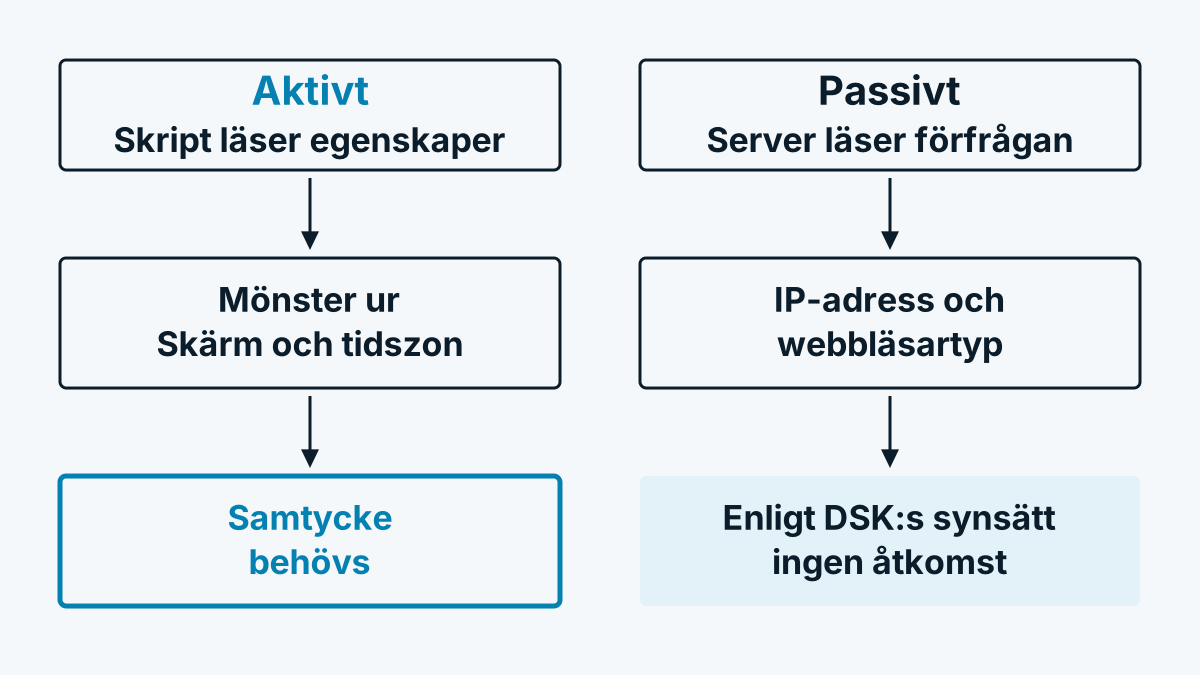
Vid fingerprinting kombinerar ett skript många egenskaper hos en enhet till ett mönster som sällan förekommer två gånger. Typiska byggstenar är webbläsarversion, operativsystem, skärmupplösning, tidszon, språkinställningar, installerade typsnitt och egenheter i grafikåtergivningen. Mönstret verkar som ett id-kort som besökaren aldrig har utfärdat. Det går inte att helt enkelt radera som en cookie, eftersom det inte lagras någonstans. Det uppstår på nytt vid varje besök av samma egenskaper.
Två slag bör du skilja på:
- Aktivt. Ett skript i webbläsaren frågar riktat efter egenskaper, till exempel via programmeringsgränssnitt för skärm, typsnitt eller grafik.
- Passivt. Servern utvärderar bara det som webbläsaren ändå skickar med vid varje sidanrop, till exempel webbläsartypen i förfrågans huvud och IP-adressen.
Varför § 25 TDDDG kan gälla även utan cookie
Den tyska regeln gäller inte bara lagring utan också „åtkomst till information som redan är lagrad i slututrustningen“. Ordalydelsen finns på gesetze-im-internet.de. Den som med ett skript läser ut enhetens egenskaper kommer åt sådan information. Det är skälet till att regeln förklaras i detalj i § 25 TDDDG: cookies och spårning i Tyskland.
Datenschutzkonferenz har i sin Orientierungshilfe für Telemedien utvecklat en linje i frågan. Enligt den förutsätter en åtkomst en riktad överföring av webbläsarinformationen som inte enbart föranleds av slutanvändaren. Aktiv fingerprinting faller därmed under samtyckeskravet, rent passiv utvärdering av det som ändå skickas gör det enligt den läsningen inte. Det är tillsynsmyndigheternas uppfattning, frågan besvaras inte likadant överallt inom rättsvetenskapen.
På europeisk nivå går linjen längre. Europeiska dataskyddsstyrelsen har i sina riktlinjer 2/2023 om tillämpningsområdet för art. 5.3 i ePrivacy-direktivet slagit fast att fingerprinting faller inom dess tillämpningsområde. Också insamling av information via förfrågans rubriker eller cachemekanismer kan höra dit om det används för fingerprinting eller spårning (punkt 43).
Österrike och Schweiz
Österrike. § 165 Abs. 3 TKG 2021 kräver ett samtycke för inhämtande av uppgifter, med undantag för det som är tekniskt nödvändigt. Dataskyddsmyndigheten läser bestämmelsen brett. Hur den är uppbyggd förklarar Cookies i Österrike: § 165 TKG 2021 förklarad.
Schweiz. Den schweiziska dataskydds- och offentlighetsansvarige nämner i sin vägledning om cookies uttryckligen webbläsar-fingerprinting som exempel på „liknande teknologier“ där ingenting lagras på enheten. För dem gäller samma krav på information och möjlighet att avvisa som för cookies. Mer om det i Webbplatsspårning i Schweiz: revDSG och FMG.
Och GDPR?
Dessutom gäller GDPR så snart en person kan bestämmas utifrån fingeravtrycket. Det är för ett mönster som ska känna igen besökare över flera besök oftast fallet. Fingeravtrycket är då ett onlineidentifierare i den mening som avses i art. 4 punkt 1 GDPR. Den som använder det för spårning eller reklamändamål behöver en rättslig grund, i praktiken oftast samtycke. När i stället det berättigade intresset bär visar Berättigat intresse enligt GDPR: de 3 prövningsstegen.
Avgränsning: förfrågan om nätägaren på servern
En företagsigenkänning via nätägaren till IP-adressen arbetar annorlunda. Den läser inte ut några enhetsegenskaper och skapar ingen identifierare som senare återfinner en besökare. Servern slår upp i det offentliga nätregistret vem som äger nätet. Därefter förkastas IP-adressen. Hur det går till tekniskt beskriver Hur fungerar företagsigenkänning? Tekniken i 6 steg.
Om det därmed säkert ligger utanför § 25 TDDDG är ändå ingen självklarhet. Europeiska dataskyddsstyrelsen konstaterar i de nämnda riktlinjerna (punkt 54 och 55) att art. 5.3 också kan gälla vid spårning enbart utifrån IP-adressen, i den mån den härrör från användarens slutenhet. Det som avses är att följa navigeringen. Att en tillämpning berör artikeln betyder enligt styrelsen inte att ett samtycke alltid behövs, undantagen ska prövas var för sig. Av försiktighet laddar vissa leverantörer, också Whovisit, skriptet först efter samtycke till en statistikkategori.
Checklista för din webbplats
- Lista vilka skript som läser ut enhetsegenskaper. Det inkluderar analys-, bedrägeriskydds- och reklamverktyg.
- Fråga varje leverantör om den använder fingerprinting och i vilket syfte.
- Kontrollera om syftet är „absolut nödvändigt“ i undantagets mening. Bedrägeriskydd argumenteras delvis så, men ska tolkas snävt och klargöras med din dataskyddsrådgivning.
- Ladda allt som inte är nödvändigt först efter samtycke.
- Beskriv tekniken begripligt i dataskyddsinformationen. „Vi använder inga cookies“ räcker inte för det.
Vanliga frågor
Är fingerprinting förbjudet? Nej. Men det behöver som regel ett samtycke när det gäller spårning eller reklam. För bedrägeriskydd och säkerhet företräds delvis ett undantag som tolkas snävt.
Räcker „Do Not Track“ eller en annonsblockerare som skydd för besökare? Det skyddar individen men ersätter inte dina skyldigheter. Ansvarig förblir webbplatsens ägare.
Faller utvärderingen av user agent under § 25? Enligt Datenschutzkonferenz linje inte, om servern bara tillgodogör sig det som webbläsaren ändå skickar med. Sätts värdet samman till fingerprinting eller spårning kan bedömningen bli annorlunda, vilket Europeiska dataskyddsstyrelsens riktlinjer visar.