Právo · 7. novembra 2026 · 5 min čítania
Fingerprinting prehliadača: ochrana údajov bez cookie
Fingerprinting prehliadača vysvetlený: ako funguje, prečo môžu § 25 TDDDG a § 165 TKG platiť aj bez cookie a kde je hranica voči serveru.
„Nepoužívame cookies“ znie ako voľná vstupenka. Platí iba vtedy, ak sa na zariadení ani inak nič neukladá a nič sa z neho nečíta. Fingerprinting prehliadača je najznámejšia technika, ktorá sa zaobíde bez cookie a napriek tomu robí návštevníkov opäť rozpoznateľnými. Tento článok vysvetľuje, ako funguje, ako ju hodnotí právo a v čom sa líši od dopytu na serveri.
Čo je fingerprinting
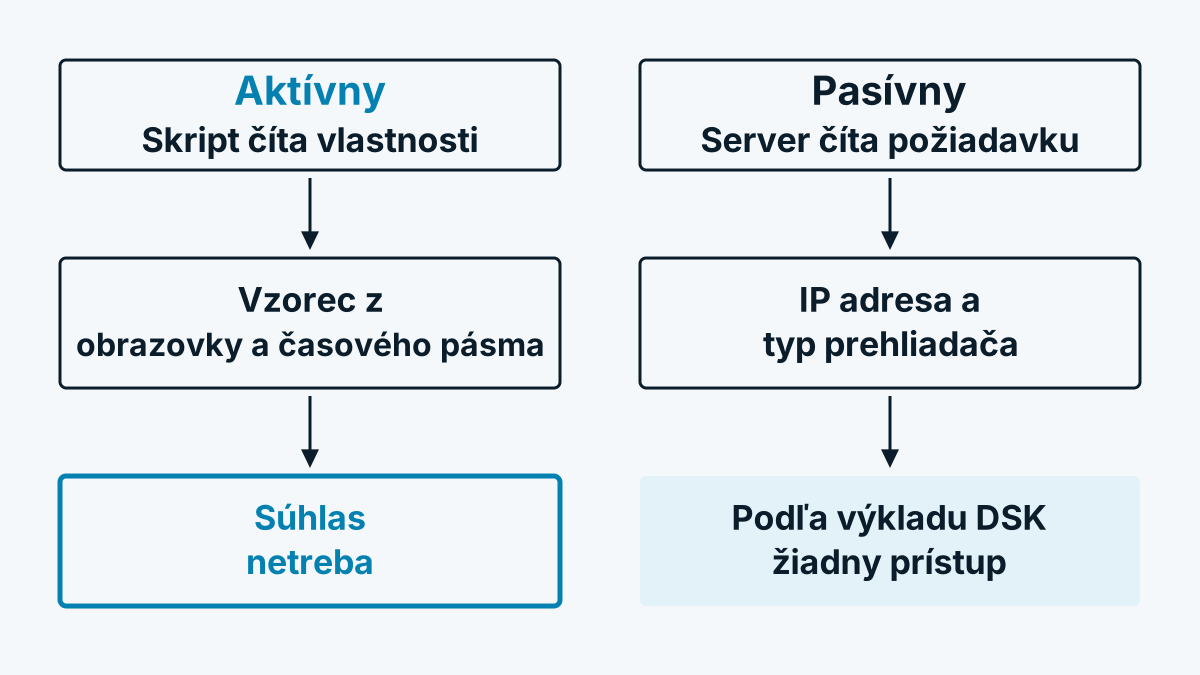
Pri fingerprintingu skript spája mnoho vlastností zariadenia do vzoru, ktorý sa len zriedka vyskytne dvakrát. Typické stavebné prvky sú verzia prehliadača, operačný systém, rozlíšenie obrazovky, časové pásmo, jazykové nastavenia, nainštalované písma a zvláštnosti grafického výstupu. Vzor pôsobí ako preukaz, ktorý návštevník nikdy nevystavil. Nedá sa jednoducho vymazať ako cookie, pretože nie je nikde uložený. Pri každej návšteve vzniká nanovo z tých istých vlastností.
Rozlišujte dva druhy:
- Aktívny. Skript v prehliadači cielene zisťuje vlastnosti, napríklad cez programovacie rozhrania pre obrazovku, písma alebo grafiku.
- Pasívny. Server vyhodnocuje iba to, čo prehliadač pri každom načítaní stránky tak či tak posiela, napríklad typ prehliadača v hlavičke dopytu a IP adresu.
Prečo môže § 25 TDDDG platiť aj bez cookie
Nemecké pravidlo neplatí iba pre ukladanie, ale aj pre „prístup k informáciám, ktoré sú už uložené v koncovom zariadení“. Znenie nájdete na gesetze-im-internet.de. Kto skriptom číta vlastnosti zariadenia, pristupuje k takýmto informáciám. Preto sa pravidlo podrobne vysvetľuje v článku § 25 TDDDG: cookies a sledovanie v Nemecku.
Konferencia ochrany údajov vypracovala vo svojej Orientierungshilfe für Telemedien k tomu líniu. Podľa nej prístup predpokladá cielený prenos informácií prehliadača, ktorý nevyvolal len koncový používateľ. Aktívny fingerprinting teda podlieha povinnosti súhlasu, čisto pasívne vyhodnocovanie toho, čo sa tak či tak posiela, podľa tohto výkladu nie. Je to názor dozorných orgánov, otázka nie je vo vede o práve všade zodpovedaná rovnako.
Na európskej úrovni ide línia ďalej. Európsky zbor pre ochranu údajov v svojich usmerneniach 2/2023 k pôsobnosti čl. 5 ods. 3 smernice o e-privacy konštatoval, že fingerprinting patrí do jej pôsobnosti. Aj zbieranie informácií cez hlavičky dopytu alebo mechanizmy cachovania môže patriť sem, ak sa používa na fingerprinting alebo sledovanie (bod 43).
Rakúsko a Švajčiarsko
Rakúsko. § 165 Abs. 3 TKG 2021 vyžaduje súhlas na zisťovanie údajov, s výnimkami pre technicky nevyhnutné. Úrad na ochranu údajov vykladá predpis široko. Ako je postavený, vysvetľuje Cookies v Rakúsku: § 165 TKG 2021 vysvetlený.
Švajčiarsko. Spolkový komisár pre ochranu údajov a transparentnosť uvádza vo svojom sprievodcovi k cookies výslovne fingerprinting prehliadača ako príklad „podobných technológií“, pri ktorých sa na zariadení nič neukladá. Pre ne platia rovnaké požiadavky na informovanie a možnosť odmietnutia ako pre cookies. Viac v článku Sledovanie webu vo Švajčiarsku: revDSG a FMG.
A GDPR?
Navyše platí GDPR, hneď ako sa z odtlačku dá určiť osoba. Pri vzore, ktorý má opäť rozpoznať návštevníkov cez viacero návštev, to platí zvyčajne. Odtlačok je potom online identifikátor v zmysle čl. 4 č. 1 GDPR. Kto ho používa na sledovanie alebo reklamné účely, potrebuje právny základ, v praxi väčšinou súhlas. Kedy namiesto toho obstojí oprávnený záujem, ukazuje Oprávnený záujem podľa GDPR: 3 kroky posúdenia.
Vymedzenie: dopyt na držiteľa siete na serveri
Rozpoznávanie firiem cez držiteľa siete IP adresy funguje inak. Nečíta vlastnosti zariadenia a nevytvára identifikátor, ktorý by návštevníka neskôr opäť našiel. Server vyhľadá vo verejnom sieťovom registri, komu sieť patrí. Potom sa IP adresa zahodí. Ako to technicky prebieha, opisuje Ako funguje rozpoznávanie firiem? Technika v 6 krokoch.
Či to tým leží bezpečne mimo § 25 TDDDG, nie je napriek tomu samozrejmosť. Európsky zbor pre ochranu údajov v spomenutých usmerneniach konštatuje (body 54 a 55), že čl. 5 ods. 3 môže platiť aj pri sledovaní iba na základe IP adresy, pokiaľ pochádza z koncového zariadenia používateľa. Myslí sa tým sledovanie navigácie. To, že aplikácia článok zasahuje, podľa zboru neznamená, že je vždy potrebný súhlas, výnimky sa posudzujú jednotlivo. Z opatrnosti niektorí poskytovatelia, aj Whovisit, načítajú skript až po súhlase s kategóriou štatistika.
Kontrolný zoznam pre váš web
- Zostavte zoznam, ktoré skripty čítajú vlastnosti zariadenia. Patria sem analytické nástroje, nástroje na ochranu pred podvodmi a reklamné nástroje.
- Opýtajte sa každého poskytovateľa, či používa fingerprinting a na aký účel.
- Skontrolujte, či je účel „bezpodmienečne nutný“ v zmysle výnimky. Obrana pred podvodmi sa tak čiastočne argumentuje, vykladá sa však úzko a je potrebné to vyjasniť s poradcom pre ochranu údajov.
- Všetko, čo nie je nevyhnutné, načítajte až po súhlase.
- Techniku zrozumiteľne opíšte vo vyhlásení o ochrane údajov. „Nepoužívame cookies“ na to nestačí.
Časté otázky
Je fingerprinting zakázaný? Nie. Spravidla však potrebuje súhlas, ak ide o sledovanie alebo reklamu. Pre obranu pred podvodmi a bezpečnosť sa čiastočne zastáva výnimka, ktorá sa vykladá úzko.
Stačí „Do Not Track“ alebo blokovač reklám ako ochrana návštevníkov? Chráni to jednotlivca, ale nenahrádza vaše povinnosti. Zodpovedným zostáva prevádzkovateľ webu.
Patrí vyhodnocovanie user-agenta pod § 25? Podľa línie Konferencie ochrany údajov nie, ak server len využíva to, čo prehliadač tak či tak posiela. Ak sa hodnota skladá na fingerprinting alebo sledovanie, hodnotenie môže dopadnúť inak, ako ukazujú usmernenia Európskeho zboru pre ochranu údajov.