Lainsäädäntö · 7. marraskuuta 2026 · Lukuaika 4 min
Selaimen sormenjälki: tietosuoja ilman evästettä
Selaimen sormenjälki selitettynä: miten se toimii, miksi § 25 TDDDG ja § 165 TKG voivat päteä myös ilman evästettä ja missä on raja palvelimeen.
”Emme käytä evästeitä” kuulostaa vapaalipulta. Se pätee vain, jos laitteelle ei myöskään muuten tallenneta mitään tai sieltä ei lueta mitään. Selaimen sormenjälki (englanniksi browser fingerprinting) on tunnetuin tekniikka, joka pärjää ilman evästettä ja tekee kävijät silti tunnistettaviksi uudelleen. Tämä artikkeli selittää, miten se toimii, miten laki sen luokittelee ja miten se eroaa palvelimella tehtävästä kyselystä.
Mitä sormenjälki on
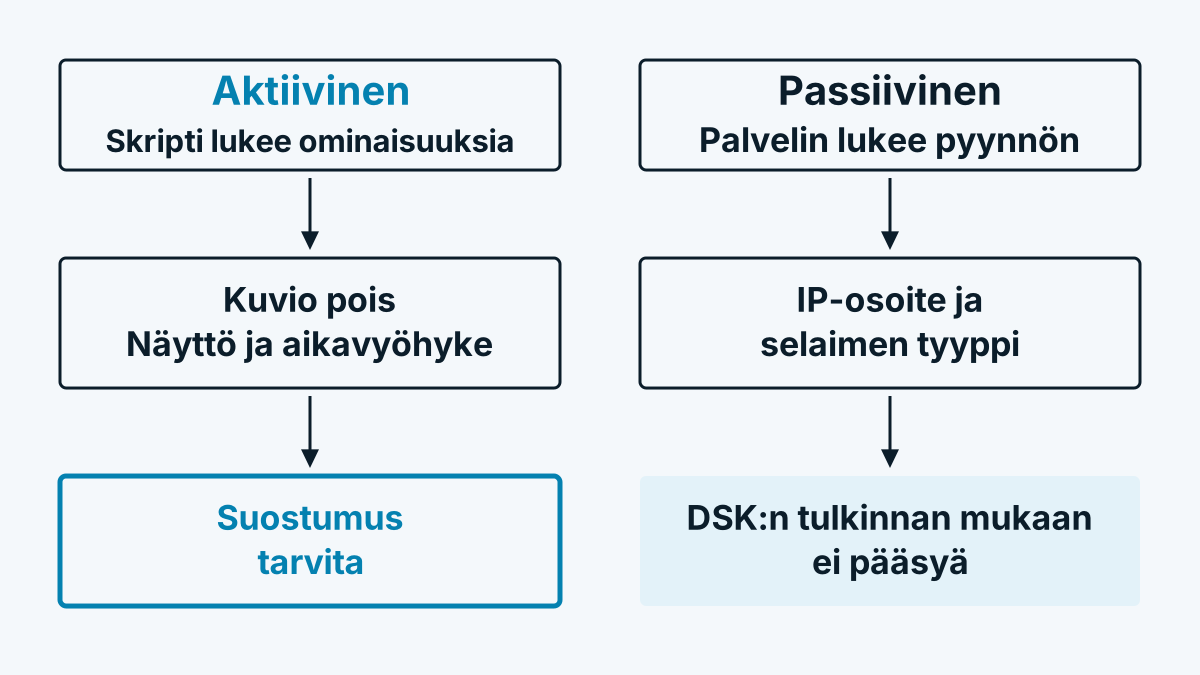
Sormenjäljessä skripti yhdistää monia laitteen ominaisuuksia kuvioksi, joka esiintyy harvoin kahdesti. Tyypillisiä rakenneosia ovat selaimen versio, käyttöjärjestelmä, näytön resoluutio, aikavyöhyke, kieliasetukset, asennetut fontit ja grafiikkatulosteen erityispiirteet. Kuvio toimii kuin henkilöllisyystodistus, jota kävijä ei ole koskaan antanut. Sitä ei voi yksinkertaisesti poistaa kuten evästettä, koska sitä ei ole tallennettu minnekään. Se syntyy jokaisella vierailulla uudelleen samoista ominaisuuksista.
Erottakaa kaksi tapaa:
- Aktiivinen. Selaimessa oleva skripti kysyy ominaisuuksia kohdennetusti, esimerkiksi näytön, fonttien tai grafiikan ohjelmointirajapintojen kautta.
- Passiivinen. Palvelin analysoi vain sen, minkä selain lähettää jokaisen sivunhaun mukana joka tapauksessa, esimerkiksi selaimen tyypin pyynnön otsakkeessa ja IP-osoitteen.
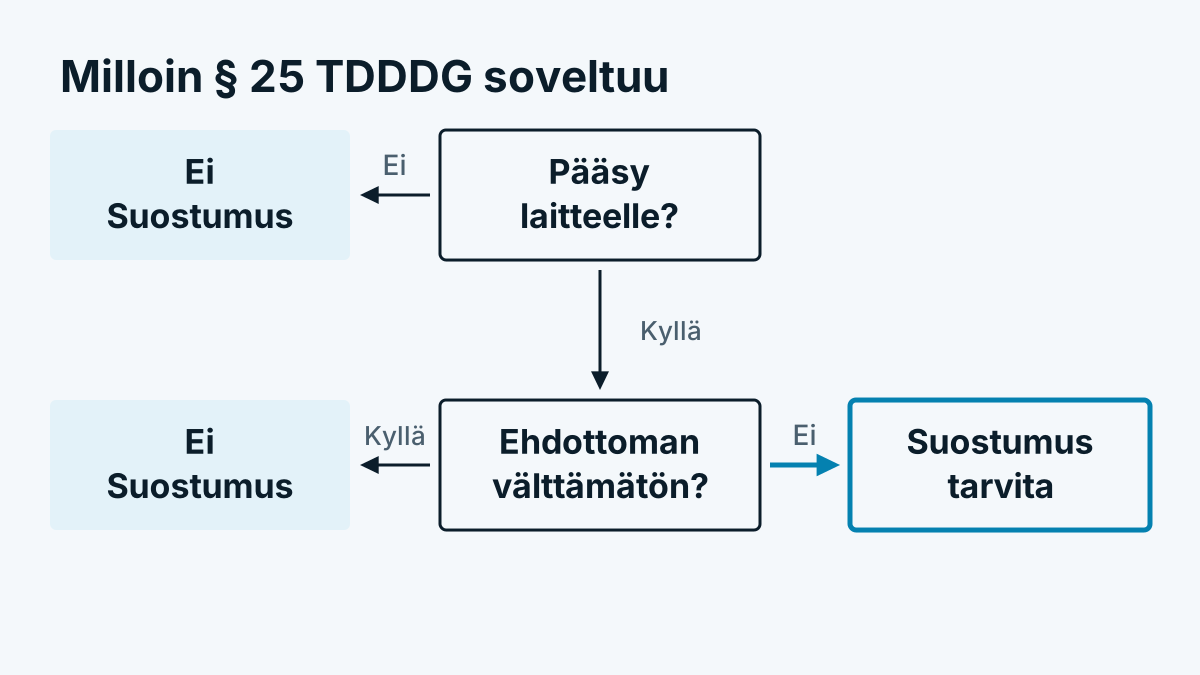
Miksi § 25 TDDDG voi päteä ilman evästettä
Saksalainen sääntö ei koske vain tallentamista vaan myös ”pääsyä tietoihin, jotka on jo tallennettu päätelaitteeseen”. Sanamuodon löydätte osoitteesta gesetze-im-internet.de. Joka lukee skriptillä laitteen ominaisuuksia, pääsee tällaisiin tietoihin. Siksi sääntö selitetään yksityiskohtaisesti artikkelissa § 25 TDDDG: evästeet ja seuranta Saksassa.
Tietosuojakonferenssi on kehittänyt telemedian ohjeessaan tästä linjan. Sen mukaan pääsy edellyttää selaimen tietojen kohdennettua siirtoa, jota ei ole yksin loppukäyttäjän aloittama. Aktiivinen sormenjälkien kerääminen kuuluu siten suostumusvelvoitteen piiriin, pelkkä passiivinen sen analysointi, mikä lähetetään joka tapauksessa, ei tämän tulkinnan mukaan. Tämä on valvontaviranomaisten kanta, oikeustieteessä kysymykseen ei vastata kaikkialla samalla tavalla.
Eurooppalaisella tasolla linja ulottuu pidemmälle. Euroopan tietosuojaneuvosto on suuntaviivoissaan 2/2023 sähköisen viestinnän tietosuojadirektiivin 5 artiklan 3 kohdan soveltamisalasta todennut, että sormenjälkien kerääminen kuuluu sen soveltamisalaan. Myös tietojen kerääminen pyynnön otsakkeiden tai välimuistimekanismien kautta voi kuulua siihen, jos sitä käytetään sormenjälkien keräämiseen tai seurantaan (kohta 43).
Itävalta ja Sveitsi
Itävalta. § 165 Abs. 3 TKG 2021 edellyttää suostumusta tietojen hankkimiseen, poikkeuksina teknisesti välttämätön. Tietosuojaviranomainen lukee säännöstä laajasti. Miten se on rakennettu, selitetään artikkelissa Evästeet Itävallassa: § 165 TKG 2021 selitettynä.
Sveitsi. Sveitsin liittovaltion tietosuoja- ja julkisuusvaltuutettu mainitsee evästeitä koskevassa oppaassaan nimenomaisesti selaimen sormenjäljen esimerkkinä ”samankaltaisista teknologioista”, joissa laitteelle ei tallenneta mitään. Niihin pätevät samat tiedonanto- ja kieltäytymismahdollisuuden vaatimukset kuin evästeisiin. Lisää artikkelissa Verkkosivuston seuranta Sveitsissä: revDSG ja FMG.
Entä GDPR?
Lisäksi pätee GDPR heti, kun sormenjäljestä voi määrittää henkilön. Kuviolla, jonka on tarkoitus tunnistaa kävijät uudelleen usean vierailun yli, tämä on yleensä tilanne. Sormenjälki on silloin verkkotunniste GDPR:n 4 artiklan 1 kohdan mielessä. Joka käyttää sitä seurantaan tai mainontaan, tarvitsee oikeusperusteen, käytännössä yleensä suostumuksen. Milloin sen sijaan oikeutettu etu kantaa, näytetään artikkelissa Oikeutettu etu GDPR:n mukaan: kolme tarkistusvaihetta.
Rajaus: verkonhaltijan kysely palvelimella
Yritystunnistus IP-osoitteen verkonhaltijan kautta toimii toisin. Se ei lue laitteen ominaisuuksia eikä luo tunnistetta, joka löytää kävijän myöhemmin uudelleen. Palvelin hakee julkisesta verkkorekisteristä, kenelle verkko kuuluu. Sen jälkeen IP-osoite hylätään. Miten se tapahtuu teknisesti, kuvataan artikkelissa Miten yritystunnistus toimii? Tekniikka kuudessa vaiheessa.
Se, onko tämä sen myötä varmasti § 25 TDDDG:n ulkopuolella, ei silti ole itsestäänselvyys. Euroopan tietosuojaneuvosto toteaa mainituissa suuntaviivoissa (kohdat 54 ja 55), että 5 artiklan 3 kohta voi päteä myös seurantaan pelkän IP-osoitteen perusteella, siltä osin kuin se on peräisin käyttäjän päätelaitteelta. Tarkoitetaan navigoinnin seuraamista. Se, että sovellus koskettaa artiklaa, ei neuvoston mukaan tarkoita, että suostumus tarvitaan aina, poikkeukset on tarkistettava erikseen. Varovaisuudesta jotkut tarjoajat, myös Whovisit, lataavat skriptin vasta tilastoluokkaan annetun suostumuksen jälkeen.
Tarkistuslista verkkosivustollenne
- Luetteloikaa, mitkä skriptit lukevat laiteominaisuuksia. Se kattaa analyysi-, petostorjunta- ja mainostyökalut.
- Kysykää jokaiselta tarjoajalta, käyttääkö se sormenjälkiä ja mihin tarkoitukseen.
- Tarkistakaa, onko tarkoitus poikkeuksen mielessä ”ehdottoman välttämätön”. Petostorjunnasta väitetään osin näin, mutta se on tulkittava suppeasti ja selvitettävä tietosuojaneuvonnan kanssa.
- Ladatkaa kaikki, mikä ei ole välttämätöntä, vasta suostumuksen jälkeen.
- Kuvatkaa tekniikka ymmärrettävästi tietosuojaselosteessa. ”Emme käytä evästeitä” ei siihen riitä.
Usein kysytyt kysymykset
Onko sormenjälkien kerääminen kiellettyä? Ei. Se kuitenkin edellyttää yleensä suostumusta, kun kyse on seurannasta tai mainonnasta. Petostorjuntaan ja turvallisuuteen esitetään osin poikkeusta, jota tulkitaan suppeasti.
Riittääkö ”Do Not Track” tai mainosten esto suojaksi kävijöille? Se suojaa yksittäistä henkilöä mutta ei korvaa velvoitteitanne. Vastuu pysyy verkkosivuston ylläpitäjällä.
Kuuluuko User-Agentin analysointi § 25:n piiriin? Tietosuojakonferenssin linjan mukaan ei, jos palvelin hyödyntää vain sen, minkä selain lähettää joka tapauksessa. Jos arvo yhdistetään sormenjäljeksi tai seurannaksi, arvio voi olla toinen, kuten Euroopan tietosuojaneuvoston suuntaviivat osoittavat.