Pravo · 7. november 2026 · 5 min branja
Brskalniški prstni odtis: varstvo podatkov brez piškotka
Brskalniški prstni odtis pojasnjen: kako deluje, zakaj lahko § 25 TDDDG in § 165 TKG veljata tudi brez piškotka in kje je meja do strežnika.
„Ne uporabljamo piškotkov“ zveni kot prosta vstopnica. Velja samo, če se tudi sicer na napravi nič ne shranjuje in iz nje ne bere. Brskalniški prstni odtis (Fingerprinting) je najbolj znana tehnika, ki zmore brez piškotka in obiskovalce kljub temu naredi ponovno prepoznavne. Ta članek pojasnjuje, kako deluje, kako jo uvršča pravo in v čem se razlikuje od poizvedbe na strežniku.
Kaj je prstni odtis
Pri prstnem odtisu skripta združi številne značilnosti naprave v vzorec, ki se le redko pojavi dvakrat. Tipični gradniki so različica brskalnika, operacijski sistem, ločljivost zaslona, časovni pas, jezikovne nastavitve, nameščene pisave in posebnosti grafičnega izhoda. Vzorec deluje kot osebna izkaznica, ki je obiskovalec nikoli ni izdal. Ni ga mogoče preprosto izbrisati kot piškotek, ker ni nikjer shranjen. Ob vsakem obisku nastane znova iz istih značilnosti.
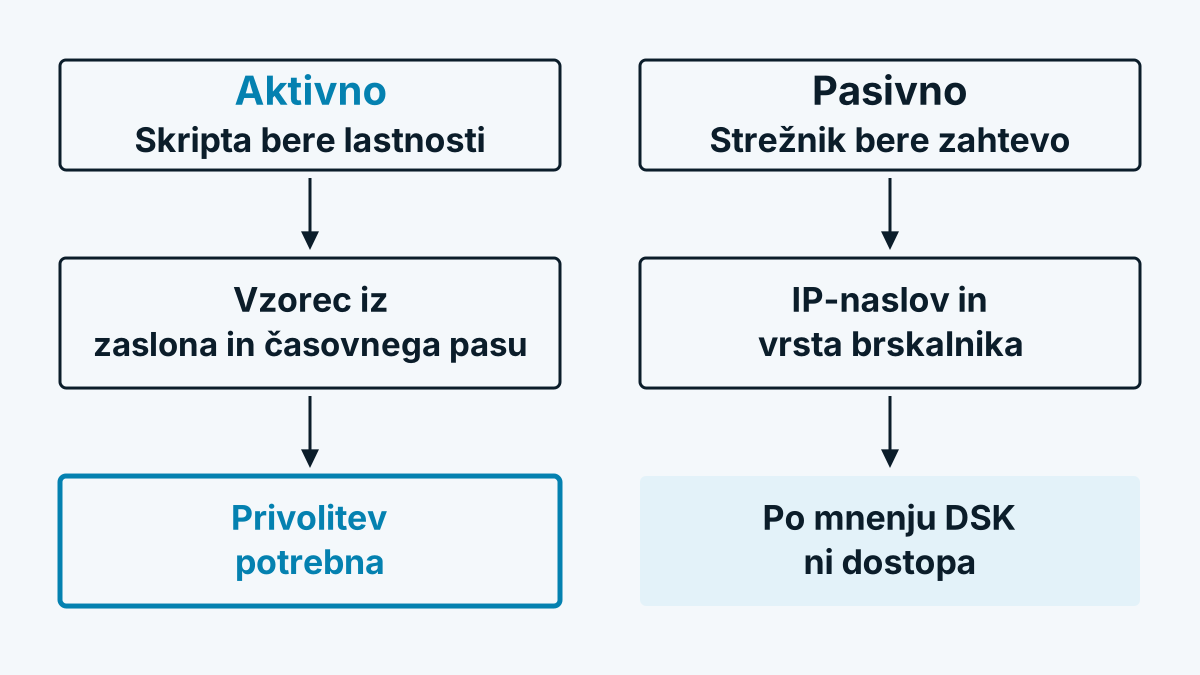
Razlikovati velja dve vrsti:
- Aktivni. Skripta v brskalniku ciljno poizveduje po lastnostih, na primer prek programskih vmesnikov za zaslon, pisave ali grafiko.
- Pasivni. Strežnik vrednoti samo to, kar brskalnik ob vsakem klicu strani tako ali tako pošlje, na primer vrsto brskalnika v glavi zahteve in naslov IP.
Zakaj lahko § 25 TDDDG velja tudi brez piškotka
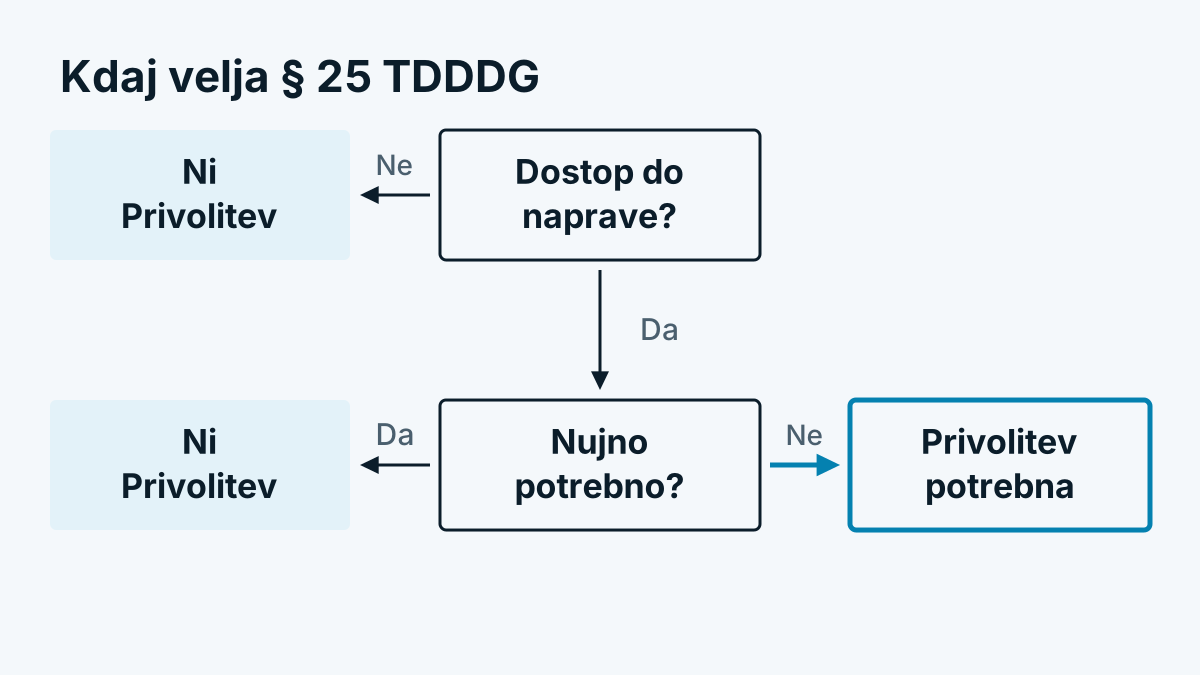
Nemško pravilo ne velja le za shranjevanje, temveč tudi za „dostop do informacij, ki so že shranjene v končni opremi“. Besedilo najdete na gesetze-im-internet.de. Kdor s skripto bere značilnosti naprave, dostopa do takih informacij. To je razlog, zakaj je pravilo podrobno pojasnjeno v članku § 25 TDDDG: piškotki in sledenje v Nemčiji.
Konferenca nemških organov za varstvo podatkov je v svojem navodilu za telemedije razvila linijo. Po njej dostop predpostavlja ciljno posredovanje informacij brskalnika, ki ga ne sproži samo končni uporabnik. Aktivni prstni odtis torej spada pod obveznost privolitve, zgolj pasivno vrednotenje tistega, kar se tako ali tako pošlje, po tej razlagi ne. To je stališče nadzornih organov, v pravni vedi vprašanje ni povsod enako rešeno.
Na evropski ravni linija sega dlje. Evropski odbor za varstvo podatkov je v svojih smernicah 2/2023 o področju uporabe čl. 5 odst. 3 direktive o e-zasebnosti ugotovil, da prstni odtis spada v njeno področje uporabe. Tudi zbiranje informacij prek glav zahteve ali mehanizmov predpomnjenja lahko sodi sem, če se uporablja za prstni odtis ali sledenje (št. 43).
Avstrija in Švica
Avstrija. § 165 Abs. 3 TKG 2021 zahteva privolitev za pridobivanje podatkov, z izjemami za tehnično nujno. Organ za varstvo podatkov predpis bere široko. Kako je zgrajen, pojasnjuje Piškotki v Avstriji: § 165 TKG 2021 pojasnjen.
Švica. Zvezni pooblaščenec za varstvo podatkov in javnost v svojem vodniku o piškotkih izrecno navaja brskalniški prstni odtis kot primer „podobnih tehnologij“, pri katerih se na napravi nič ne shranjuje. Zanje veljajo enake zahteve glede obveščanja in možnosti zavrnitve kot za piškotke. Več o tem v članku Sledenje na spletni strani v Švici: revDSG in FMG.
In GDPR?
Dodatno velja GDPR, brž ko je iz prstnega odtisa mogoče določiti osebo. Pri vzorcu, ki naj obiskovalce prepozna prek več obiskov, je to običajno tako. Prstni odtis je potem spletni identifikator v smislu čl. 4 št. 1 GDPR. Kdor ga uporablja za sledenje ali oglaševalske namene, potrebuje pravno podlago, v praksi običajno privolitev. Kdaj namesto tega nosi zakoniti interes, kaže članek Zakoniti interes po GDPR: 3 koraki preverjanja.
Razmejitev: poizvedba o imetniku omrežja na strežniku
Prepoznavanje podjetij prek imetnika omrežja za naslov IP deluje drugače. Ne bere lastnosti naprave in ne ustvarja oznake, ki bi obiskovalca pozneje spet našla. Strežnik v javnem omrežnem registru poišče, komu omrežje pripada. Nato se naslov IP zavrže. Kako to tehnično poteka, opisuje članek Kako deluje prepoznavanje podjetij? Tehnika v 6 korakih.
Ali je to s tem zanesljivo zunaj § 25 TDDDG, kljub temu ni samoumevno. Evropski odbor za varstvo podatkov v omenjenih smernicah ugotavlja (št. 54 in 55), da lahko čl. 5 odst. 3 velja tudi pri sledenju samo na podlagi naslova IP, kolikor ta izvira iz končne naprave uporabnika. Mišljeno je spremljanje navigacije. Da uporaba zadeva člen, po odboru ne pomeni, da je vedno potrebna privolitev, izjeme je treba preverjati posamično. Iz previdnosti nekateri ponudniki, tudi Whovisit, skripto naložijo šele po privolitvi v kategorijo statistike.
Kontrolni seznam za vašo spletno stran
- Naštejte, katere skripte berejo lastnosti naprave. To vključuje orodja za analitiko, zaščito pred goljufijami in oglaševanje.
- Vsakega ponudnika vprašajte, ali uporablja prstni odtis in za kateri namen.
- Preverite, ali je namen „nujno potreben“ v smislu izjeme. Tako se deloma argumentira za preprečevanje goljufij, vendar je treba izjemo razlagati ozko in jo razjasniti s svojim svetovalcem za varstvo podatkov.
- Vse, kar ni nujno, naložite šele po privolitvi.
- Tehniko razumljivo opišite v izjavi o varstvu podatkov. „Ne uporabljamo piškotkov“ za to ne zadošča.
Pogosta vprašanja
Ali je prstni odtis prepovedan? Ne. Praviloma pa potrebuje privolitev, kadar gre za sledenje ali oglaševanje. Za preprečevanje goljufij in varnost se deloma zastopa izjema, ki se razlaga ozko.
Ali „Do Not Track“ ali blokator oglasov zadošča kot zaščita za obiskovalce? To ščiti posameznika, ne nadomešča pa vaših obveznosti. Odgovoren ostane upravljavec spletne strani.
Ali vrednotenje User-Agent spada pod § 25? Po liniji konference organov za varstvo podatkov ne, če strežnik izkoristi samo to, kar brskalnik tako ali tako pošlje. Če se vrednost sestavi v prstni odtis ali sledenje, je lahko ocena drugačna, kot kažejo smernice Evropskega odbora za varstvo podatkov.