Õigus · 7. november 2026 · 4 min lugemist
Brauseri sõrmejälg: andmekaitse ilma küpsiseta
Brauseri sõrmejälg selgitatuna: kuidas see toimib, miks § 25 TDDDG ja § 165 TKG võivad kehtida ka ilma küpsiseta ning kus on piir serveriga.
„Me ei kasuta küpsiseid“ kõlab nagu vabapääse. See kehtib ainult siis, kui ka muidu midagi seadmesse ei salvestata ega sealt ei loeta. Brauseri sõrmejälg on tuntuim tehnika, mis tuleb küpsiseta toime ja teeb külastajad siiski taastuntavaks. See artikkel selgitab, kuidas see toimib, kuidas õigus seda hindab ja mille poolest see erineb serveripoolsest päringust.
Mis on sõrmejälg
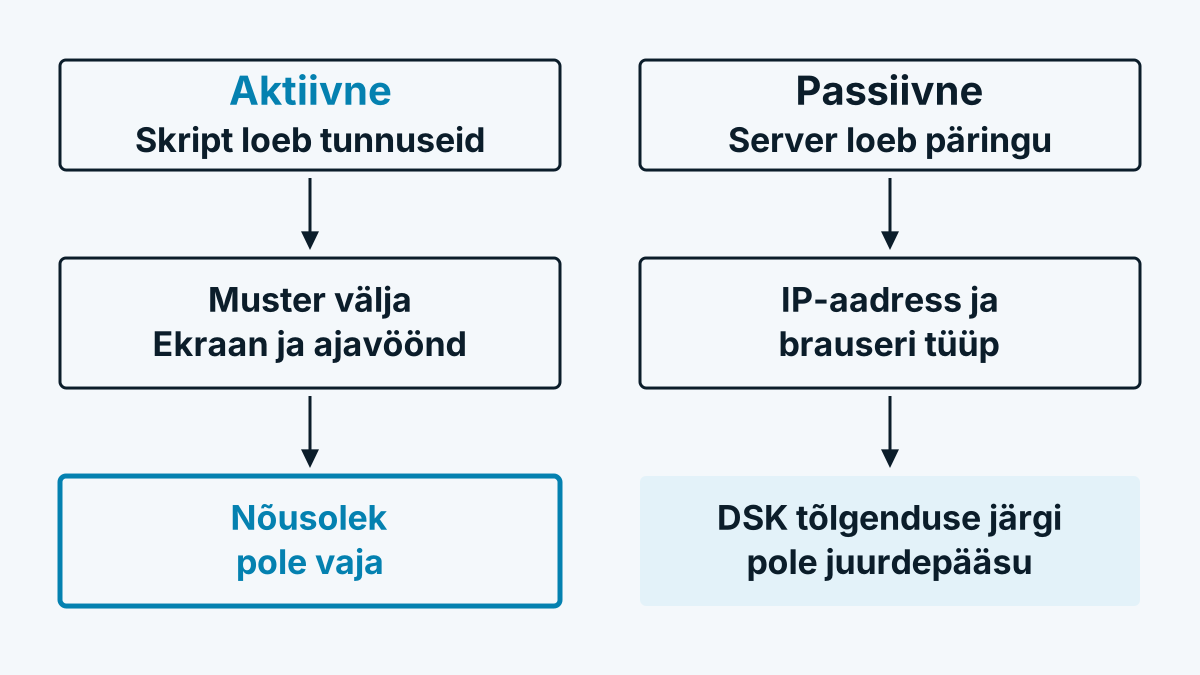
Sõrmejälje võtmisel ühendab skript seadme paljud tunnused mustriks, mis esineb harva kaks korda. Tüüpilised koostisosad on brauseri versioon, operatsioonisüsteem, ekraani eraldusvõime, ajavöönd, keeleseaded, installitud kirjad ja graafikavälja iseärasused. Muster toimib nagu isikutunnistus, mida külastaja pole kunagi välja andnud. Seda ei saa lihtsalt kustutada nagu küpsist, sest see ei ole kuskile salvestatud. See tekib igal külastusel uuesti samadest tunnustest.
Eristada tasub kahte liiki:
- Aktiivne. Brauseris olev skript pärib omadusi sihipäraselt, näiteks ekraani, kirjade või graafika programmiliideste kaudu.
- Passiivne. Server hindab ainult seda, mida brauser igal lehepäringul niikuinii kaasa saadab, näiteks brauseri tüüp päringu päises ja IP-aadress.
Miks § 25 TDDDG võib kehtida ka ilma küpsiseta
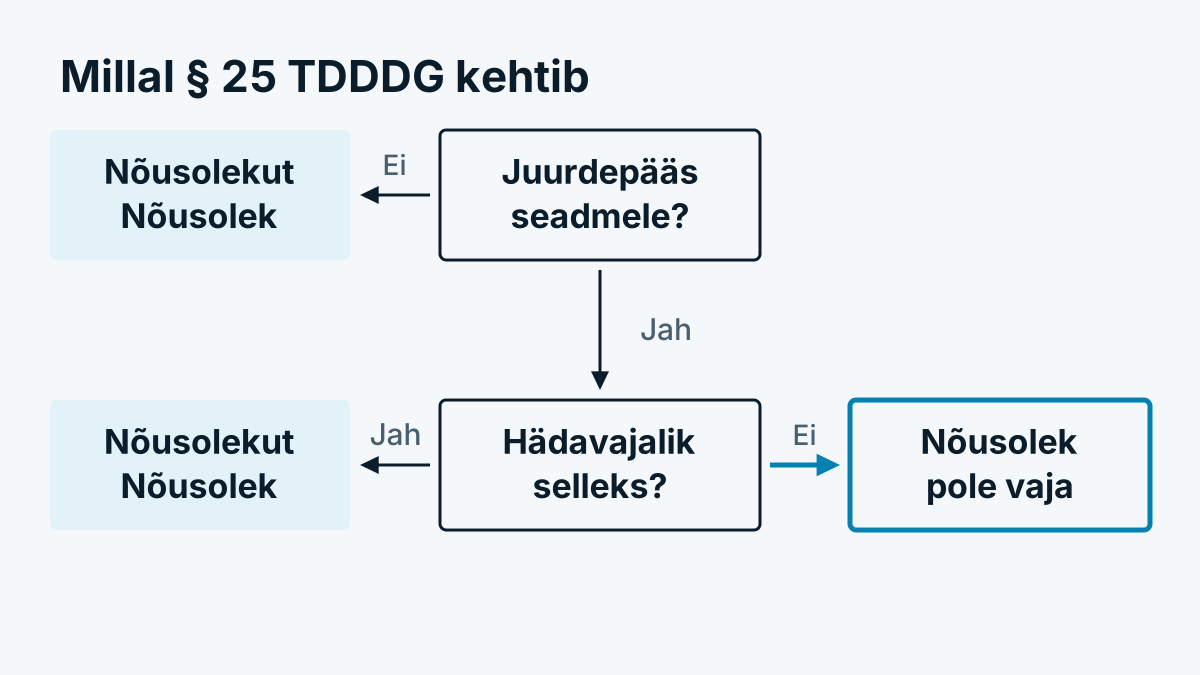
Saksa reegel kehtib mitte ainult salvestamisele, vaid ka „juurdepääsule teabele, mis on lõppseadmesse juba salvestatud“. Sõnastuse leiate lehelt gesetze-im-internet.de. Kes loeb skriptiga seadme tunnuseid, pääseb sellisele teabele ligi. See on põhjus, miks reeglit selgitatakse üksikasjalikult artiklis § 25 TDDDG: küpsised ja jälgimine Saksamaal.
Andmekaitsekonverents on oma telemeedia suunises selle kohta joone välja töötanud. Selle järgi eeldab juurdepääs brauseriandmete sihipärast edastamist, mida ei käivita ainult lõppkasutaja. Aktiivne sõrmejälje võtmine kuulub seega nõusolekukohustuse alla, puhtalt passiivne hindamine selle üle, mida niikuinii saadetakse, selle lugemise järgi mitte. See on järelevalveasutuste seisukoht, õigusteaduses ei ole küsimusele igal pool sama vastust.
Euroopa tasandil ulatub joon kaugemale. Euroopa Andmekaitsenõukogu on oma suunistes 2/2023 e-privaatsuse direktiivi artikli 5 lõike 3 kohaldamisala kohta märkinud, et sõrmejälje võtmine kuulub selle kohaldamisalasse. Ka teabe kogumine päringu päiste või vahemällu salvestamise mehhanismide kaudu võib siia kuuluda, kui seda kasutatakse sõrmejälje võtmiseks või jälgimiseks (punkt 43).
Austria ja Šveits
Austria. § 165 lg 3 TKG 2021 nõuab andmete kogumiseks nõusolekut, tehniliselt vajaliku jaoks on erandid. Andmekaitseamet loeb sätet laialt. Kuidas see on üles ehitatud, selgitab artikkel Küpsised Austrias: § 165 TKG 2021 selgitatuna.
Šveits. Šveitsi föderaalne andmekaitse- ja avalikkuse volinik nimetab oma küpsisejuhendis selgesõnaliselt brauseri sõrmejälge näitena „sarnastest tehnoloogiatest“, mille puhul seadmesse midagi ei salvestata. Neile kehtivad samad teavitamise ja keeldumisvõimaluse nõuded nagu küpsistele. Rohkem selle kohta artiklis Veebilehe jälgimine Šveitsis: revDSG ja FMG.
Ja GDPR?
Lisaks kehtib GDPR, niipea kui sõrmejäljest on isik tuvastatav. See on mustri puhul, mis peab külastajaid mitme külastuse jooksul taastuntavaks tegema, enamasti nii. Sõrmejälg on siis GDPR artikli 4 punkti 1 tähenduses veebitunnus. Kes kasutab seda jälgimiseks või reklaami eesmärgil, vajab õiguslikku alust, praktikas enamasti nõusolekut. Millal kannab selle asemel õigustatud huvi, näitab artikkel Õigustatud huvi GDPR-i järgi: 3 kontrollsammu.
Piiritlemine: võrgu omaniku päring serveris
Ettevõtte tuvastamine IP-aadressi võrgu omaniku kaudu töötab teisiti. See ei loe seadme omadusi ega loo tunnust, mis külastaja hiljem uuesti üles leiab. Server vaatab avalikust võrguregistrist, kellele võrk kuulub. Seejärel IP-aadress kõrvaldatakse. Kuidas see tehniliselt kulgeb, kirjeldab artikkel Kuidas ettevõtete tuvastamine toimib? Tehnika 6 sammuga.
Kas see asub sellega kindlalt väljaspool § 25 TDDDG-d, ei ole siiski iseenesestmõistetav. Euroopa Andmekaitsenõukogu märgib nimetatud suunistes (punktid 54 ja 55), et artikli 5 lõige 3 võib kehtida ka jälgimisel ainult IP-aadressi alusel, kui see pärineb kasutaja lõppseadmest. Silmas peetakse navigeerimise jälgimist. See, et rakendus artiklit puudutab, ei tähenda nõukogu järgi, et nõusolek on alati vajalik, erandeid tuleb eraldi kontrollida. Ettevaatusest laadivad mõned pakkujad, ka Whovisit, skripti alles pärast nõusolekut statistikakategooriasse.
Kontrollnimekiri teie veebilehele
- Loetlege, millised skriptid loevad seadme omadusi. See hõlmab analüüsi-, pettusekaitse- ja reklaamitööriistu.
- Küsige igalt pakkujalt, kas ta kasutab sõrmejälje võtmist ja millisel eesmärgil.
- Kontrollige, kas eesmärk on erandi tähenduses „hädavajalik“. Pettuste tõrjet põhjendatakse osaliselt nii, kuid seda tõlgendatakse kitsalt ja see tuleb selgitada oma andmekaitsenõustajaga.
- Laadige kõik, mis ei ole vajalik, alles pärast nõusolekut.
- Kirjeldage tehnikat privaatsuspoliitikas arusaadavalt. „Me ei kasuta küpsiseid“ ei piisa.
Korduma kippuvad küsimused
Kas sõrmejälje võtmine on keelatud? Ei. See vajab aga reeglina nõusolekut, kui tegemist on jälgimise või reklaamiga. Pettuste tõrje ja turvalisuse puhul esindatakse osaliselt erandit, mida tõlgendatakse kitsalt.
Kas „Do Not Track“ või reklaamiblokeerija piisab külastajate kaitseks? See kaitseb üksikisikut, kuid ei asenda teie kohustusi. Vastutavaks jääb veebilehe haldaja.
Kas User-Agent'i hindamine kuulub § 25 alla? Andmekaitsekonverentsi joone järgi mitte, kui server kasutab ainult seda, mida brauser niikuinii kaasa saadab. Kui väärtus pannakse kokku sõrmejäljeks või jälgimiseks, võib hinnang olla teine, nagu näitavad Euroopa Andmekaitsenõukogu suunised.