Tiesības · 2026. gada 7. novembris · 4 min lasīšanai
Pārlūka pirkstu nospiedums (fingerprinting): datu aizsardzība bez sīkdatnes
Pārlūka fingerprinting izskaidrots: kā darbojas, kāpēc § 25 TDDDG un § 165 TKG var būt spēkā arī bez sīkdatnes un kur ir robeža ar serveri.
“Mēs neizmantojam sīkdatnes” izklausās pēc atļaujas visam. Tas ir spēkā tikai tad, ja arī citādi ierīcē nekas netiek glabāts vai no tās nolasīts. Pārlūka fingerprinting ir pazīstamākā tehnika, kas iztiek bez sīkdatnes un tomēr padara apmeklētājus atpazīstamus. Šajā rakstā izskaidrots, kā tā darbojas, kā tiesības to klasificē un ar ko tā atšķiras no vaicājuma serverī.
Kas ir fingerprinting
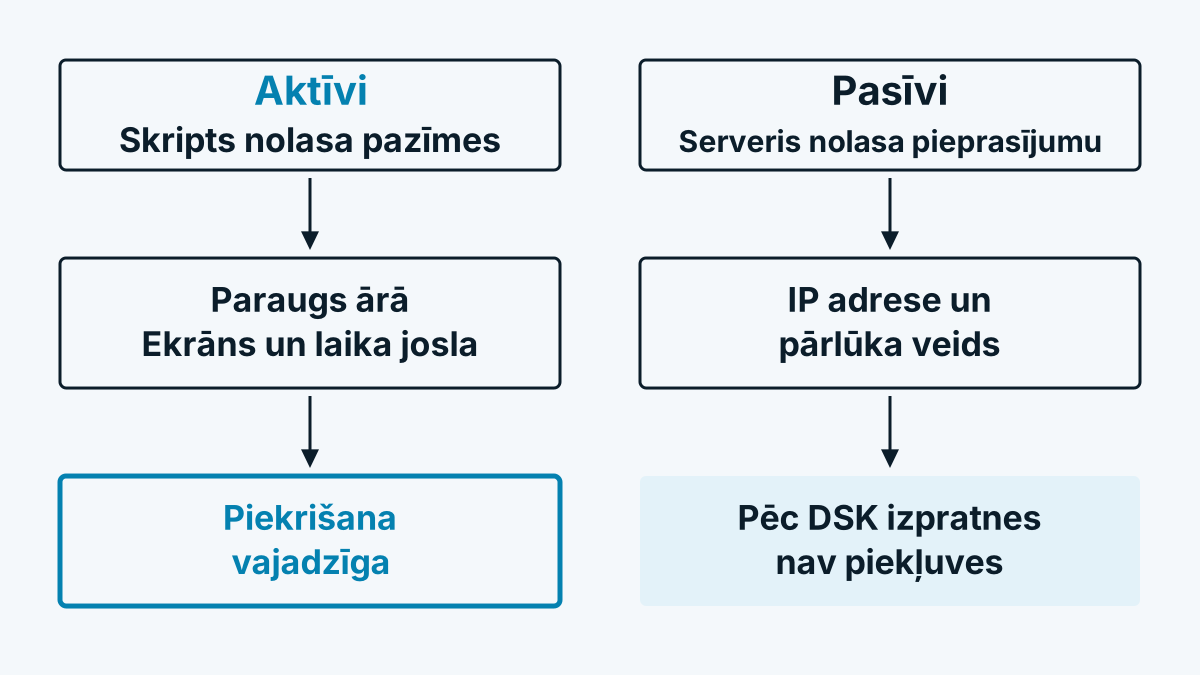
Fingerprinting gadījumā skripts apvieno daudzas ierīces pazīmes modelī, kas reti atkārtojas. Tipiski elementi ir pārlūka versija, operētājsistēma, ekrāna izšķirtspēja, laika josla, valodas iestatījumi, instalētie fonti un grafikas izvades īpatnības. Modelis darbojas kā apliecība, ko apmeklētājs nekad nav izsniedzis. To nevar vienkārši izdzēst kā sīkdatni, jo tas nekur netiek glabāts. Tas katrā apmeklējumā rodas no jauna no tām pašām pazīmēm.
Jānošķir divi veidi:
- Aktīvs. Pārlūkā esošs skripts mērķtiecīgi vaicā īpašības, piemēram, caur programmēšanas saskarnēm ekrānam, fontiem vai grafikai.
- Pasīvs. Serveris izvērtē tikai to, ko pārlūks katrā lapas atvēršanā tā vai tā atsūta, piemēram, pārlūka tipu pieprasījuma galvenē un IP adresi.
Kāpēc § 25 TDDDG var būt spēkā arī bez sīkdatnes
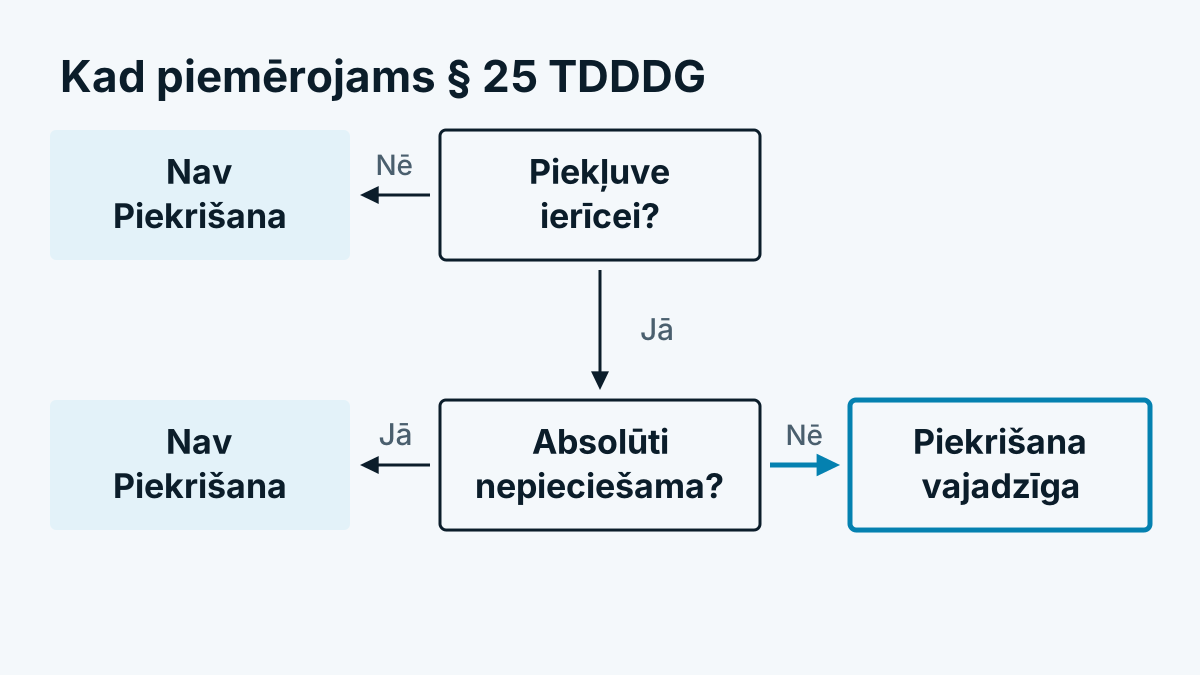
Vācijas noteikums attiecas ne tikai uz glabāšanu, bet arī uz “piekļuvi informācijai, kas jau glabājas galiekārtā”. Formulējumu atradīsiet gesetze-im-internet.de. Kas ar skriptu nolasa ierīces pazīmes, tas piekļūst šādai informācijai. Tāpēc noteikums sīki izskaidrots rakstā § 25 TDDDG: sīkdatnes un izsekošana Vācijā.
Datu aizsardzības konference savā Telemediju orientēšanās palīgmateriālā šim nolūkam ir izstrādājusi līniju. Pēc tās piekļuve paredz mērķtiecīgu pārlūka informācijas pārraidi, ko neierosina vienīgi galalietotājs. Aktīvs fingerprinting tātad ietilpst piekrišanas pienākumā, tīri pasīva tā izvērtēšana, ko tā vai tā sūta, pēc šī lasījuma nē. Tas ir uzraudzības iestāžu viedoklis, tiesību zinātnē jautājums ne visur atbildēts vienādi.
Eiropas līmenī līnija sniedzas tālāk. Eiropas Datu aizsardzības kolēģija savās Vadlīnijās 2/2023 par ePrivacy direktīvas 5. panta 3. punkta piemērošanas jomu ir konstatējusi, ka fingerprinting ietilpst tās piemērošanas jomā. Arī informācijas vākšana caur pieprasījuma galvenēm vai kešatmiņas mehānismiem var tam piederēt, ja to izmanto fingerprinting vai izsekošanai (43. punkts).
Austrija un Šveice
Austrija. § 165 Abs. 3 TKG 2021 prasa piekrišanu datu iegūšanai ar izņēmumiem tehniski nepieciešamajam. Datu aizsardzības iestāde noteikumu lasa plaši. Kā tas ir uzbūvēts, izskaidro Sīkdatnes Austrijā: § 165 TKG 2021 paskaidrots.
Šveice. Federālais datu aizsardzības un informācijas komisārs savā sīkdatņu pamācībā skaidri min pārlūka fingerprinting kā piemēru “līdzīgām tehnoloģijām”, kurās ierīcē nekas netiek glabāts. Tām ir spēkā tādas pašas prasības par informāciju un noraidīšanas iespēju kā sīkdatnēm. Vairāk rakstā Mājaslapu izsekošana Šveicē: revDSG un FMG.
Un VDAR?
Papildus ir spēkā VDAR, tiklīdz no pirkstu nospieduma var noteikt personu. Modelim, kam jāatpazīst apmeklētāji vairākos apmeklējumos, tas parasti tā ir. Pirkstu nospiedums tad ir tiešsaistes pazīme VDAR 4. panta 1. punkta izpratnē. Kas to izmanto izsekošanai vai reklāmas nolūkiem, tam vajadzīgs tiesiskais pamats, praksē parasti piekrišana. Kad tā vietā iztur leģitīmās intereses, parāda Leģitīmās intereses pēc VDAR: 3 pārbaudes soļi.
Nošķīrums: tīkla īpašnieka vaicājums serverī
Uzņēmumu atpazīšana caur IP adreses tīkla īpašnieku darbojas citādi. Tā nenolasa ierīces īpašības un neizveido identifikatoru, kas apmeklētāju vēlāk atkal atrastu. Serveris publiskajā tīkla reģistrā uzmeklē, kam tīkls pieder. Pēc tam IP adrese tiek atmesta. Kā tas tehniski norit, apraksta Kā darbojas uzņēmumu atpazīšana? Tehnika 6 soļos.
Vai tas tāpēc droši atrodas ārpus § 25 TDDDG, tomēr nav pašsaprotami. Eiropas Datu aizsardzības kolēģija minētajās vadlīnijās konstatē (54. un 55. punkts), ka 5. panta 3. punkts var būt spēkā arī izsekošanai tikai pēc IP adreses, ciktāl tā nāk no lietotāja galiekārtas. Ar to domāta navigācijas izsekošana. Tas, ka lietojums skar pantu, pēc kolēģijas nozīmē ne vienmēr, ka vajadzīga piekrišana, izņēmumi jāpārbauda atsevišķi. No piesardzības daži sniedzēji, arī Whovisit, skriptu ielādē tikai pēc piekrišanas statistikas kategorijai.
Pārbaudes saraksts Jūsu mājaslapai
- Uzskaitiet, kuri skripti nolasa ierīces īpašības. Tas ietver analīzes, krāpšanas aizsardzības un reklāmas rīkus.
- Jautājiet katram sniedzējam, vai tas izmanto fingerprinting un kādam nolūkam.
- Pārbaudiet, vai nolūks ir “absolūti nepieciešams” izņēmuma izpratnē. Krāpšanas novēršanu daļēji tā argumentē, taču tā jāinterpretē šauri un jāizrunā ar datu aizsardzības konsultantu.
- Visu, kas nav nepieciešams, ielādējiet tikai pēc piekrišanas.
- Aprakstiet tehniku saprotami privātuma politikā. “Mēs neizmantojam sīkdatnes” tam nepietiek.
Biežāk uzdotie jautājumi
Vai fingerprinting ir aizliegts? Nē. Taču parasti nepieciešama piekrišana, ja runa ir par izsekošanu vai reklāmu. Krāpšanas novēršanai un drošībai daļēji tiek aizstāvēts izņēmums, ko interpretē šauri.
Vai “Do Not Track” vai reklāmu bloķētājs apmeklētājiem pietiek kā aizsardzība? Tas aizsargā atsevišķu cilvēku, bet neaizstāj Jūsu pienākumus. Atbildīgs paliek mājaslapas operators.
Vai User-Agent izvērtēšana ietilpst § 25? Pēc Datu aizsardzības konferences līnijas nē, ja serveris izmanto tikai to, ko pārlūks tā vai tā atsūta. Ja vērtība tiek apvienota fingerprinting vai izsekošanai, vērtējums var būt citāds, kā rāda Eiropas Datu aizsardzības kolēģijas vadlīnijas.