Direito · 7 de novembro de 2026 · 6 min de leitura
Fingerprinting do navegador: proteção de dados sem cookie
Fingerprinting do navegador explicado: como funciona, por que razão o § 25 TDDDG e o § 165 TKG podem aplicar-se mesmo sem cookie e onde está o limite face ao servidor.
«Não utilizamos cookies» soa a salvo-conduto. Só vale se também nada mais for guardado no dispositivo ou lido dele. O fingerprinting do navegador é a técnica mais conhecida que dispensa cookies e, mesmo assim, torna os visitantes reconhecíveis. Este artigo explica como funciona, como o direito a enquadra e em que se distingue de uma consulta no servidor.
O que é o fingerprinting
No fingerprinting, um script combina muitas características de um dispositivo num padrão que raramente se repete. Elementos típicos são a versão do navegador, o sistema operativo, a resolução do ecrã, o fuso horário, as definições de idioma, os tipos de letra instalados e particularidades da saída gráfica. O padrão funciona como um documento de identidade que o visitante nunca emitiu. Não se pode apagar simplesmente como um cookie, porque não está guardado em lado nenhum. Surge de novo em cada visita a partir das mesmas características.
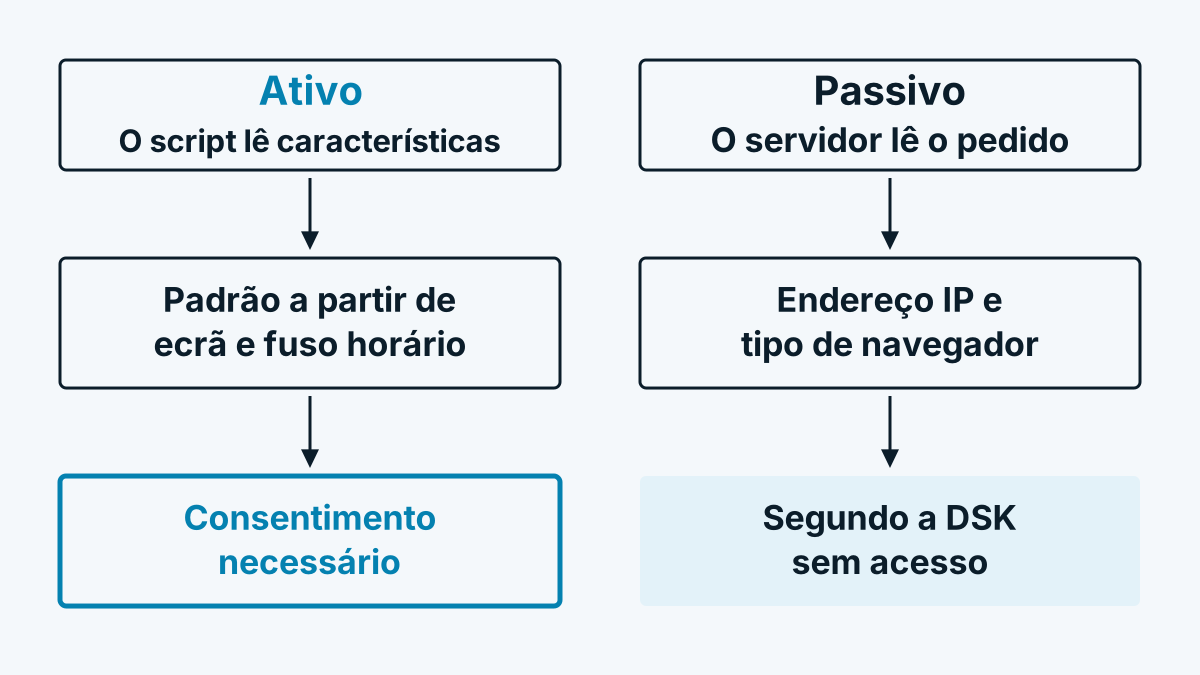
Deve distinguir dois tipos:
- Ativo. Um script no navegador consulta propriedades de forma dirigida, por exemplo através de interfaces de programação para ecrã, tipos de letra ou gráficos.
- Passivo. O servidor analisa apenas o que o navegador envia de qualquer modo em cada consulta de página, por exemplo o tipo de navegador no cabeçalho do pedido e o endereço IP.
Por que razão o § 25 TDDDG pode aplicar-se mesmo sem cookie
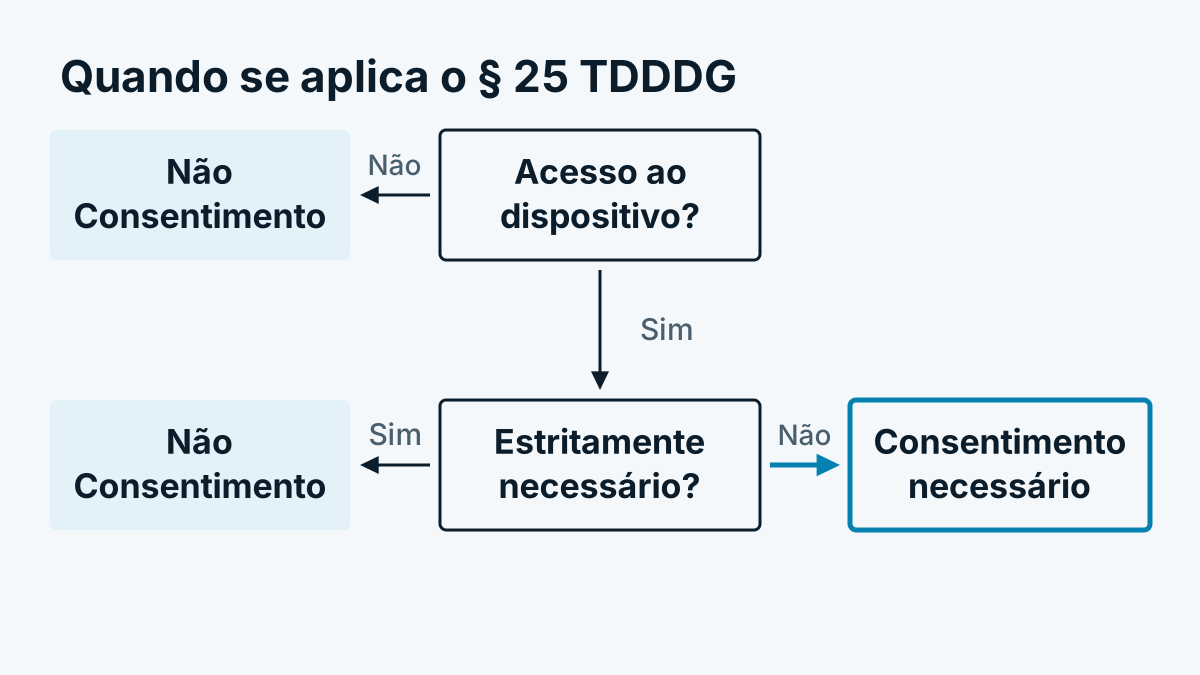
A regra alemã aplica-se não só ao armazenamento, mas também ao «acesso a informações já guardadas no equipamento terminal». O texto encontra-o em gesetze-im-internet.de. Quem lê características do dispositivo por script acede a essas informações. É por isso que a regra é explicada em pormenor em § 25 TDDDG: cookies e rastreamento na Alemanha.
A Conferência de Proteção de Dados desenvolveu, na sua orientação para telemédia, uma linha sobre isto. Segundo ela, um acesso pressupõe uma transmissão dirigida das informações do navegador que não seja desencadeada apenas pelo utilizador final. O fingerprinting ativo está, portanto, sujeito à obrigação de consentimento, a análise puramente passiva do que de qualquer modo é enviado não está, segundo esta leitura. É o entendimento das autoridades de controlo; na doutrina jurídica a questão não é respondida de forma uniforme.
A nível europeu, a linha vai mais longe. O Comité Europeu para a Proteção de Dados fixou nas suas Orientações 2/2023 sobre o âmbito de aplicação do art. 5.º, n.º 3 da diretiva ePrivacy que o fingerprinting se enquadra no seu âmbito. Também a recolha de informações através de cabeçalhos do pedido ou de mecanismos de cache pode fazer parte, se for usada para fingerprinting ou rastreamento (n.º 43).
Áustria e Suíça
Áustria. O § 165 Abs. 3 TKG 2021 exige consentimento para a recolha de dados, com exceções para o tecnicamente necessário. A autoridade de proteção de dados interpreta a norma de forma ampla. Como está construída, explica-o Cookies na Áustria: o § 165 TKG 2021 explicado.
Suíça. O Encarregado Federal da Proteção de Dados e da Transparência refere expressamente, no seu guia sobre cookies, o fingerprinting do navegador como exemplo de «tecnologias semelhantes» em que nada é guardado no dispositivo. Aplicam-se-lhes os mesmos requisitos de informação e de possibilidade de recusa que aos cookies. Mais sobre isto em Rastreamento de websites na Suíça: revDSG e FMG.
E o RGPD?
O RGPD aplica-se adicionalmente assim que, a partir da impressão digital, uma pessoa se torna determinável. Num padrão que deve reconhecer visitantes ao longo de várias visitas, isso é em regra o caso. A impressão digital é então um identificador em linha na aceção do art. 4.º, n.º 1 do RGPD. Quem a usa para rastreamento ou fins publicitários precisa de um fundamento jurídico, na prática normalmente o consentimento. Quando é que, em vez disso, o interesse legítimo se sustenta, mostra-o Interesse legítimo no RGPD: os 3 passos de verificação.
Delimitação: a consulta do titular da rede no servidor
Um reconhecimento de empresas através do titular da rede do endereço IP funciona de outra forma. Não lê propriedades do dispositivo e não gera um identificador que reencontre um visitante mais tarde. O servidor consulta no registo público de redes a quem pertence a rede. Depois, o endereço IP é descartado. Como isto decorre tecnicamente, descreve-o Como funciona o reconhecimento de empresas? A técnica em 6 passos.
Se isso fica, por isso, com certeza fora do § 25 TDDDG, não é, ainda assim, evidente. O Comité Europeu para a Proteção de Dados fixa nas orientações referidas (n.os 54 e 55) que o art. 5.º, n.º 3 pode aplicar-se também ao rastreamento apenas com base no endereço IP, na medida em que este provenha do dispositivo terminal do utilizador. Refere-se ao seguimento da navegação. Que uma aplicação toque o artigo não significa, segundo o Comité, que seja sempre necessário consentimento; as exceções têm de ser analisadas uma a uma. Por precaução, alguns fornecedores, também o Whovisit, só carregam o script após o consentimento numa categoria de estatística.
Lista de verificação para o seu website
- Liste que scripts leem propriedades do dispositivo. Isto inclui ferramentas de análise, de proteção contra fraude e de publicidade.
- Pergunte a cada fornecedor se utiliza fingerprinting e para que fim.
- Verifique se a finalidade é «estritamente necessária» na aceção da exceção. A prevenção da fraude é por vezes argumentada assim, mas deve ser interpretada de forma estrita e esclarecida com o seu aconselhamento de proteção de dados.
- Carregue tudo o que não é necessário só após consentimento.
- Descreva a técnica de forma compreensível na política de privacidade. «Não utilizamos cookies» não é suficiente para isso.
Perguntas frequentes
O fingerprinting é proibido? Não. Mas precisa, em regra, de consentimento quando se trata de rastreamento ou publicidade. Para prevenção de fraude e segurança, é por vezes defendida uma exceção, que é interpretada de forma estrita.
«Do Not Track» ou um bloqueador de anúncios bastam como proteção para os visitantes? Isso protege o indivíduo, mas não substitui as suas obrigações. O responsável continua a ser o operador do website.
A análise do user agent cai no § 25? Segundo a linha da Conferência de Proteção de Dados, não, se o servidor apenas aproveitar o que o navegador de qualquer modo envia. Se o valor for combinado para fingerprinting ou rastreamento, a avaliação pode ser diferente, como mostram as orientações do Comité Europeu para a Proteção de Dados.