Recht · 7 november 2026 · 5 min leestijd
Browser-fingerprinting: privacy zonder cookie
Browser-fingerprinting uitgelegd: hoe het werkt, waarom § 25 TDDDG en § 165 TKG ook zonder cookie kunnen gelden en waar de grens met de server ligt.
„Wij plaatsen geen cookies“ klinkt als een vrijbrief. Hij geldt alleen als ook verder niets op het apparaat wordt opgeslagen of eruit wordt uitgelezen. Browser-fingerprinting is de bekendste techniek die zonder cookie toekomt en bezoekers toch herkenbaar maakt. Dit artikel legt uit hoe ze werkt, hoe het recht haar indeelt en waarin ze verschilt van een opvraag op de server.
Wat fingerprinting is
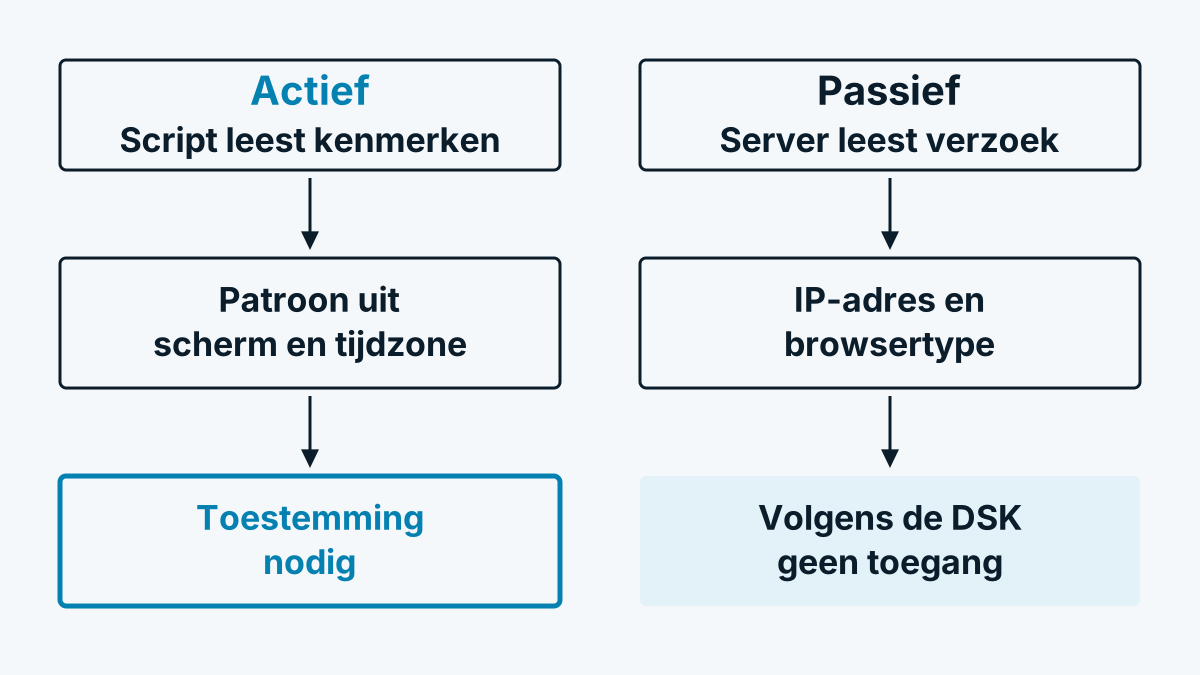
Bij fingerprinting combineert een script veel kenmerken van een apparaat tot een patroon dat maar zelden twee keer voorkomt. Typische bouwstenen zijn browserversie, besturingssysteem, schermresolutie, tijdzone, taalinstellingen, geïnstalleerde lettertypen en eigenaardigheden van de grafische uitvoer. Het patroon werkt als een identiteitsbewijs dat de bezoeker nooit heeft laten uitgeven. Het laat zich niet eenvoudig wissen zoals een cookie, omdat het nergens is opgeslagen. Het ontstaat bij elk bezoek opnieuw uit dezelfde kenmerken.
Twee soorten moet u onderscheiden:
- Actief. Een script in de browser vraagt eigenschappen gericht op, bijvoorbeeld via programmeerinterfaces voor scherm, lettertypen of grafiek.
- Passief. De server beoordeelt alleen wat de browser bij elke paginaopvraag sowieso meestuurt, bijvoorbeeld het browsertype in de kop van het verzoek en het IP-adres.
Waarom § 25 TDDDG ook zonder cookie kan gelden
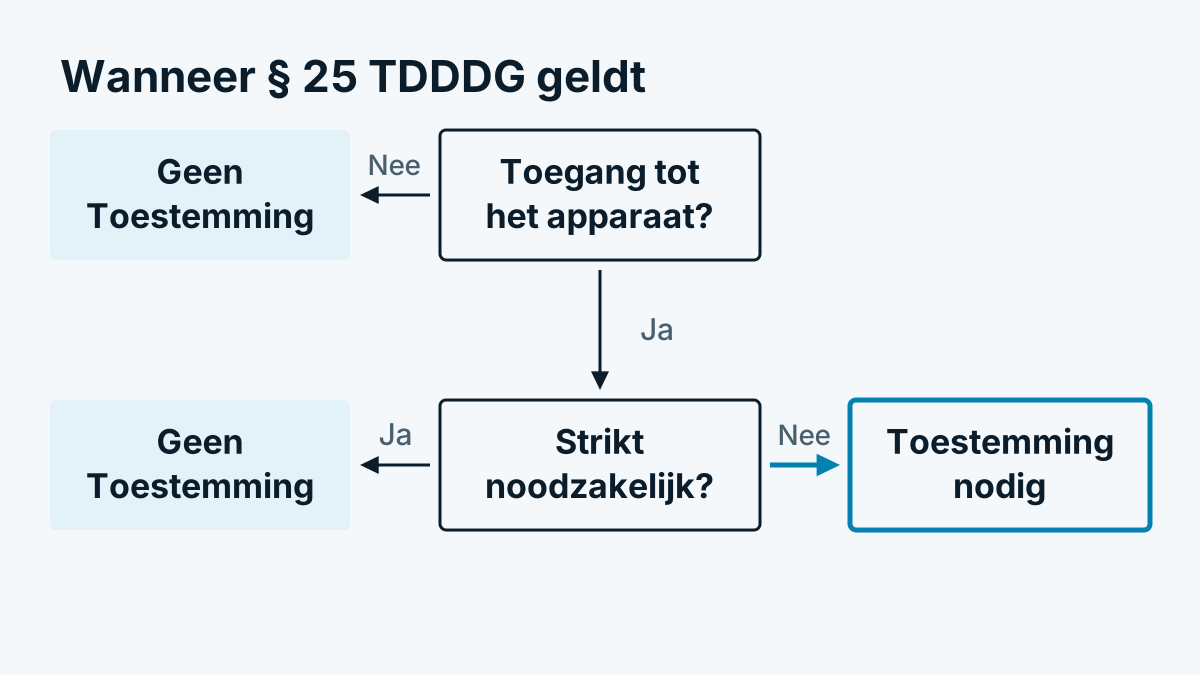
De Duitse regel geldt niet alleen voor het opslaan, maar ook voor de „toegang tot informatie die al op de eindapparatuur is opgeslagen“. De tekst vindt u op gesetze-im-internet.de. Wie met een script kenmerken van het apparaat uitleest, heeft toegang tot zulke informatie. Dat is de reden waarom de regel in detail wordt uitgelegd in § 25 TDDDG: cookies en tracking in Duitsland.
De Datenschutzkonferenz (het overleg van de Duitse toezichthouders) heeft in haar Orientierungshilfe voor telemedia daarover een lijn ontwikkeld. Daarna veronderstelt een toegang een gerichte overdracht van de browserinformatie die niet uitsluitend door de eindgebruiker is geïnitieerd. Actieve fingerprinting valt dan onder de toestemmingsplicht, het puur passief beoordelen van wat sowieso wordt verzonden volgens deze lezing niet. Dat is de opvatting van de toezichthouders, de vraag wordt in de rechtswetenschap niet overal gelijk beantwoord.
Op Europees niveau reikt de lijn verder. Het Europees Comité voor gegevensbescherming heeft in zijn Richtsnoeren 2/2023 over het toepassingsgebied van art. 5 lid 3 van de ePrivacyrichtlijn vastgesteld dat fingerprinting onder het toepassingsgebied ervan valt. Ook het verzamelen van informatie via kopregels van het verzoek of cachingmechanismen kan daartoe behoren, als het voor fingerprinting of tracking wordt gebruikt (rn. 43).
Oostenrijk en Zwitserland
Oostenrijk. § 165 Abs. 3 TKG 2021 eist toestemming voor het vaststellen van gegevens, met uitzonderingen voor technisch noodzakelijke zaken. De Datenschutzbehörde leest de bepaling ruim. Hoe ze is opgebouwd, legt Cookies in Oostenrijk: § 165 TKG 2021 uitgelegd uit.
Zwitserland. De Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte noemt in zijn leidraad over cookies uitdrukkelijk browser-fingerprinting als voorbeeld van „vergelijkbare technologieën“ waarbij niets op het apparaat wordt opgeslagen. Voor die technologieën gelden dezelfde eisen aan informatie en weigermogelijkheid als voor cookies. Meer daarover in Websitetracking in Zwitserland: revDSG en FMG.
En de AVG?
Daarnaast geldt de AVG zodra uit de fingerprint een persoon te bepalen is. Dat is bij een patroon dat bezoekers over meerdere bezoeken moet herkennen meestal het geval. De fingerprint is dan een online-identificator in de zin van art. 4 punt 1 AVG. Wie hem voor tracking of reclamedoeleinden gebruikt, heeft een rechtsgrond nodig, in de praktijk meestal de toestemming. Wanneer in plaats daarvan het gerechtvaardigd belang standhoudt, laat Gerechtvaardigd belang volgens de AVG: de 3 toetsingsstappen zien.
Afbakening: de opvraag van de netwerkhouder op de server
Een bedrijfsherkenning via de netwerkhouder van het IP-adres werkt anders. Ze leest geen apparaateigenschappen uit en maakt geen identificator aan die een bezoeker later terugvindt. De server zoekt in het openbare netwerkregister op van wie het netwerk is. Daarna wordt het IP-adres weggegooid. Hoe dat technisch verloopt, beschrijft Hoe werkt bedrijfsherkenning? Techniek in 6 stappen.
Of dat daarmee zeker buiten § 25 TDDDG valt, is toch geen vanzelfsprekendheid. Het Europees Comité voor gegevensbescherming stelt in de genoemde richtsnoeren vast (rn. 54 en 55) dat art. 5 lid 3 ook bij tracking uitsluitend aan de hand van het IP-adres kan gelden, voor zover dat van het eindapparaat van de gebruiker afkomstig is. Bedoeld is het volgen van de navigatie. Dat een toepassing het artikel raakt, betekent volgens het Comité niet dat altijd toestemming nodig is, de uitzonderingen moeten afzonderlijk worden getoetst. Uit voorzichtigheid laden sommige aanbieders, ook Whovisit, het script pas na toestemming voor een statistiekcategorie.
Checklist voor uw website
- Maak een lijst van welke scripts apparaateigenschappen uitlezen. Dat omvat analyse-, fraudebeschermings- en advertentietools.
- Vraag elke aanbieder of hij fingerprinting inzet en voor welk doel.
- Controleer of het doel „strikt noodzakelijk“ is in de zin van de uitzondering. Fraudebestrijding wordt deels zo beargumenteerd, maar is eng uit te leggen en met uw privacyadviseur te verduidelijken.
- Laad alles wat niet noodzakelijk is pas na toestemming.
- Beschrijf de techniek begrijpelijk in de privacyverklaring. „Wij gebruiken geen cookies“ volstaat daarvoor niet.
Veelgestelde vragen
Is fingerprinting verboden? Nee. Het heeft echter doorgaans toestemming nodig als het om tracking of reclame gaat. Voor fraudebestrijding en beveiliging wordt deels een uitzondering verdedigd, die eng wordt uitgelegd.
Volstaat „Do Not Track“ of een adblocker als bescherming voor bezoekers? Dat beschermt de individuele gebruiker, maar vervangt uw plichten niet. Verantwoordelijk blijft de beheerder van de website.
Valt de beoordeling van de user agent onder § 25? Volgens de lijn van de Datenschutzkonferenz niet, als de server alleen benut wat de browser sowieso meestuurt. Wordt de waarde tot fingerprinting of tracking samengesteld, dan kan de beoordeling anders uitvallen, zoals de richtsnoeren van het Europees Comité voor gegevensbescherming laten zien.