Pravo · 7. studenoga 2026. · 5 min čitanja
Browser fingerprinting: zaštita podataka bez kolačića
Browser fingerprinting objašnjen: kako funkcionira, zašto § 25 TDDDG i § 165 TKG mogu vrijediti i bez kolačića i gdje je granica prema poslužitelju.
„Ne koristimo kolačiće“ zvuči kao slobodan prolaz. Vrijedi samo ako se i inače ništa ne pohranjuje na uređaju niti čita s njega. Browser fingerprinting najpoznatija je tehnika koja ne treba kolačić, a ipak čini posjetitelje ponovno prepoznatljivima. Ovaj članak objašnjava kako funkcionira, kako ga pravo razvrstava i po čemu se razlikuje od upita na poslužitelju.
Što je fingerprinting
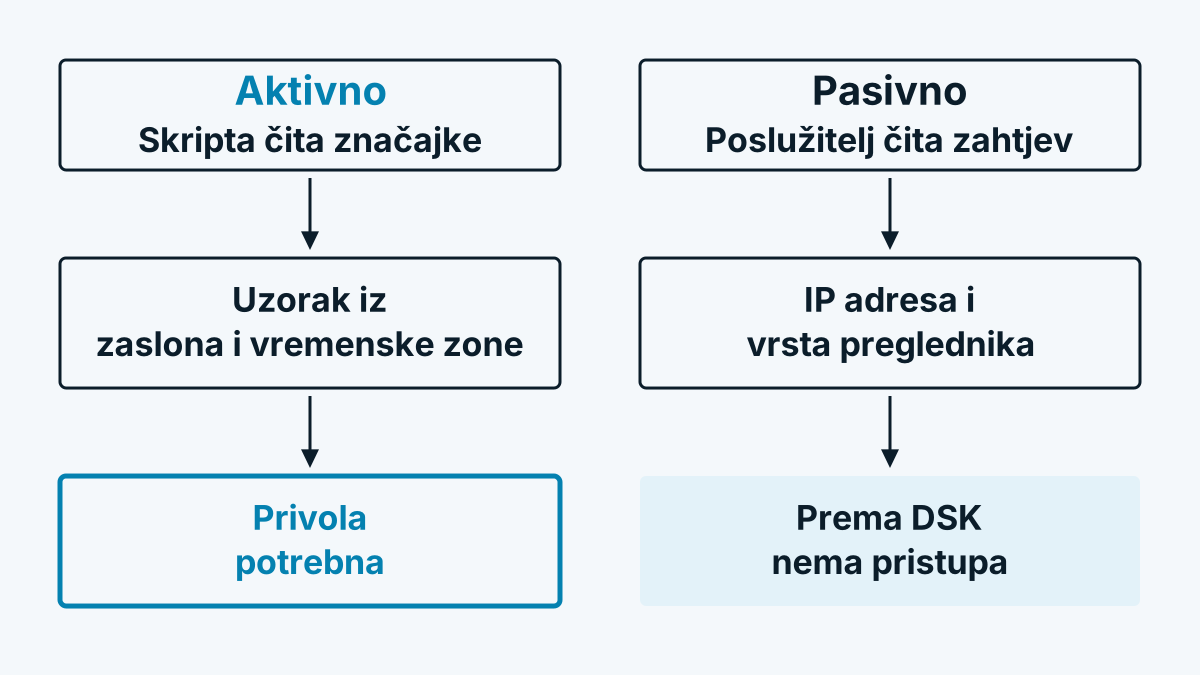
Kod fingerprintinga skripta kombinira mnoga obilježja uređaja u uzorak koji se rijetko pojavljuje dvaput. Tipični građevni elementi su verzija preglednika, operacijski sustav, razlučivost zaslona, vremenska zona, jezične postavke, instalirani fontovi i posebnosti grafičkog izlaza. Uzorak djeluje kao iskaznica koju posjetitelj nikada nije izdao. Ne može se jednostavno obrisati kao kolačić jer nije nigdje pohranjen. Pri svakom posjetu iznova nastaje iz istih obilježja.
Treba razlikovati dvije vrste:
- Aktivno. Skripta u pregledniku ciljano upituje svojstva, primjerice putem programskih sučelja za zaslon, fontove ili grafiku.
- Pasivno. Poslužitelj analizira samo ono što preglednik ionako šalje pri svakom dohvaćanju stranice, na primjer vrstu preglednika u zaglavlju zahtjeva i IP adresu.
Zašto § 25 TDDDG može vrijediti i bez kolačića
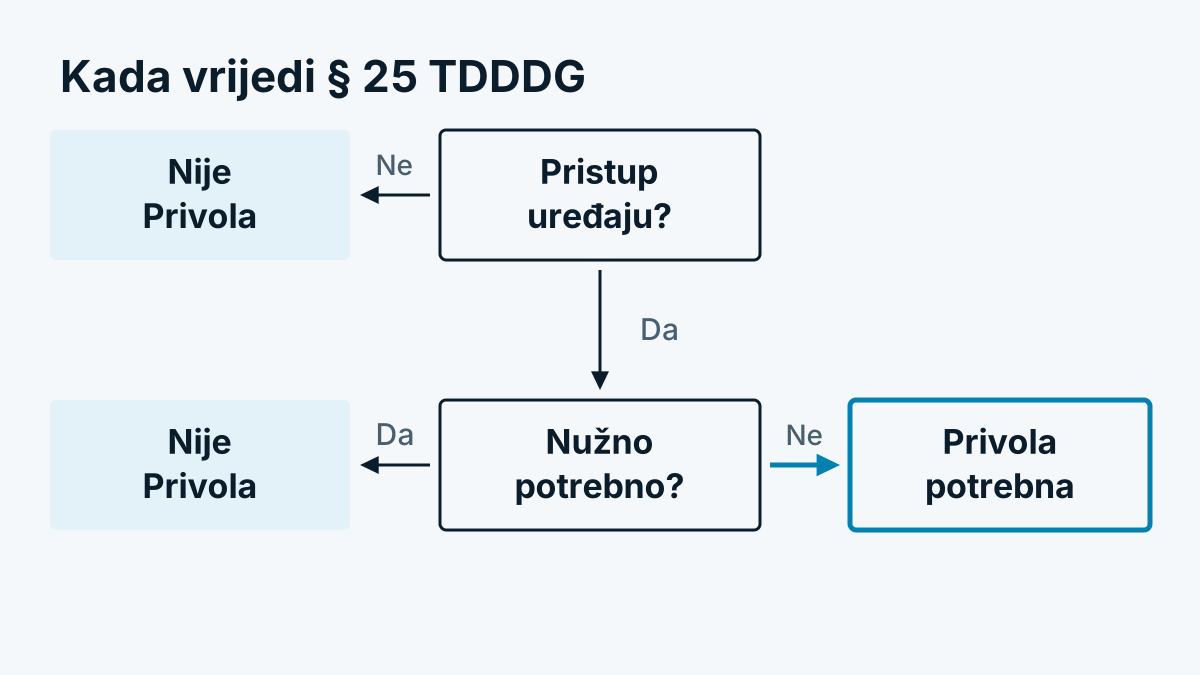
Njemačko pravilo ne vrijedi samo za pohranjivanje, nego i za „pristup informacijama koje su već pohranjene u terminalnoj opremi“. Tekst nalazite na gesetze-im-internet.de. Tko skriptom čita obilježja uređaja, pristupa takvim informacijama. Zato se pravilo detaljno objašnjava u članku § 25 TDDDG: kolačići i praćenje u Njemačkoj.
Konferencija za zaštitu podataka razvila je o tome liniju u svojoj Orijentacijskoj pomoći za telemedije. Prema njoj pristup pretpostavlja ciljani prijenos informacija preglednika koji ne pokreće isključivo krajnji korisnik. Aktivni fingerprinting stoga spada pod obvezu privole, a čisto pasivna analiza onoga što se ionako šalje prema tom tumačenju ne. To je stajalište nadzornih tijela, a u pravnoj znanosti pitanje nije posvuda jednako riješeno.
Na europskoj razini linija ide dalje. Europski odbor za zaštitu podataka u svojim je Smjernicama 2/2023 o području primjene čl. 5. st. 3. Direktive o e-privatnosti utvrdio da fingerprinting spada u njezino područje primjene. I prikupljanje informacija putem zaglavlja zahtjeva ili mehanizama predmemorije može spadati u to ako se koristi za fingerprinting ili praćenje (t. 43).
Austrija i Švicarska
Austrija. § 165 Abs. 3 TKG 2021 zahtijeva privolu za prikupljanje podataka, uz iznimke za tehnički nužno. Tijelo za zaštitu podataka propis tumači široko. Kako je ustrojen, objašnjava članak Kolačići u Austriji: § 165 TKG 2021 objašnjen.
Švicarska. Savezni povjerenik za zaštitu podataka i javnost u svojem vodiču o kolačićima izričito navodi browser fingerprinting kao primjer „sličnih tehnologija“ kod kojih se ništa ne pohranjuje na uređaju. Za njih vrijede isti zahtjevi za informiranje i mogućnost odbijanja kao za kolačiće. Više o tome u članku Praćenje web stranica u Švicarskoj: revDSG i FMG.
A GDPR?
Uz to vrijedi GDPR čim se iz fingerprinta može odrediti osoba. To je kod uzorka koji treba ponovno prepoznati posjetitelje kroz više posjeta najčešće slučaj. Fingerprint je tada mrežni identifikator u smislu čl. 4. t. 1. GDPR-a. Tko ga koristi za praćenje ili oglašavanje, treba pravnu osnovu, u praksi najčešće privolu. Kada umjesto toga nosi legitimni interes, pokazuje članak Legitimni interes prema GDPR-u: 3 koraka provjere.
Razgraničenje: upit o vlasniku mreže na poslužitelju
Prepoznavanje tvrtki preko vlasnika mreže IP adrese radi drukčije. Ne čita svojstva uređaja i ne stvara oznaku po kojoj bi se posjetitelj poslije ponovno našao. Poslužitelj u javnom mrežnom registru provjerava kome mreža pripada. Nakon toga IP adresa se odbacuje. Kako to tehnički teče, opisuje članak Kako funkcionira prepoznavanje tvrtki? Tehnika u 6 koraka.
Leži li to time sigurno izvan § 25 TDDDG, ipak nije samorazumljivo. Europski odbor za zaštitu podataka u spomenutim smjernicama navodi (t. 54 i 55) da čl. 5. st. 3. može vrijediti i kod praćenja isključivo prema IP adresi, ako ona potječe s terminalnog uređaja korisnika. Misli se na praćenje navigacije. To što neka primjena dodiruje članak, prema odboru ne znači da je uvijek potrebna privola, iznimke se ispituju pojedinačno. Iz opreza neki pružatelji, pa i Whovisit, skriptu učitavaju tek nakon privole u kategoriju statistike.
Kontrolni popis za Vašu web stranicu
- Popišite koje skripte čitaju svojstva uređaja. To uključuje alate za analizu, zaštitu od prijevara i oglašavanje.
- Pitajte svakog pružatelja koristi li fingerprinting i u koju svrhu.
- Provjerite je li svrha „nužno potrebna“ u smislu iznimke. Obrana od prijevara ponekad se tako argumentira, ali se tumači usko i treba je razjasniti sa svojim savjetnikom za zaštitu podataka.
- Sve što nije nužno učitavajte tek nakon privole.
- Tehniku razumljivo opišite u izjavi o zaštiti podataka. „Ne koristimo kolačiće“ za to nije dovoljno.
Često postavljana pitanja
Je li fingerprinting zabranjen? Ne. Ali u pravilu traži privolu kad je riječ o praćenju ili oglašavanju. Za obranu od prijevara i sigurnost ponegdje se zastupa iznimka koja se tumači usko.
Je li „Do Not Track“ ili blokator oglasa dovoljna zaštita za posjetitelje? To štiti pojedinca, ali ne zamjenjuje Vaše obveze. Odgovoran ostaje operater web stranice.
Spada li analiza korisničkog agenta pod § 25? Prema liniji Konferencije za zaštitu podataka ne, ako poslužitelj koristi samo ono što preglednik ionako šalje. Ako se vrijednost sastavlja za fingerprinting ili praćenje, ocjena može ispasti drukčije, kako pokazuju smjernice Europskog odbora za zaštitu podataka.