Jog · 2026. november 7. · 5 perc olvasási idő
Böngésző-ujjlenyomat: adatvédelem süti nélkül
A böngésző-ujjlenyomat magyarázata: hogyan működik, miért érvényes a § 25 TDDDG és a § 165 TKG süti nélkül is, és hol húzódik a határ a szerverhez képest.
A „Nem használunk sütiket” szabadjegynek hangzik. Csak akkor az, ha egyébként sem tárolnak semmit az eszközön, és nem olvasnak ki belőle semmit. A böngésző-ujjlenyomat (browser fingerprinting) a legismertebb technika, amely süti nélkül is felismerhetővé teszi a látogatókat. Ez a cikk elmagyarázza, hogyan működik, hogyan sorolja be a jog, és miben különbözik a szerveren végzett lekérdezéstől.
Mi az az ujjlenyomat-készítés
Az ujjlenyomat-készítésnél egy szkript egy eszköz sok jellemzőjét olyan mintává kapcsolja össze, amely csak ritkán fordul elő kétszer. Tipikus építőelemek a böngészőverzió, az operációs rendszer, a képernyőfelbontás, az időzóna, a nyelvi beállítások, a telepített betűtípusok és a grafikus kimenet sajátosságai. A minta olyan igazolványként hat, amelyet a látogató sosem állított ki. Nem lehet egyszerűen törölni, mint egy sütit, mert sehol sincs tárolva. Minden látogatáskor újra létrejön ugyanazokból a jellemzőkből.
Két fajtát érdemes megkülönböztetni:
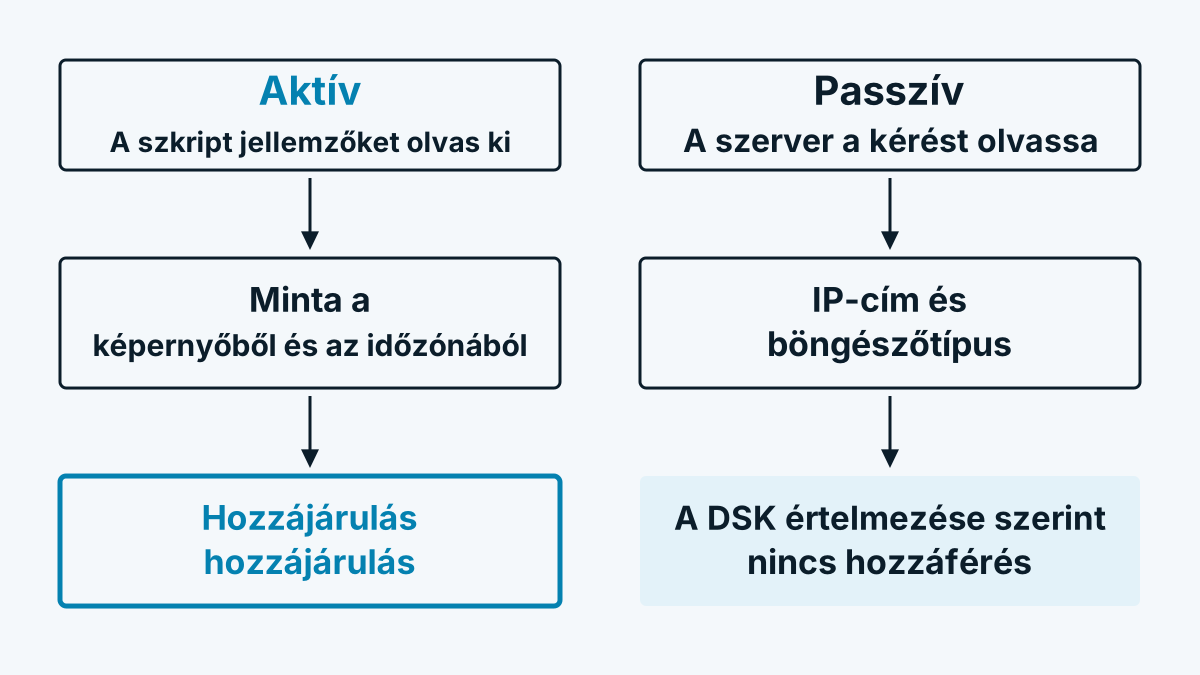
- Aktív. A böngészőben futó szkript célzottan lekérdez tulajdonságokat, például a képernyőhöz, a betűtípusokhoz vagy a grafikához tartozó programozási interfészeken keresztül.
- Passzív. A szerver csak azt értékeli ki, amit a böngésző minden oldalmegnyitáskor amúgy is elküld, például a böngésző típusát a kérés fejlécében és az IP-címet.
Miért érvényes a § 25 TDDDG süti nélkül is
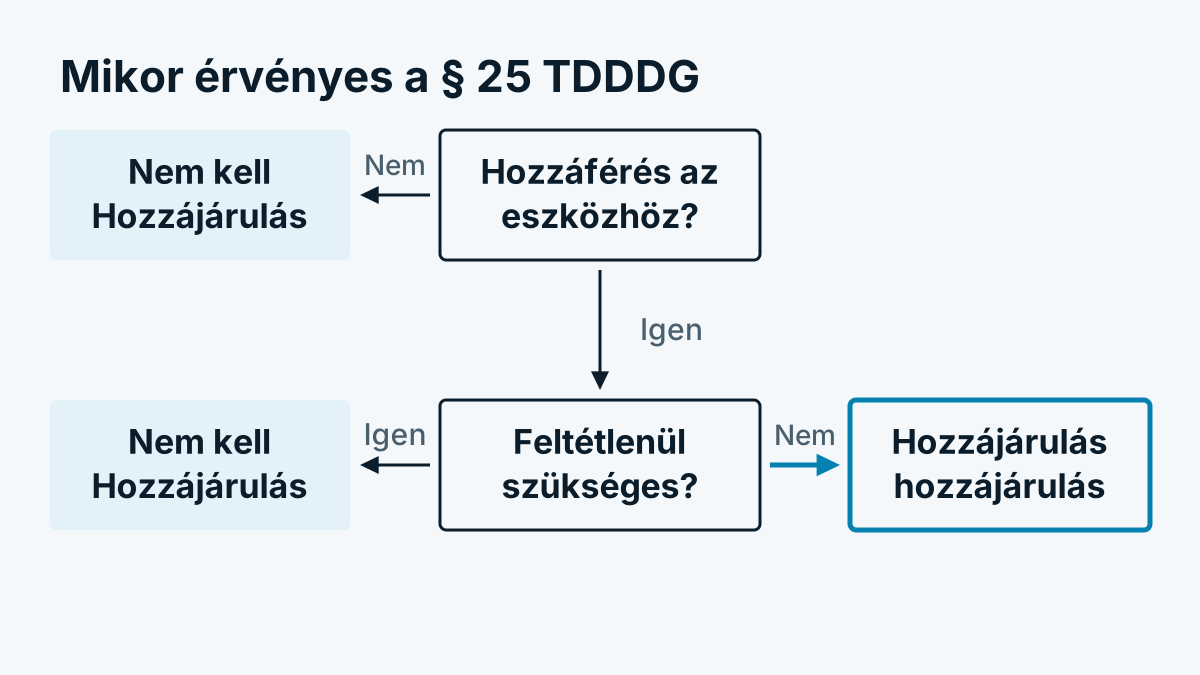
A német szabály nemcsak a tárolásra érvényes, hanem a „végberendezésben már tárolt információkhoz való hozzáférésre” is. A szöveg a gesetze-im-internet.de oldalon található. Aki szkripttel kiolvassa az eszköz jellemzőit, az ilyen információkhoz fér hozzá. Ezért van részletesen elmagyarázva a szabály a § 25 TDDDG: sütik és követés Németországban cikkben.
Az adatvédelmi konferencia (Datenschutzkonferenz) a telemédiára vonatkozó iránymutatásában ehhez vonalat dolgozott ki. Eszerint a hozzáférés a böngészőinformációk célzott továbbítását feltételezi, amelyet nem kizárólag a végfelhasználó vált ki. Az aktív ujjlenyomat-készítés ennek megfelelően a hozzájárulási kötelezettség alá esik, a pusztán passzív kiértékelés, amely azt dolgozza fel, amit amúgy is elküldenek, e felfogás szerint nem. Ez a felügyeleti hatóságok álláspontja, a kérdést a jogtudományban nem mindenütt válaszolják meg ugyanúgy.
Európai szinten a vonal tovább megy. Az Európai Adatvédelmi Testület az ePrivacy-irányelv 5. cikk (3) bekezdésének hatályáról szóló 2/2023. sz. iránymutatásaiban rögzítette, hogy az ujjlenyomat-készítés annak hatálya alá tartozik. A kérés fejlécein vagy gyorsítótárazási mechanizmusokon keresztül történő információgyűjtés is idetartozhat, ha ujjlenyomat-készítésre vagy követésre használják (43. pont).
Ausztria és Svájc
Ausztria. A § 165 Abs. 3 TKG 2021 hozzájárulást ír elő az adatok megállapításához, a műszakilag szükséges dolgokra vonatkozó kivételekkel. Az adatvédelmi hatóság tágan olvassa a rendelkezést. Hogyan épül fel, azt a Sütik Ausztriában: a § 165 TKG 2021 magyarázata magyarázza.
Svájc. A svájci szövetségi adatvédelmi és nyilvánossági megbízott a sütikről szóló útmutatójában kifejezetten megnevezi a böngésző-ujjlenyomatot mint példát a „hasonló technológiákra”, amelyeknél nem tárolnak semmit az eszközön. Rájuk ugyanazok a tájékoztatási és elutasítási követelmények érvényesek, mint a sütikre. Többet erről a Weboldal-követés Svájcban: revDSG és FMG cikkben talál.
És a GDPR?
Ezenfelül a GDPR is érvényes, amint az ujjlenyomatból egy személy azonosíthatóvá válik. Ez egy olyan mintánál, amelynek a látogatókat több látogatáson át kell felismernie, többnyire fennáll. Az ujjlenyomat ekkor a GDPR 4. cikk 1. pontja szerinti online azonosító. Aki követésre vagy reklámcélra használja, jogalapra szorul, a gyakorlatban többnyire hozzájárulásra. Hogy mikor áll meg ehelyett a jogos érdek, azt a Jogos érdek a GDPR szerint: a 3 vizsgálati lépés mutatja.
Elhatárolás: a hálózati tulajdonos lekérdezése a szerveren
Az IP-cím hálózati tulajdonosa alapján történő cégazonosítás másképp működik. Nem olvas ki eszköztulajdonságokat, és nem hoz létre olyan azonosítót, amely a látogatót később újra megtalálja. A szerver a nyilvános hálózati nyilvántartásban megkeresi, kié a hálózat. Ezután az IP-címet elvetik. Hogy ez műszakilag hogyan zajlik, azt a Hogyan működik a cégfelismerés? A technika 6 lépésben írja le.
Hogy ezzel biztosan a § 25 TDDDG-n kívül van-e, az ennek ellenére nem magától értetődő. Az Európai Adatvédelmi Testület az említett iránymutatásban rögzíti (54. és 55. pont), hogy az 5. cikk (3) bekezdése az egyedül az IP-cím alapján történő követésnél is érvényes lehet, amennyiben az a felhasználó végberendezéséből származik. Ez a navigáció nyomon követését jelenti. Hogy egy alkalmazás érinti a cikket, a Testület szerint nem jelenti azt, hogy mindig hozzájárulás kell, a kivételeket egyenként kell vizsgálni. Óvatosságból egyes szolgáltatók, köztük a Whovisit is, csak egy statisztikai kategóriába adott hozzájárulás után töltik be a szkriptet.
Ellenőrző lista a weboldalához
- Listázza, mely szkriptek olvasnak ki eszköztulajdonságokat. Ide tartoznak az elemző, csalásvédelmi és reklámeszközök.
- Kérdezze meg minden szolgáltatótól, alkalmaz-e ujjlenyomat-készítést, és milyen célból.
- Ellenőrizze, hogy a cél „feltétlenül szükséges”-e a kivétel értelmében. A csalás elleni védekezéssel részben így érvelnek, de szűken értelmezendő, és az adatvédelmi tanácsadóval tisztázandó.
- Mindent, ami nem szükséges, csak hozzájárulás után töltsön be.
- Írja le a technikát érthetően az adatvédelmi tájékoztatóban. A „Nem használunk sütiket” erre nem elég.
Gyakori kérdések
Tilos az ujjlenyomat-készítés? Nem. Általában viszont hozzájárulást igényel, ha követésről vagy reklámról van szó. A csalás elleni védekezésre és a biztonságra részben kivételt képviselnek, amelyet szűken értelmeznek.
Elég-e a „Do Not Track” vagy egy reklámblokkoló a látogatók védelmére? Ez az egyént védi, de nem helyettesíti az Ön kötelezettségeit. A felelős továbbra is a weboldal üzemeltetője.
Beletartozik-e a User-Agent kiértékelése a § 25 alá? Az adatvédelmi konferencia vonala szerint nem, ha a szerver csak azt hasznosítja, amit a böngésző amúgy is elküld. Ha az értéket ujjlenyomat-készítéssé vagy követéssé állítják össze, az értékelés eltérhet, ahogyan azt az Európai Adatvédelmi Testület iránymutatásai mutatják.