Prawo · 7 listopada 2026 · 5 min czytania
Fingerprinting przeglądarki: ochrona danych bez plików cookie
Fingerprinting przeglądarki wyjaśniony: jak działa, dlaczego § 25 TDDDG i § 165 TKG mogą obowiązywać także bez cookie i gdzie przebiega granica z serwerem.
„Nie stosujemy plików cookie” brzmi jak przepustka. Obowiązuje ona tylko wtedy, gdy także nic innego nie jest zapisywane na urządzeniu ani z niego odczytywane. Fingerprinting przeglądarki jest najbardziej znaną techniką, która obywa się bez cookie i mimo to pozwala rozpoznać odwiedzających. Artykuł wyjaśnia, jak działa, jak ocenia ją prawo i czym różni się od zapytania na serwerze.
Czym jest fingerprinting
W fingerprintingu skrypt łączy wiele cech urządzenia we wzór, który rzadko występuje dwukrotnie. Typowe elementy to wersja przeglądarki, system operacyjny, rozdzielczość ekranu, strefa czasowa, ustawienia językowe, zainstalowane czcionki i osobliwości wyjścia graficznego. Wzór działa jak dowód osobisty, którego odwiedzający nigdy nie wystawił. Nie da się go po prostu usunąć jak cookie, ponieważ nie jest nigdzie zapisany. Powstaje przy każdej wizycie na nowo z tych samych cech.
Należy rozróżniać dwa rodzaje:
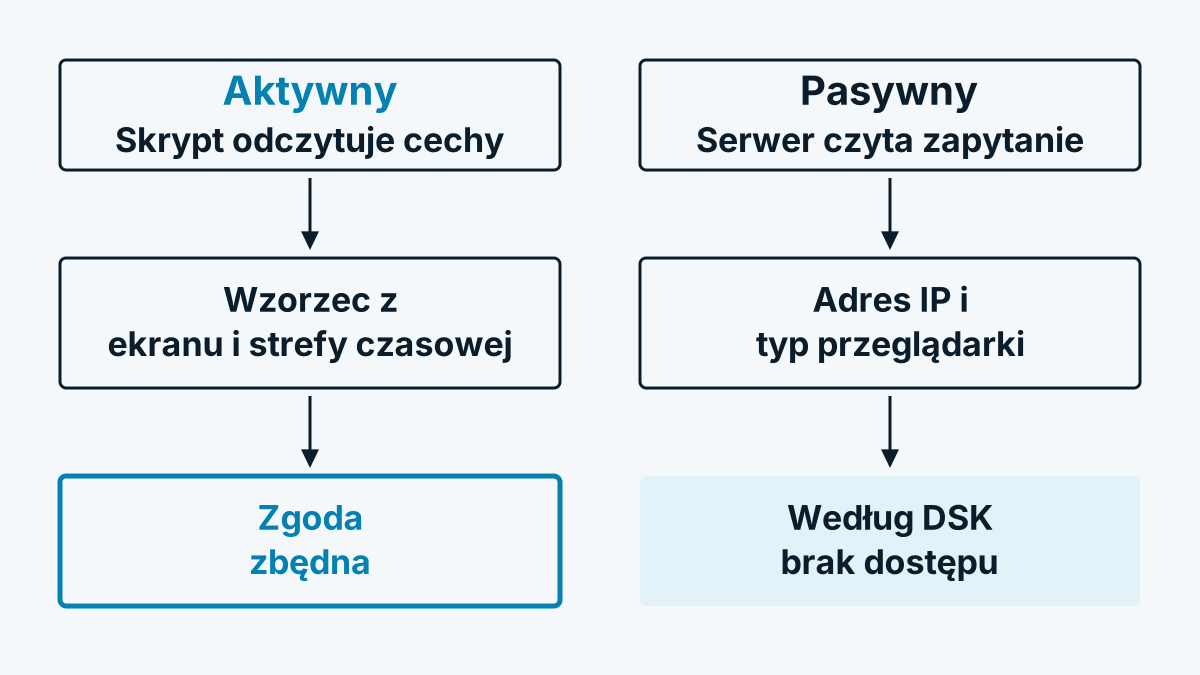
- Aktywny. Skrypt w przeglądarce celowo odpytuje właściwości, na przykład przez interfejsy programistyczne dla ekranu, czcionek lub grafiki.
- Pasywny. Serwer analizuje tylko to, co przeglądarka i tak wysyła przy każdym wywołaniu strony, na przykład typ przeglądarki w nagłówku zapytania i adres IP.
Dlaczego § 25 TDDDG może obowiązywać także bez cookie
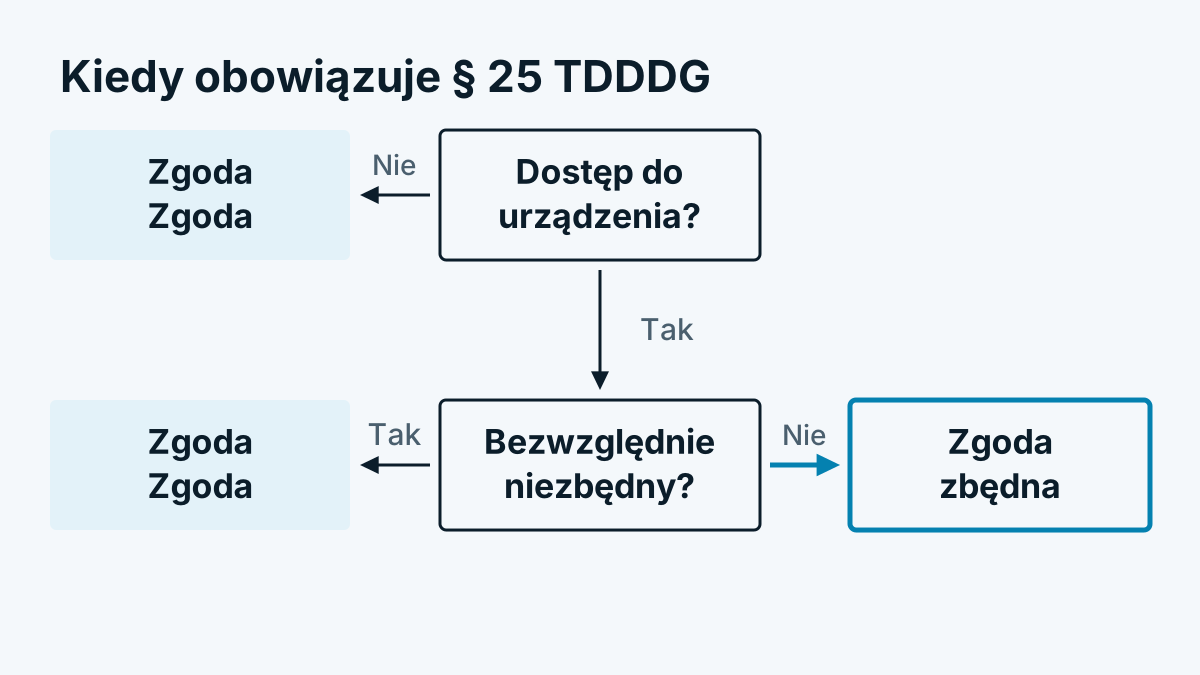
Niemiecka regulacja obejmuje nie tylko zapisywanie, lecz także „dostęp do informacji, które są już zapisane w urządzeniu końcowym”. Brzmienie znajdą Państwo na gesetze-im-internet.de. Kto za pomocą skryptu odczytuje cechy urządzenia, uzyskuje dostęp do takich informacji. Dlatego przepis jest szczegółowo wyjaśniony w artykule § 25 TDDDG: pliki cookie i śledzenie w Niemczech.
Konferencja Ochrony Danych wypracowała w swoich wytycznych dla telemediów (Orientierungshilfe) linię w tej sprawie. Według niej dostęp zakłada celowe przekazanie informacji o przeglądarce, które nie jest wywołane wyłącznie przez użytkownika końcowego. Aktywny fingerprinting podlega więc obowiązkowi zgody, a czysto pasywna analiza tego, co i tak jest wysyłane, według tej wykładni nie. Jest to stanowisko organów nadzorczych, w doktrynie prawniczej kwestia nie wszędzie jest rozstrzygana jednakowo.
Na poziomie europejskim linia sięga dalej. Europejska Rada Ochrony Danych stwierdziła w swoich wytycznych 2/2023 dotyczących zakresu stosowania art. 5 ust. 3 dyrektywy o prywatności i łączności elektronicznej, że fingerprinting wchodzi w jej zakres. Także zbieranie informacji przez nagłówki zapytania lub mechanizmy cache może do tego należeć, jeśli służy fingerprintingowi lub śledzeniu (pkt 43).
Austria i Szwajcaria
Austria. § 165 ust. 3 TKG 2021 wymaga zgody na pozyskiwanie danych, z wyjątkami dla tego, co technicznie niezbędne. Urząd ochrony danych odczytuje przepis szeroko. Jak jest zbudowany, wyjaśnia artykuł Pliki cookie w Austrii: wyjaśnienie § 165 TKG 2021.
Szwajcaria. Federalny Pełnomocnik ds. Ochrony Danych i Jawności wymienia w swoim przewodniku dotyczącym cookie wprost fingerprinting przeglądarki jako przykład „podobnych technologii”, przy których nic nie jest zapisywane na urządzeniu. Obowiązują dla nich te same wymogi dotyczące informacji i możliwości odmowy co dla cookie. Więcej w artykule Śledzenie stron internetowych w Szwajcarii: revDSG i FMG.
A RODO?
Dodatkowo obowiązuje RODO, gdy z fingerprintu można zidentyfikować osobę. W przypadku wzoru, który ma pozwalać rozpoznawać odwiedzających przez kilka wizyt, zwykle tak jest. Fingerprint jest wtedy identyfikatorem internetowym w rozumieniu art. 4 pkt 1 RODO. Kto wykorzystuje go do śledzenia lub celów reklamowych, potrzebuje podstawy prawnej, w praktyce zwykle zgody. Kiedy zamiast tego wystarcza uzasadniony interes, pokazuje artykuł Uzasadniony interes według RODO: 3 kroki oceny.
Rozgraniczenie: zapytanie o właściciela sieci na serwerze
Rozpoznawanie firm przez właściciela sieci adresu IP działa inaczej. Nie odczytuje właściwości urządzenia i nie tworzy identyfikatora, który pozwoliłby później odnaleźć odwiedzającego. Serwer sprawdza w publicznym rejestrze sieci, do kogo należy sieć. Potem adres IP jest odrzucany. Jak przebiega to technicznie, opisuje artykuł Jak działa rozpoznawanie firm? Technika w 6 krokach.
To, czy dzięki temu leży to pewnie poza § 25 TDDDG, mimo to nie jest oczywiste. Europejska Rada Ochrony Danych stwierdza w wymienionych wytycznych (pkt 54 i 55), że art. 5 ust. 3 może mieć zastosowanie także przy śledzeniu wyłącznie na podstawie adresu IP, o ile pochodzi on z urządzenia końcowego użytkownika. Chodzi o śledzenie nawigacji. To, że zastosowanie dotyka przepisu, nie oznacza według Rady, że zawsze potrzebna jest zgoda, wyjątki należy badać pojedynczo. Z ostrożności niektórzy dostawcy, także Whovisit, ładują skrypt dopiero po zgodzie na kategorię statystyki.
Lista kontrolna dla Państwa strony
- Wypisać, które skrypty odczytują właściwości urządzenia. Obejmuje to narzędzia analityczne, ochrony przed oszustwami i reklamowe.
- Zapytać każdego dostawcę, czy stosuje fingerprinting i w jakim celu.
- Sprawdzić, czy cel jest „bezwzględnie niezbędny” w rozumieniu wyjątku. Zapobieganie oszustwom bywa tak argumentowane, ale należy to wykładać wąsko i wyjaśnić z doradcą ds. ochrony danych.
- Wszystko, co niezbędne nie jest, ładować dopiero po zgodzie.
- Opisać technikę zrozumiale w polityce prywatności. „Nie stosujemy plików cookie” do tego nie wystarcza.
Najczęstsze pytania
Czy fingerprinting jest zakazany? Nie. Wymaga jednak z reguły zgody, jeśli chodzi o śledzenie lub reklamę. Dla zapobiegania oszustwom i bezpieczeństwa częściowo reprezentowany jest wyjątek, który jest wykładany wąsko.
Czy „Do Not Track” lub bloker reklam wystarczają jako ochrona odwiedzających? Chroni to jednostkę, ale nie zastępuje Państwa obowiązków. Odpowiedzialny pozostaje operator strony.
Czy analiza user-agenta podlega § 25? Według linii Konferencji Ochrony Danych nie, jeśli serwer wykorzystuje tylko to, co przeglądarka i tak przesyła. Jeśli wartość jest składana w fingerprinting lub śledzenie, ocena może być inna, jak pokazują wytyczne Europejskiej Rady Ochrony Danych.