Jus · 7. november 2026 · 5 min lesing
Nettleser-fingerprinting: personvern uten informasjonskapsel
Nettleser-fingerprinting forklart: hvordan det fungerer, hvorfor § 25 TDDDG og § 165 TKG kan gjelde også uten informasjonskapsel og hvor grensen mot serveren går.
«Vi bruker ingen informasjonskapsler» høres ut som en fribillett. Den gjelder bare hvis det heller ikke ellers lagres noe på enheten eller leses ut fra den. Nettleser-fingerprinting (på tysk Browser-Fingerprinting) er den best kjente teknikken som klarer seg uten informasjonskapsel og likevel gjør besøkende gjenkjennelige. Denne artikkelen forklarer hvordan den fungerer, hvordan retten vurderer den og hva som skiller den fra et oppslag på serveren.
Hva fingerprinting er
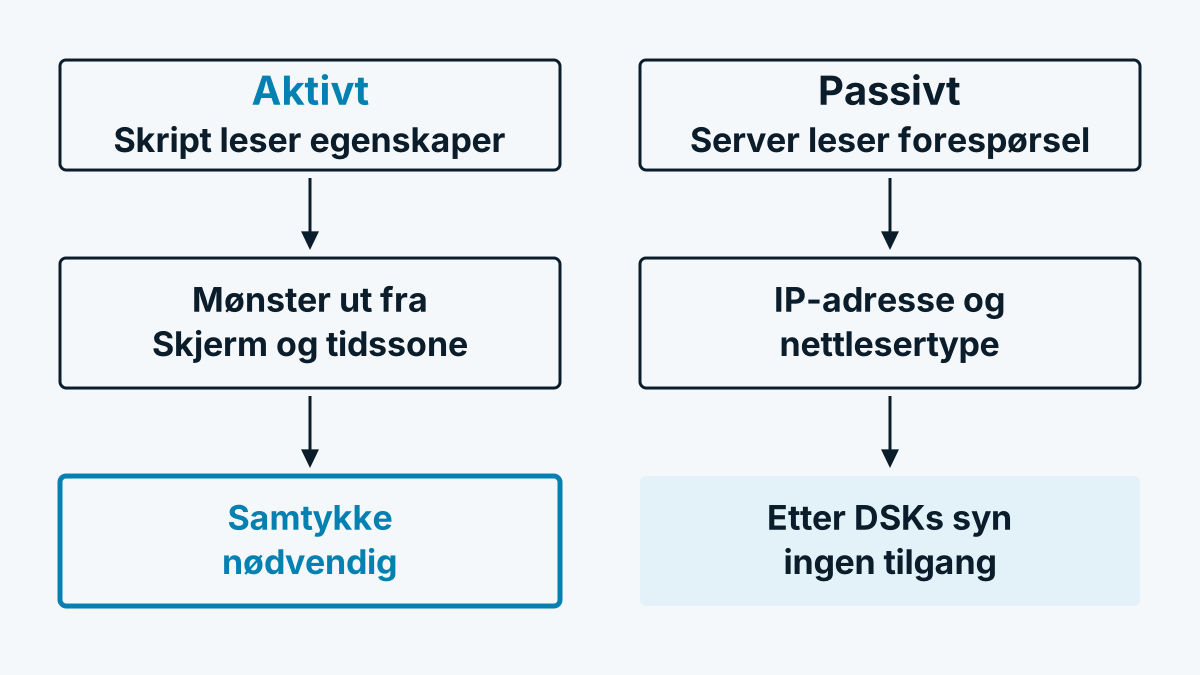
Ved fingerprinting kombinerer et skript mange kjennetegn ved en enhet til et mønster som sjelden forekommer to ganger. Typiske byggeklosser er nettleserversjon, operativsystem, skjermoppløsning, tidssone, språkinnstillinger, installerte skrifter og særegenheter ved grafikkutdata. Mønsteret virker som et ID-kort den besøkende aldri har utstedt. Det lar seg ikke bare slette som en informasjonskapsel, fordi det ikke er lagret noe sted. Det oppstår på nytt ved hvert besøk av de samme kjennetegnene.
To typer bør du skille mellom:
- Aktiv. Et skript i nettleseren spør målrettet etter egenskaper, for eksempel via programmeringsgrensesnitt for skjerm, skrifter eller grafikk.
- Passiv. Serveren analyserer bare det nettleseren uansett sender med ved hver sidevisning, for eksempel nettlesertypen i hodet på forespørselen og IP-adressen.
Hvorfor § 25 TDDDG kan gjelde også uten informasjonskapsel
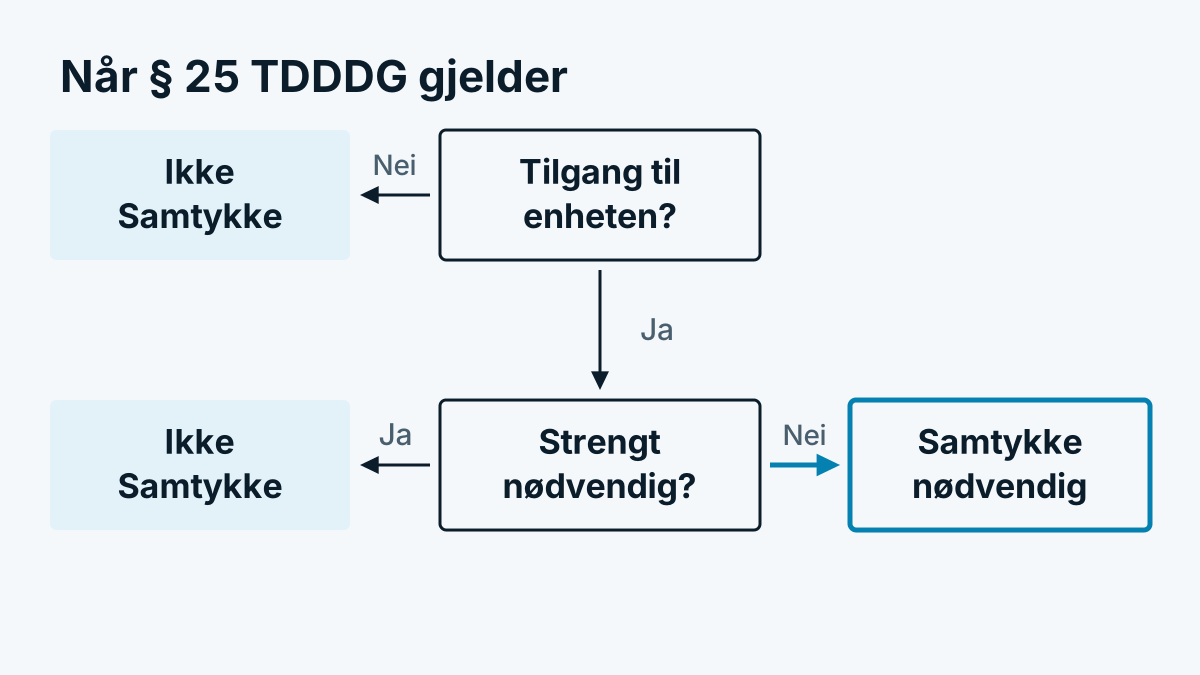
Den tyske regelen gjelder ikke bare lagring, men også «tilgang til informasjon som allerede er lagret i sluttutstyret». Ordlyden finner du på gesetze-im-internet.de. Den som leser ut kjennetegn ved enheten med et skript, får tilgang til slik informasjon. Det er grunnen til at regelen forklares i detalj i § 25 TDDDG: informasjonskapsler og sporing i Tyskland.
Datenschutzkonferenz har i sin Orientierungshilfe für Telemedien utviklet en linje om dette. Etter den forutsetter en tilgang en målrettet overføring av nettleserinformasjonen som ikke utelukkende er foranlediget av sluttbrukeren. Aktiv fingerprinting faller dermed under samtykkeplikten, ren passiv analyse av det som uansett sendes, etter denne lesemåten ikke. Det er tilsynsmyndighetenes oppfatning, spørsmålet er ikke besvart likt overalt i rettsvitenskapen.
På europeisk plan rekker linjen lenger. Det europeiske personvernrådet har i sine retningslinjer 2/2023 om virkeområdet for art. 5 nr. 3 i ePrivacy-direktivet slått fast at fingerprinting faller inn under dets virkeområde. Også innsamling av informasjon via forespørselens hodelinjer eller caching-mekanismer kan høre med, hvis det brukes til fingerprinting eller sporing (rn. 43).
Østerrike og Sveits
Østerrike. § 165 Abs. 3 TKG 2021 krever samtykke for innhenting av data, med unntak for det som er teknisk nødvendig. Datenschutzbehörde leser bestemmelsen vidt. Hvordan den er bygget opp, forklarer Informasjonskapsler i Østerrike: § 165 TKG 2021 forklart.
Sveits. Den føderale personvern- og offentlighetskommissæren (EDÖB) nevner i veiledningen sin om informasjonskapsler uttrykkelig nettleser-fingerprinting som eksempel på «lignende teknologier» der ingenting lagres på enheten. For dem gjelder de samme kravene til informasjon og avvisningsmulighet som for informasjonskapsler. Mer om dette i Nettsidesporing i Sveits: revDSG og FMG.
Og GDPR?
I tillegg gjelder GDPR så snart en person kan bestemmes ut fra fingeravtrykket. Det er som regel tilfellet med et mønster som skal gjenkjenne besøkende over flere besøk. Fingeravtrykket er da en nettidentifikator i betydningen art. 4 nr. 1 GDPR. Den som bruker det til sporing eller reklameformål, trenger et rettslig grunnlag, i praksis som regel samtykke. Når den berettigede interessen i stedet bærer, viser Berettiget interesse etter GDPR: de 3 prøvingstrinnene.
Avgrensning: oppslag av nettinnehaveren på serveren
En bedriftsgjenkjenning via nettinnehaveren til IP-adressen arbeider annerledes. Den leser ikke ut enhetsegenskaper og lager ingen identifikator som finner en besøkende igjen senere. Serveren slår opp i det offentlige nettregisteret hvem nettet tilhører. Deretter forkastes IP-adressen. Hvordan det går teknisk til, beskriver Hvordan fungerer bedriftsgjenkjenning? Teknikken i 6 trinn.
Om det dermed trygt ligger utenfor § 25 TDDDG, er likevel ingen selvfølge. Det europeiske personvernrådet slår i de nevnte retningslinjene fast (rn. 54 og 55) at art. 5 nr. 3 også kan gjelde ved sporing bare ved hjelp av IP-adressen, så langt denne stammer fra brukerens sluttenhet. Ment er sporing av navigasjonen. At en anvendelse berører artikkelen, betyr ifølge rådet ikke at samtykke alltid er nødvendig, unntakene må prøves enkeltvis. Av forsiktighet laster noen leverandører, også Whovisit, skriptet først etter samtykke til en statistikkategori.
Sjekkliste for nettsiden din
- List opp hvilke skript som leser ut enhetsegenskaper. Det omfatter analyse-, svindelvern- og reklameverktøy.
- Spør hver leverandør om den bruker fingerprinting og til hvilket formål.
- Kontroller om formålet er «helt nødvendig» i betydningen av unntaket. Svindelforebygging argumenteres delvis slik, men skal tolkes snevert og avklares med personvernrådgivningen din.
- Last alt som ikke er nødvendig først etter samtykke.
- Beskriv teknikken forståelig i personvernerklæringen. «Vi bruker ingen informasjonskapsler» holder ikke for det.
Ofte stilte spørsmål
Er fingerprinting forbudt? Nei. Men det trenger som regel samtykke når det gjelder sporing eller reklame. For svindelforebygging og sikkerhet hevdes delvis et unntak, som tolkes snevert.
Holder «Do Not Track» eller en annonseblokkerer som vern for besøkende? Det beskytter den enkelte, men erstatter ikke pliktene dine. Ansvarlig forblir driveren av nettsiden.
Faller analysen av user agent under § 25? Etter linjen til Datenschutzkonferenz ikke, når serveren bare utnytter det nettleseren uansett sender med. Settes verdien sammen til fingerprinting eller sporing, kan vurderingen falle annerledes ut, slik retningslinjene fra Det europeiske personvernrådet viser.