Teisė · 2026 m. lapkričio 7 d. · 4 min. skaitymo
Naršyklės pirštų atspaudai: duomenų apsauga be slapuko
Naršyklės pirštų atspaudai paaiškinti: kaip jie veikia, kodėl § 25 TDDDG ir § 165 TKG gali galioti ir be slapuko bei kur yra riba iki serverio.
„Mes nenaudojame slapukų“ skamba kaip bilietas be kontrolės. Jis galioja tik tada, jei ir kitaip įrenginyje nieko nesaugoma ir iš jo nenuskaitoma. Naršyklės pirštų atspaudai (angl. browser fingerprinting) yra žinomiausia technika, kuri apsieina be slapuko ir vis tiek leidžia lankytojus atpažinti. Šis straipsnis paaiškina, kaip ji veikia, kaip teisė ją vertina ir kuo ji skiriasi nuo užklausos serveryje.
Kas yra pirštų atspaudai
Taikant pirštų atspaudus, scenarijus sujungia daug įrenginio požymių į modelį, kuris retai pasitaiko du kartus. Tipiniai elementai yra naršyklės versija, operacinė sistema, ekrano skiriamoji geba, laiko juosta, kalbos nustatymai, įdiegti šriftai ir grafikos išvesties ypatumai. Modelis veikia kaip pasas, kurio lankytojas niekada neišdavė. Jo negalima paprastai ištrinti kaip slapuko, nes jis niekur nesaugomas. Jis atsiranda kiekvieno apsilankymo metu iš naujo iš tų pačių požymių.
Verta skirti du tipus:
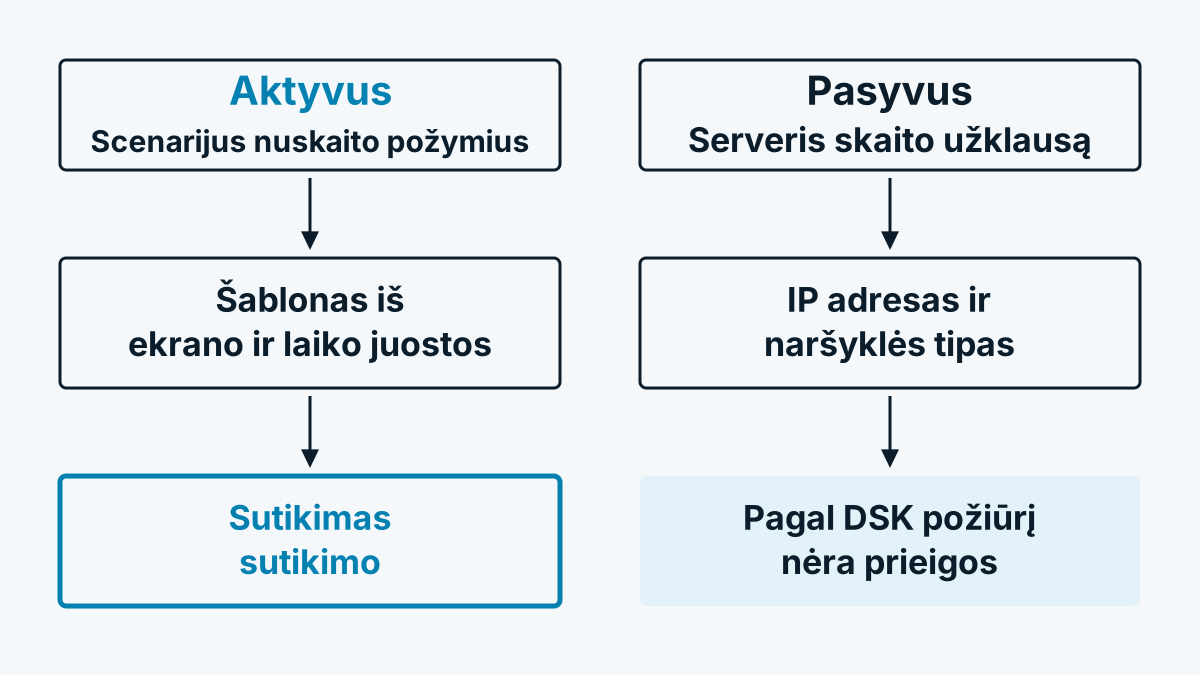
- Aktyvūs. Naršyklės scenarijus tikslingai užklausia savybes, pavyzdžiui, per programavimo sąsajas ekranui, šriftams ar grafikai.
- Pasyvūs. Serveris vertina tik tai, ką naršyklė šiaip ar taip siunčia kiekvieno puslapio atidarymo metu, pavyzdžiui, naršyklės tipą užklausos antraštėje ir IP adresą.
Kodėl § 25 TDDDG gali galioti ir be slapuko
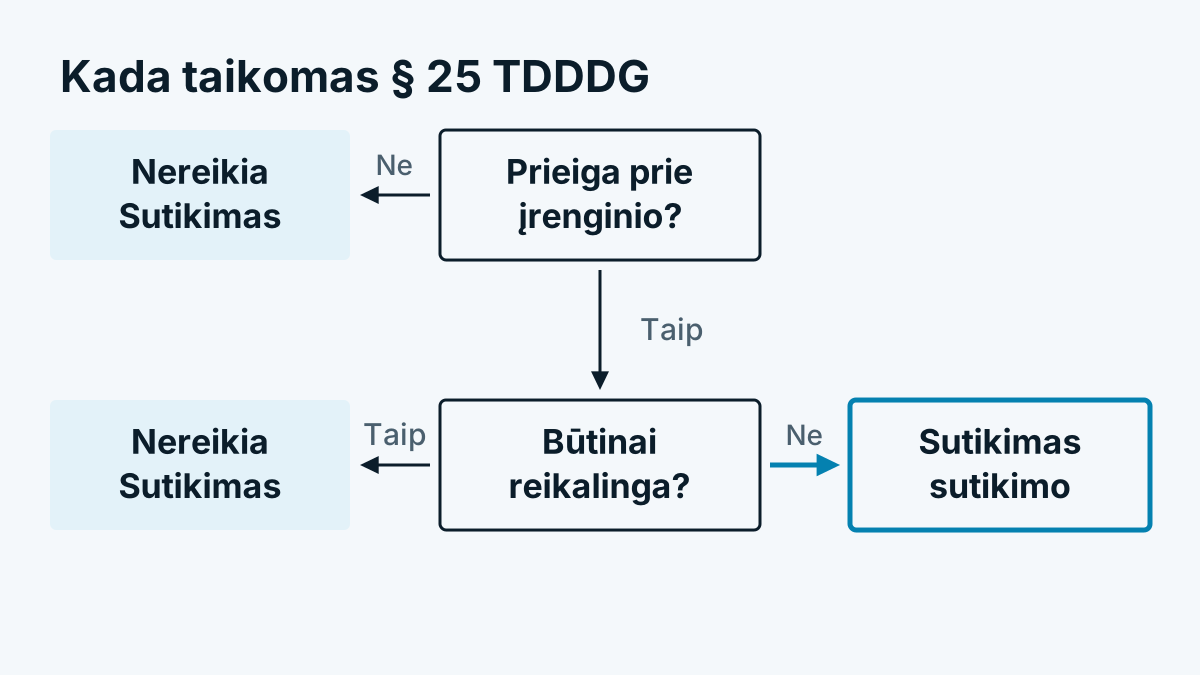
Vokietijos taisyklė galioja ne tik saugojimui, bet ir „prieigai prie informacijos, jau saugomos galinėje įrangoje“. Formuluotę rasite gesetze-im-internet.de. Kas scenarijumi nuskaito įrenginio požymius, pasiekia tokią informaciją. Todėl taisyklė išsamiai paaiškinta straipsnyje § 25 TDDDG: slapukai ir sekimas Vokietijoje.
Duomenų apsaugos konferencija savo Telemedijų gairėse tuo klausimu išvystė liniją. Pagal ją prieigai reikia tikslingo naršyklės informacijos perdavimo, kurio nepaskatino vien galutinis naudotojas. Aktyvūs pirštų atspaudai pagal tai patenka į sutikimo pareigą, o grynai pasyvus to, kas šiaip ar taip siunčiama, vertinimas pagal šį aiškinimą ne. Tai priežiūros institucijų nuomonė, teisės moksle klausimas ne visur atsakomas vienodai.
Europos lygmeniu linija eina toliau. Europos duomenų apsaugos valdyba savo 2/2023 gairėse dėl e. privatumo direktyvos 5 straipsnio 3 dalies taikymo srities konstatavo, kad pirštų atspaudai patenka į jos taikymo sritį. Ir informacijos rinkimas per užklausos antraštes ar talpyklos mechanizmus gali čia patekti, jei naudojamas pirštų atspaudams ar sekimui (43 punktas).
Austrija ir Šveicarija
Austrija. § 165 Abs. 3 TKG 2021 duomenų nustatymui reikalauja sutikimo, su išimtimis techniškai būtinam. Duomenų apsaugos institucija nuostatą aiškina plačiai. Kaip ji sudaryta, paaiškina Slapukai Austrijoje: paaiškintas § 165 TKG 2021.
Šveicarija. Federalinis duomenų apsaugos ir viešumo įgaliotinis savo slapukų vadove naršyklės pirštų atspaudus aiškiai įvardija kaip „panašių technologijų“ pavyzdį, kai įrenginyje nieko nesaugoma. Joms galioja tie patys reikalavimai informavimui ir atsisakymo galimybei kaip slapukams. Daugiau apie tai Svetainės sekimas Šveicarijoje: revDSG ir FMG.
O BDAR?
Papildomai galioja BDAR, kai tik iš pirštų atspaudo galima nustatyti asmenį. Tai dažniausiai taip su modeliu, kuris turi atpažinti lankytojus per kelis apsilankymus. Pirštų atspaudas tuomet yra interneto požymis BDAR 4 straipsnio 1 punkto prasme. Kas jį naudoja sekimui ar reklamai, turi turėti teisinį pagrindą, praktikoje dažniausiai sutikimą. Kada vietoj to tinka teisėtas interesas, rodo Teisėtas interesas pagal BDAR: 3 patikros žingsniai.
Atribojimas: tinklo savininko užklausa serveryje
Įmonių atpažinimas per IP adreso tinklo savininką veikia kitaip. Jis nenuskaito įrenginio savybių ir nesukuria identifikatoriaus, pagal kurį lankytoją vėliau būtų galima vėl rasti. Serveris viešame tinklų registre surandą, kam priklauso tinklas. Po to IP adresas atmetamas. Kaip tai techniškai vyksta, aprašo Kaip veikia įmonių atpažinimas? Technika šešiais žingsniais.
Ar tai dėl to tikrai yra už § 25 TDDDG ribų, vis tiek nėra savaime suprantama. Europos duomenų apsaugos valdyba minėtose gairėse konstatuoja (54 ir 55 punktai), kad 5 straipsnio 3 dalis gali galioti ir sekimui vien pagal IP adresą, jei šis kyla iš naudotojo galinio įrenginio. Turimas omenyje naršymo sekimas. Tai, kad taikymas liečia straipsnį, pasak valdybos, nereiškia, kad visada reikia sutikimo, išimtys vertinamos atskirai. Iš atsargumo kai kurie tiekėjai, taip pat Whovisit, scenarijų įkelia tik po sutikimo su statistikos kategorija.
Jūsų svetainės patikros sąrašas
- Surašykite, kurie scenarijai nuskaito įrenginio savybes. Tai apima analizės, apsaugos nuo sukčiavimo ir reklamos įrankius.
- Paklauskite kiekvieno tiekėjo, ar jis naudoja pirštų atspaudus ir kokiu tikslu.
- Patikrinkite, ar tikslas yra „būtinai reikalingas“ išimties prasme. Sukčiavimo prevencija kartais taip argumentuojama, bet aiškinama siaurai ir derinama su Jūsų duomenų apsaugos konsultantu.
- Viską, kas nebūtina, įkelkite tik po sutikimo.
- Techniką suprantamai aprašykite privatumo politikoje. „Nenaudojame slapukų“ tam nepakanka.
Dažniausiai užduodami klausimai
Ar pirštų atspaudai draudžiami? Ne. Tačiau paprastai reikia sutikimo, kai kalbama apie sekimą ar reklamą. Sukčiavimo prevencijai ir saugumui kartais ginama išimtis, aiškinama siaurai.
Ar „Do Not Track“ arba reklamos blokatorius pakanka lankytojų apsaugai? Tai saugo pavienį asmenį, bet nepakeičia Jūsų pareigų. Atsakingas lieka svetainės operatorius.
Ar naudotojo agento (User-Agent) vertinimas patenka į § 25? Pagal Duomenų apsaugos konferencijos liniją ne, jei serveris naudoja tik tai, ką naršyklė šiaip ar taip siunčia. Jei reikšmė sudedama pirštų atspaudams ar sekimui, vertinimas gali būti kitoks, kaip rodo Europos duomenų apsaugos valdybos gairės.