Droit · 7 novembre 2026 · 6 min de lecture
Fingerprinting du navigateur : protection des données sans cookie
Le fingerprinting expliqué : comment il fonctionne, pourquoi le § 25 TDDDG et le § 165 TKG peuvent s'appliquer sans cookie et où se situe la frontière avec le serveur.
« Nous n'utilisons pas de cookies » sonne comme un passe-droit. Il ne vaut que si rien d'autre n'est stocké sur l'appareil ou lu depuis celui-ci. Le fingerprinting du navigateur est la technique la plus connue qui se passe de cookie et rend pourtant les visiteurs reconnaissables. Cet article explique comment elle fonctionne, comment le droit la qualifie et en quoi elle se distingue d'une interrogation sur le serveur.
Ce qu'est le fingerprinting
Avec le fingerprinting, un script combine de nombreuses caractéristiques d'un appareil en un schéma qui n'existe que rarement en double. Les éléments typiques sont la version du navigateur, le système d'exploitation, la résolution d'écran, le fuseau horaire, les paramètres de langue, les polices installées et les particularités du rendu graphique. Le schéma agit comme une pièce d'identité que le visiteur n'a jamais établie. On ne peut pas simplement le supprimer comme un cookie, car il n'est stocké nulle part. Il se reforme à chaque visite à partir des mêmes caractéristiques.
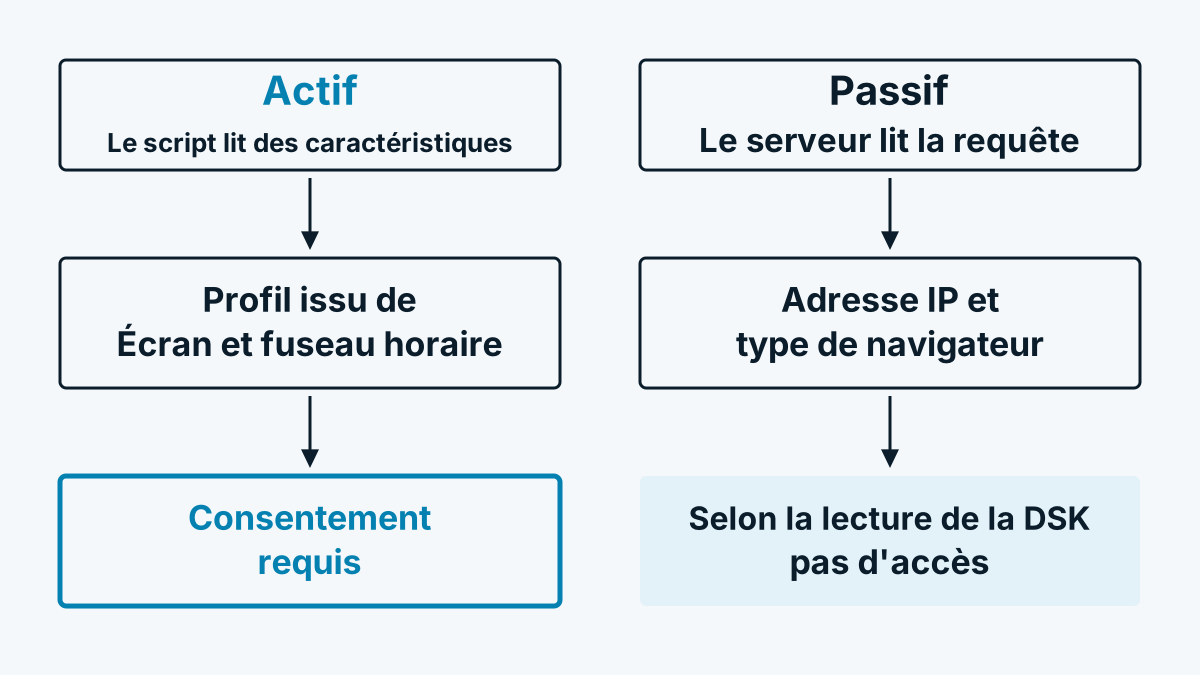
Il faut distinguer deux types :
- Actif. Un script dans le navigateur interroge des propriétés de façon ciblée, par exemple via des interfaces de programmation pour l'écran, les polices ou le graphisme.
- Passif. Le serveur n'exploite que ce que le navigateur envoie de toute façon à chaque appel de page, par exemple le type de navigateur dans l'en-tête de la requête et l'adresse IP.
Pourquoi le § 25 TDDDG peut s'appliquer même sans cookie
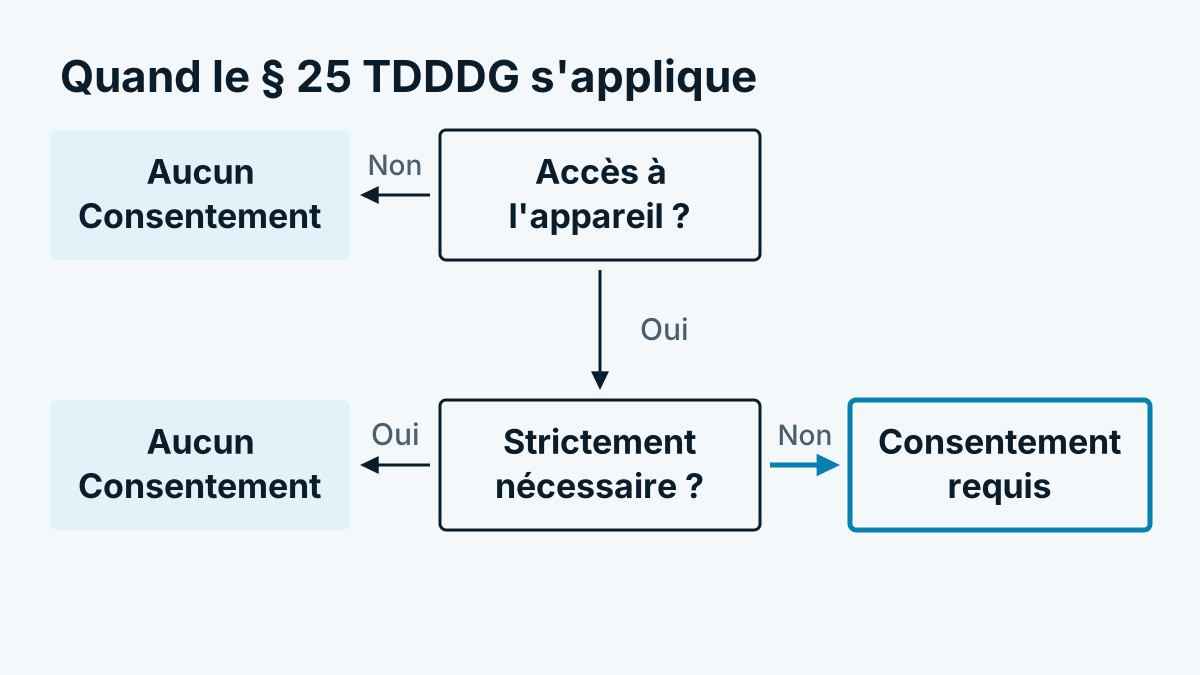
La règle allemande ne vaut pas seulement pour le stockage, mais aussi pour l'« accès à des informations déjà stockées dans l'équipement terminal ». Vous trouverez le texte sur gesetze-im-internet.de. Celui qui lit par script des caractéristiques de l'appareil accède à de telles informations. C'est la raison pour laquelle la règle est expliquée en détail dans § 25 TDDDG : cookies et traçage en Allemagne.
La Conférence des autorités allemandes de protection des données (Datenschutzkonferenz) a développé une ligne à ce sujet dans son orientation pour les télémédias. Selon elle, un accès suppose une transmission ciblée des informations du navigateur qui n'est pas provoquée uniquement par l'utilisateur final. Le fingerprinting actif relève donc de l'obligation de consentement, alors que la simple exploitation passive de ce qui est de toute façon envoyé n'en relève pas selon cette lecture. C'est l'avis des autorités de contrôle, la question n'est pas partout tranchée de la même manière en doctrine.
Au niveau européen, la ligne va plus loin. Dans ses lignes directrices 2/2023 sur le champ d'application de l'art. 5, par. 3 de la directive ePrivacy, le Comité européen de la protection des données a retenu que le fingerprinting entre dans son champ d'application. La collecte d'informations via les en-têtes de la requête ou des mécanismes de cache peut aussi en relever lorsqu'elle sert au fingerprinting ou au traçage (point 43).
Autriche et Suisse
Autriche. Le § 165 al. 3 TKG 2021 exige un consentement pour le recueil de données, avec des exceptions pour ce qui est techniquement nécessaire. L'autorité de protection des données lit la disposition de façon large. Comment elle est construite, Cookies en Autriche : le § 165 TKG 2021 expliqué l'explique.
Suisse. Le Préposé fédéral à la protection des données et à la transparence cite expressément dans son guide sur les cookies le fingerprinting du navigateur comme exemple de « technologies similaires » où rien n'est stocké sur l'appareil. Les mêmes exigences d'information et de possibilité de refus que pour les cookies s'y appliquent. Plus de détails dans Traçage de site web en Suisse : nLPD et LTC.
Et le RGPD ?
Le RGPD s'applique en outre dès qu'une personne peut être identifiée à partir de l'empreinte. C'est en général le cas pour un schéma censé reconnaître des visiteurs sur plusieurs visites. L'empreinte est alors un identifiant en ligne au sens de l'art. 4, point 1 RGPD. Celui qui l'utilise à des fins de traçage ou de publicité a besoin d'une base juridique, en pratique le plus souvent le consentement. Quand l'intérêt légitime peut au contraire s'appliquer, Intérêt légitime selon le RGPD : les 3 étapes de l'examen le montre.
Délimitation : l'interrogation du titulaire du réseau sur le serveur
Une reconnaissance d'entreprises via le titulaire du réseau de l'adresse IP fonctionne autrement. Elle ne lit aucune propriété de l'appareil et ne crée aucun identifiant qui permettrait de retrouver un visiteur plus tard. Le serveur cherche dans le registre public des réseaux à qui appartient le réseau. Ensuite, l'adresse IP est écartée. Comment cela se déroule techniquement, Comment fonctionne la reconnaissance d'entreprises ? La technique en 6 étapes le décrit.
Savoir si cela se situe pour autant sûrement en dehors du § 25 TDDDG ne va toutefois pas de soi. Le Comité européen de la protection des données retient dans les lignes directrices citées (points 54 et 55) que l'art. 5, par. 3 peut aussi s'appliquer au traçage fondé uniquement sur l'adresse IP, pour autant que celle-ci provienne de l'équipement terminal de l'utilisateur. Il s'agit du suivi de la navigation. Selon le Comité, le fait qu'une application touche l'article ne signifie pas qu'un consentement soit toujours nécessaire, les exceptions doivent être examinées une à une. Par prudence, certains fournisseurs, dont Whovisit, ne chargent le script qu'après le consentement à une catégorie Statistiques.
Liste de contrôle pour votre site web
- Listez quels scripts lisent des propriétés de l'appareil. Cela inclut les outils d'analyse, de protection contre la fraude et de publicité.
- Demandez à chaque fournisseur s'il utilise le fingerprinting et à quelle fin.
- Vérifiez si la finalité est « strictement nécessaire » au sens de l'exception. La lutte contre la fraude est parfois défendue ainsi, mais doit être interprétée étroitement et éclaircie avec votre conseil en protection des données.
- Ne chargez qu'après consentement tout ce qui n'est pas nécessaire.
- Décrivez la technique de façon compréhensible dans la politique de confidentialité. « Nous n'utilisons pas de cookies » n'y suffit pas.
Questions fréquentes
Le fingerprinting est-il interdit ? Non. Mais il exige en règle générale un consentement lorsqu'il s'agit de traçage ou de publicité. Pour la lutte contre la fraude et la sécurité, une exception est parfois défendue, qui est interprétée étroitement.
« Do Not Track » ou un bloqueur de publicités suffit-il à protéger les visiteurs ? Cela protège l'individu, mais ne remplace pas vos obligations. L'exploitant du site web reste responsable.
L'exploitation du user-agent relève-t-elle du § 25 ? Selon la ligne de la Conférence des autorités de protection des données, non, lorsque le serveur n'exploite que ce que le navigateur envoie de toute façon. Si la valeur est combinée en fingerprinting ou en traçage, l'appréciation peut être différente, comme le montrent les lignes directrices du Comité européen de la protection des données.