Comparație · 7 noiembrie 2026 · 4 min de citit
Recunoașterea vizitatorilor și GDPR: furnizorii comparați
Cookie, consimțământ, adresă IP, locația serverelor și dovezi la Leadfeeder, SalesViewer, Leadinfo și alții, conform informațiilor furnizorilor, cu sursă.
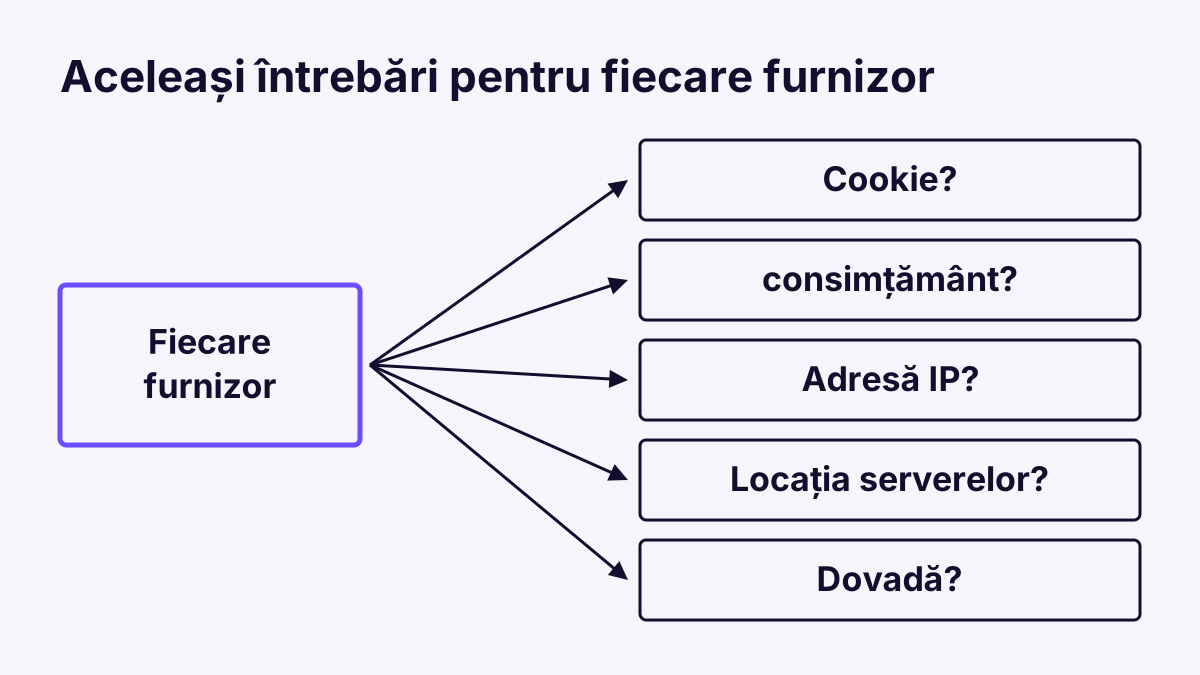
Cine folosește recunoașterea vizitatorilor trebuie să poată explica responsabilului cu protecția datelor sau șefului ce face instrumentul cu datele. Furnizorii descriu asta foarte diferit. Acest articol adună ce spun opt furnizori pe propriile pagini despre cookie, consimțământ, adresă IP, locația serverelor și dovezi. Sunt informații ale furnizorilor, nu o evaluare și nu o apreciere a legalității. Articolul nu constituie consultanță juridică. Încadrarea juridică se află în Recunoașterea vizitatorilor și GDPR: o încadrare lucidă.
Informațiile pe scurt
Accesarea tuturor paginilor la 7 noiembrie 2026. „Nu este indicat” înseamnă: pe pagina verificată nu scrie nimic despre aceasta.
| Furnizor | Cookie | Consimțământ conform furnizorului | Adresă IP | Locația serverelor | Dovezi |
|---|---|---|---|---|---|
| Leadfeeder | Pagina trimite la paginile de cookie-uri | Pagina nu explică modul de consimțământ | nu este indicat | AWS în UE/SEE, locul nu este menționat | ISO 27701 menționat, ISO 27001 ca bază |
| SalesViewer | „tracking fără cookie-uri” | nu este tratat, opt-out menționat ca măsură tehnică | „no IP tracking”, fără explicație | „infrastructură germană”, locul nu este menționat | nu este indicat |
| Leadinfo | două cookie-uri first-party, opționale, posibil și fără cookie-uri | Consimțământul este recomandat, temeiul juridic îl alege clientul | se consideră cu caracter personal, concept de ștergere | Irlanda (AWS) | ISO 27001 menționat, pagina neunitară |
| Albacross | da, cookie-urile sunt setate și citite | cere consimțământ valid | poate avea caracter personal | nu este indicat | nu este indicat |
| Snitcher | cookie first-party, fără cookie-uri de la terți | Documentația recomandă apelarea atribuirii persoanelor abia după acord | nu este indicat | nu este indicat | nu este indicat |
| RB2B | nu este indicat | pentru recunoașterea firmelor o soluție de consimțământ este obligatorie | IP-uri din UE și UK doar pentru declanșarea scriptului | nu este indicat | nu este indicat |
| HubSpot | Codul de tracking înregistrează activitate și identificatori | Bannerul „poate fi necesar” | este înregistrată | pe pagina de ajutor nu este indicat | pe pagina de ajutor nu este indicat |
| Whovisit | niciun cookie | Scriptul se încarcă abia după consimțământ | este aruncată după atribuire | Țările de Jos | nu este indicat |
Sursele în detaliu: Leadfeeder securitate, SalesViewer protecția datelor, Leadinfo GDPR, Albacross și GDPR, Snitcher documentație, RB2B GDPR, HubSpot Buyer Intent.
Ce se observă
Temeiul juridic este distribuit diferit. Leadinfo lasă clientul să aleagă între consimțământ și interes legitim și recomandă ca înainte de activarea codului să se ceară consimțământ. Albacross cere consimțământ pentru cookie-uri. RB2B prescrie pentru recunoașterea firmelor o soluție de consimțământ. La SalesViewer, pagina verificată nu menționează nici consimțământ, nici temei juridic. La întrebarea când ce temei se susține răspunde Consimțământ sau interes legitim: cum decideți.
Cookie nu înseamnă automat consimțământ. Fără cookie nu înseamnă automat fără. În Germania, § 25 TDDDG decide dacă se accesează dispozitivul terminal, GDPR decide asupra prelucrării în sine. Ambele se verifică separat, vezi § 25 TDDDG: cookie-uri și tracking în Germania. Un furnizor fără cookie poate totuși prelucra date, un furnizor cu cookie poate lăsa să se obțină consimțământ.
Despre adresa IP există două lecturi. Leadinfo și Albacross tratează adresa IP ca posibil sau efectiv cu caracter personal. SalesViewer scrie „no IP tracking”, fără a explica cum este tratat IP-ul. De ce întrebarea nu are un răspuns simplu explică Adresa IP și GDPR: este ea date cu caracter personal?.
Dovezile sunt greu de comparat. Leadfeeder menționează ISO 27701 și indică pe o subpagină documentele. Leadinfo menționează ISO 27001, dar pe aceeași pagină, în alt loc, scrie „aspiră la”, ceea ce merită întrebări. La Albacross, Snitcher și RB2B nu apar norme pe paginile verificate. Un sigiliu nu înlocuiește un contract. Cereți certificatul însuși și verificați valabilitatea și amploarea.
Locația serverelor. Doar Leadinfo menționează o țară (Irlanda). Leadfeeder menționează UE și Spațiul Economic European, SalesViewer „infrastructură germană”. Cine are nevoie de locul exact întreabă despre el în contractul de prelucrare a datelor.
Ce ar trebui să cereți fiecărui furnizor
- Contractul de prelucrare a datelor și lista subcontractanților. Lista de verificare se află în Contract de prelucrare a datelor: listă de verificare pentru instrumente web.
- O descriere în scris a datelor care se stochează și pentru cât timp.
- O afirmație despre ce se întâmplă la lipsa consimțământului: nu se încarcă deloc scriptul sau continuă o recunoaștere parțială?
- Dovada pentru norme, nu doar logoul.
Întrebări frecvente
Este Leadfeeder compatibil cu GDPR? Această întrebare nu poate primi un răspuns general, nici pentru Leadfeeder, nici pentru alți furnizori. Decisiv este cum folosiți instrumentul: consimțământ, contract, informare în politica de confidențialitate. Ce indică furnizorul însuși se află în tabelul de mai sus.
Este suficient dacă un furnizor este fără cookie-uri? Nu singur. Și fără cookie se prelucrează trafic de date. Verificați în plus tratarea IP, durata de stocare și temeiul juridic.
Ce documente îmi trebuie înainte de start? Cel puțin contractul de prelucrare a datelor, un paragraf în politica de confidențialitate și o soluție de consimțământ care eliberează scriptul abia după acord. Cum configurați bannerul arată Configurarea bannerului de cookie-uri: cum cereți corect acordul pentru statistică.