Confronto · 7 novembre 2026 · 5 min di lettura
Riconoscimento dei visitatori e GDPR: fornitori a confronto
Cookie, consenso, indirizzo IP, sede dei server e attestazioni di Leadfeeder, SalesViewer, Leadinfo e altri, secondo le indicazioni dei fornitori con fonte.
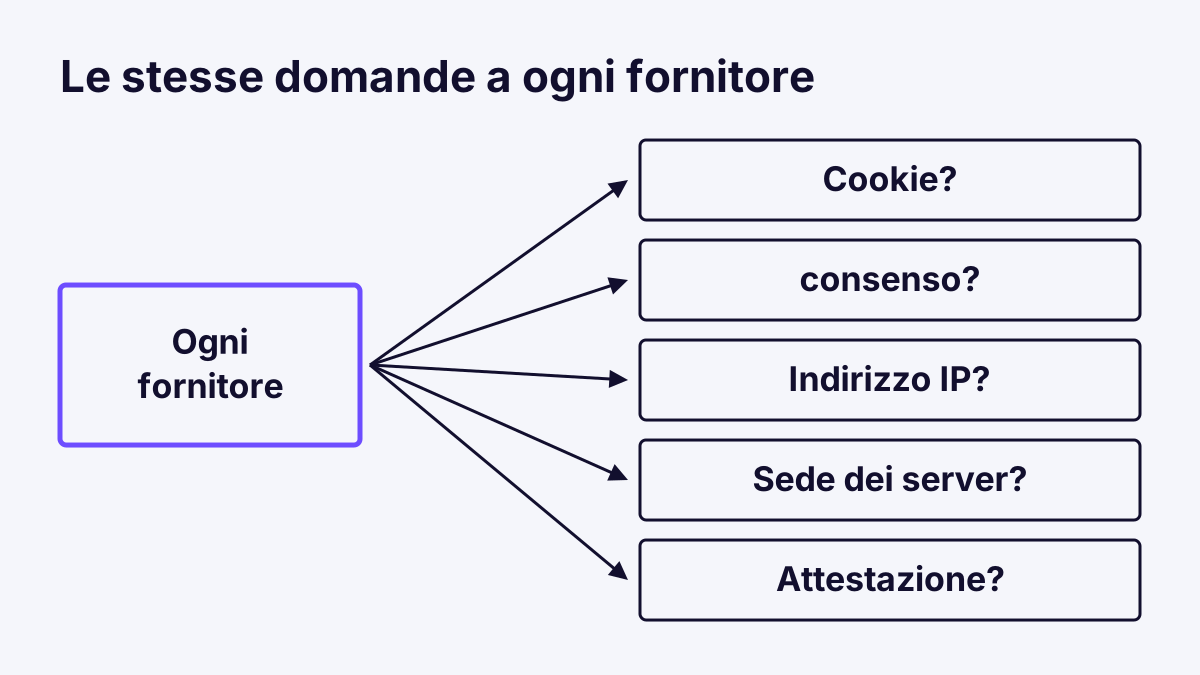
Chi impiega il riconoscimento dei visitatori deve poter spiegare al responsabile della protezione dei dati o al capo che cosa faccia lo strumento con i dati. I fornitori lo descrivono in modi molto diversi. Questo articolo riunisce ciò che otto fornitori dicono nelle proprie pagine su cookie, consenso, indirizzo IP, sede dei server e attestazioni. Sono indicazioni dei fornitori, non una valutazione né un giudizio sulla liceità. L'articolo non è una consulenza legale. L'inquadramento giuridico è in Riconoscimento dei visitatori e GDPR: un inquadramento oggettivo.
Le indicazioni in sintesi
Consultazione di tutte le pagine il 7 novembre 2026. „Non indicato“ significa: nella pagina verificata non c'è nulla al riguardo.
| Fornitore | Cookie | Consenso secondo il fornitore | Indirizzo IP | Sede dei server | Attestazioni |
|---|---|---|---|---|---|
| Leadfeeder | La pagina rimanda alle pagine sui cookie | La pagina non spiega la modalità di consenso | non indicato | AWS nell'UE/SEE, luogo non citato | ISO 27701 citata, ISO 27001 come base |
| SalesViewer | „tracking senza cookie“ | non trattato, opt-out citato come misura tecnica | „no IP tracking“, senza spiegazione | „infrastruttura tedesca“, luogo non citato | non indicato |
| Leadinfo | due cookie first-party, facoltativi, possibile anche senza cookie | Il consenso è raccomandato, la base giuridica la sceglie il cliente | considerato dato personale, concetto di cancellazione | Irlanda (AWS) | ISO 27001 citata, pagina disomogenea |
| Albacross | sì, i cookie vengono impostati e letti | richiede un consenso valido | può essere dato personale | non indicato | non indicato |
| Snitcher | cookie first-party, nessun cookie di terzi | La documentazione consiglia di richiamare l'assegnazione delle persone solo dopo l'approvazione | non indicato | non indicato | non indicato |
| RB2B | non indicato | per il riconoscimento delle aziende una soluzione di consenso è obbligatoria | IP UE e UK solo per attivare lo script | non indicato | non indicato |
| HubSpot | Il codice di tracciamento registra attività e identificativi | Banner „può essere necessario“ | viene registrato | nella pagina di assistenza non indicato | nella pagina di assistenza non indicato |
| Whovisit | nessun cookie | Lo script si carica solo dopo il consenso | viene scartato dopo l'assegnazione | Paesi Bassi | non indicato |
Le fonti nel dettaglio: sicurezza di Leadfeeder, protezione dei dati di SalesViewer, GDPR di Leadinfo, Albacross e GDPR, documentazione di Snitcher, GDPR di RB2B, HubSpot Buyer Intent.
Che cosa colpisce
La base giuridica è distribuita in modo diverso. Leadinfo lascia al cliente la scelta tra consenso e legittimo interesse e consiglia di chiedere il consenso prima di attivare il codice. Albacross richiede il consenso per i cookie. RB2B prescrive per il riconoscimento delle aziende una soluzione per il consenso. In SalesViewer la pagina verificata non cita né consenso né base giuridica. Sulla domanda di quando regga quale base entra Consenso o legittimo interesse: come decidere.
Cookie non significa automaticamente consenso. Nessun cookie non significa automaticamente nessun consenso. In Germania il § 25 TDDDG decide se si acceda al dispositivo terminale, il GDPR decide sul trattamento in sé. Le due cose si verificano separatamente, vedere § 25 TDDDG: cookie e tracking in Germania. Un fornitore senza cookie può comunque trattare dati, un fornitore con cookie può far richiedere il consenso.
Sull'indirizzo IP ci sono due letture. Leadinfo e Albacross trattano l'indirizzo IP come possibilmente o effettivamente dato personale. SalesViewer scrive „no IP tracking“, senza spiegare come venga gestito l'IP. Perché la domanda non sia semplice da risolvere lo spiega Indirizzo IP e GDPR: è un dato personale?.
Le attestazioni sono difficili da confrontare. Leadfeeder cita ISO 27701 e in una sottopagina elenca la documentazione. Leadinfo cita ISO 27001, ma nella stessa pagina in altro punto c'è „punta a ottenere“, il che merita domande. In Albacross, Snitcher e RB2B nelle pagine verificate non ci sono norme. Un sigillo non sostituisce un contratto. Richieda il certificato stesso e verifichi validità e ambito.
Sede dei server. Solo Leadinfo cita un Paese (Irlanda). Leadfeeder cita l'UE e lo Spazio economico europeo, SalesViewer „infrastruttura tedesca“. Chi ha bisogno del luogo esatto lo chiede nel contratto di trattamento dei dati.
Che cosa chiedere a ogni fornitore
- Il contratto di trattamento dei dati e l'elenco dei subfornitori. La lista di controllo è in Contratto di trattamento dei dati: checklist per gli strumenti web.
- Una descrizione scritta di quali dati vengono memorizzati e per quanto tempo.
- Una dichiarazione su che cosa accada in caso di consenso mancante: lo script non si carica affatto o prosegue un riconoscimento parziale?
- L'attestazione per le norme, non solo il logo.
Domande frequenti
Leadfeeder è compatibile con il GDPR? Questa domanda non ha una risposta generale, né per Leadfeeder né per altri fornitori. Decisivo è come impiega lo strumento: consenso, contratto, informazione nell'informativa sulla protezione dei dati. Che cosa dichiari il fornitore stesso è nella tabella sopra.
Basta che un fornitore sia senza cookie? Non da solo. Anche senza cookie viene trattato traffico dati. Verifichi inoltre trattamento dell'IP, durata di conservazione e base giuridica.
Quali documenti servono prima dell'avvio? Almeno il contratto di trattamento dei dati, un paragrafo nell'informativa sulla protezione dei dati e una soluzione per il consenso che rilasci lo script solo dopo l'approvazione. Come configurare il banner lo mostra Configurare il banner dei cookie: chiedere correttamente le statistiche.