Porównanie · 7 listopada 2026 · 4 min czytania
Rozpoznawanie odwiedzających a RODO: porównanie dostawców
Cookie, zgoda, adres IP, lokalizacja serwerów i certyfikaty u Leadfeeder, SalesViewer, Leadinfo i innych, według informacji dostawców ze źródłem.
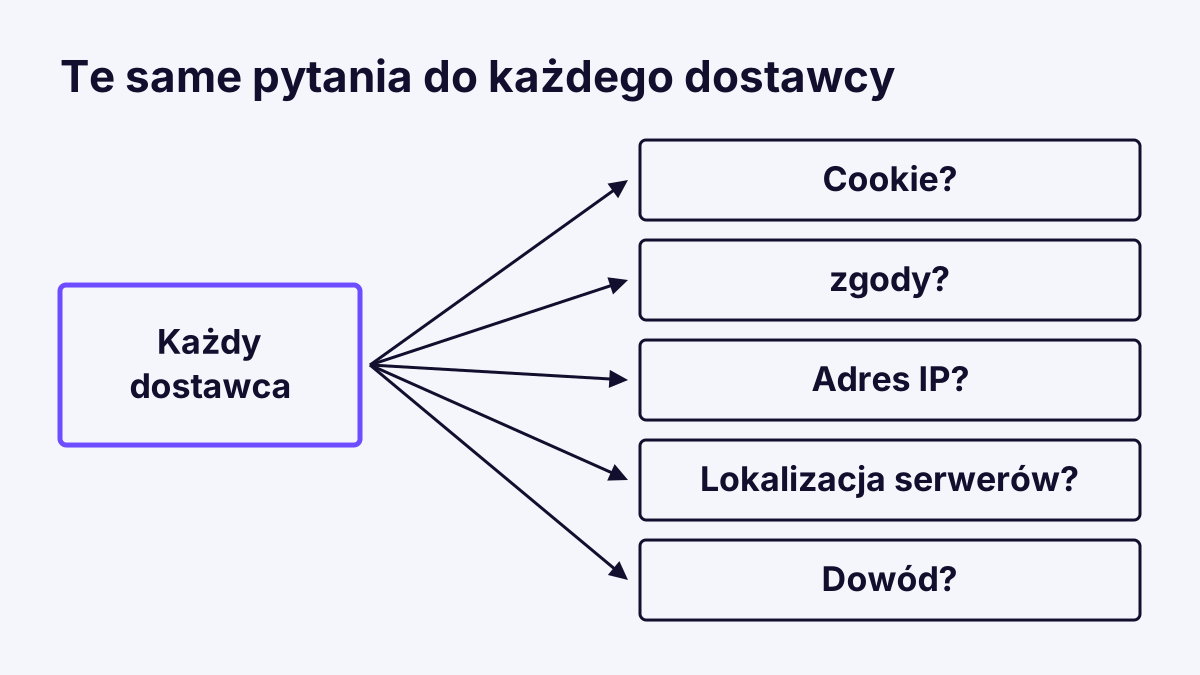
Kto stosuje rozpoznawanie odwiedzających, musi umieć wyjaśnić inspektorowi ochrony danych lub szefowi, co narzędzie robi z danymi. Dostawcy opisują to bardzo różnie. Artykuł zestawia, co ośmiu dostawców mówi na własnych stronach o plikach cookie, zgodzie, adresie IP, lokalizacji serwerów i certyfikatach. To informacje dostawców, nie ocena i nie rozstrzygnięcie o zgodności z prawem. Artykuł nie jest poradą prawną. Ocena prawna znajduje się w artykule Rozpoznawanie odwiedzających a RODO: rzeczowa ocena.
Informacje w skrócie
Sprawdzenie wszystkich stron 7 listopada 2026 r. „Nie podano” oznacza: na sprawdzonej stronie nic na ten temat nie ma.
| Dostawca | Cookie | Zgoda według dostawcy | Adres IP | Lokalizacja serwerów | Certyfikaty |
|---|---|---|---|---|---|
| Leadfeeder | Strona odsyła do stron o cookie | Strona nie wyjaśnia trybu zgody | nie podano | AWS w UE/EOG, miejsce nie podane | wymieniony ISO 27701, ISO 27001 jako podstawa |
| SalesViewer | „śledzenie bez cookie” | nie omówiona, opt-out wymieniony jako środek techniczny | „no IP tracking”, bez wyjaśnienia | „niemiecka infrastruktura”, miejsce nie podane | nie podano |
| Leadinfo | dwa pliki cookie first-party, opcjonalne, możliwe także bez cookie | Zgoda jest zalecana, podstawę prawną wybiera klient | uważany za dane osobowe, koncepcja usuwania | Irlandia (AWS) | wymieniony ISO 27001, strona niespójna |
| Albacross | tak, pliki cookie są ustawiane i odczytywane | wymaga ważnej zgody | może być daną osobową | nie podano | nie podano |
| Snitcher | plik cookie first-party, bez plików cookie osób trzecich | Dokumentacja zaleca wywoływać przypisanie osoby dopiero po zgodzie | nie podano | nie podano | nie podano |
| RB2B | nie podano | dla rozpoznawania firm rozwiązanie zgód jest obowiązkowe | adresy IP z UE i UK tylko do uruchomienia skryptu | nie podano | nie podano |
| HubSpot | Kod śledzący rejestruje aktywność i identyfikatory | Baner „może być potrzebny” | jest rejestrowany | na stronie pomocy nie podano | na stronie pomocy nie podano |
| Whovisit | brak cookie | Skrypt ładuje się dopiero po zgodzie | jest odrzucany po przypisaniu | Holandia | nie podano |
Źródła szczegółowo: Leadfeeder bezpieczeństwo, SalesViewer ochrona danych, Leadinfo RODO, Albacross i RODO, Snitcher dokumentacja, RB2B RODO, HubSpot Buyer Intent.
Co zwraca uwagę
Podstawa prawna jest rozłożona różnie. Leadinfo pozwala klientowi wybierać między zgodą a uzasadnionym interesem i zaleca poprosić o zgodę przed aktywacją kodu. Albacross wymaga zgody na pliki cookie. RB2B przepisuje dla rozpoznawania firm rozwiązanie do zgody. U SalesViewer sprawdzona strona nie wymienia ani zgody, ani podstawy prawnej. Na pytanie, kiedy która podstawa się sprawdza, odpowiada artykuł Zgoda czy uzasadniony interes: jak zdecydować.
Cookie nie oznacza automatycznie zgody. Brak cookie nie oznacza automatycznie braku zgody. W Niemczech o tym, czy następuje dostęp do urządzenia końcowego, rozstrzyga § 25 TDDDG, o samym przetwarzaniu rozstrzyga RODO. Jedno i drugie sprawdza się osobno, zob. § 25 TDDDG: pliki cookie i śledzenie w Niemczech. Dostawca bez cookie może mimo to przetwarzać dane, dostawca z cookie może kazać uzyskać zgodę.
Przy adresie IP są dwa odczytania. Leadinfo i Albacross traktują adres IP jako możliwie lub faktycznie dane osobowe. SalesViewer pisze „no IP tracking”, nie wyjaśniając, jak IP jest traktowany. Dlaczego na to pytanie nie da się łatwo odpowiedzieć, wyjaśnia artykuł Adres IP a RODO: czy to dane osobowe?.
Certyfikaty trudno porównywać. Leadfeeder wymienia ISO 27701 i podaje na podstronie dokumenty. Leadinfo wymienia ISO 27001, ale na tej samej stronie w innym miejscu stoi „dąży do”, co warto dopytać. U Albacross, Snitcher i RB2B na sprawdzonych stronach nie ma norm. Znak nie zastępuje umowy. Proszę żądać samego certyfikatu i sprawdzić ważność i zakres.
Lokalizacja serwerów. Tylko Leadinfo podaje kraj (Irlandia). Leadfeeder podaje UE i Europejski Obszar Gospodarczy, SalesViewer „niemiecką infrastrukturę”. Kto potrzebuje dokładnego miejsca, pyta o nie w umowie powierzenia przetwarzania.
O co poprosić każdego dostawcę
- O umowę powierzenia przetwarzania i listę podwykonawców. Lista kontrolna znajduje się w artykule Umowa powierzenia przetwarzania: lista kontrolna dla narzędzi internetowych.
- O pisemny opis, jakie dane są zapisywane i jak długo.
- O informację, co dzieje się przy braku zgody: czy skrypt w ogóle się nie ładuje, czy działa dalej częściowe rozpoznawanie?
- O dowód dla norm, nie tylko logo.
Często zadawane pytania
Czy Leadfeeder jest zgodny z RODO? Na to pytanie nie da się odpowiedzieć ogólnie, ani dla Leadfeeder, ani dla innych dostawców. Rozstrzygające jest, jak Państwo stosują narzędzie: zgoda, umowa, informacja w polityce prywatności. Co dostawca sam podaje, stoi w tabeli powyżej.
Czy wystarczy, że dostawca jest bez cookie? Nie samo to. Także bez cookie przetwarzany jest ruch. Proszę dodatkowo sprawdzić traktowanie IP, czas przechowywania i podstawę prawną.
Jakie dokumenty potrzebuję przed startem? Co najmniej umowę powierzenia przetwarzania, akapit w polityce prywatności i rozwiązanie zgód, które odblokowuje skrypt dopiero po zgodzie. Jak skonfigurować baner, pokazuje artykuł Baner cookie: ustawienia i zgoda na statystyki.